EU-AML-Paket: Was die AMLR für Schweizer Finanzinstitute bedeutet

Das EU-AML-Paket führt ab dem 10. Juli 2027 ein einheitliches, unmittelbar anwendbares Regelwerk zur Bekämpfung der Geldwäscherei ein. Schweizer Finanzinstitute müssen sich darauf vorbereiten, unabhängig davon, ob sie Zweigniederlassungen und Tochtergesellschaften in der EU betreiben oder Kundinnen und Kunden sowie Gegenparteien in der EU bedienen. Forvis Mazars in der Schweiz unterstützt Finanzinstitute mit Expertise in Regulatory Compliance und Financial Crime bei der Vorbereitung und Umsetzung der AMLR, von KYC und Datenmanagement bis zur Governance.

Das Wichtigste in Kürze

  • Das EU-AML-Paket umfasst drei am 19. Juni 2024 veröffentlichte Rechtsakte: die AMLA-Verordnung, die AMLR und die AMLD 6
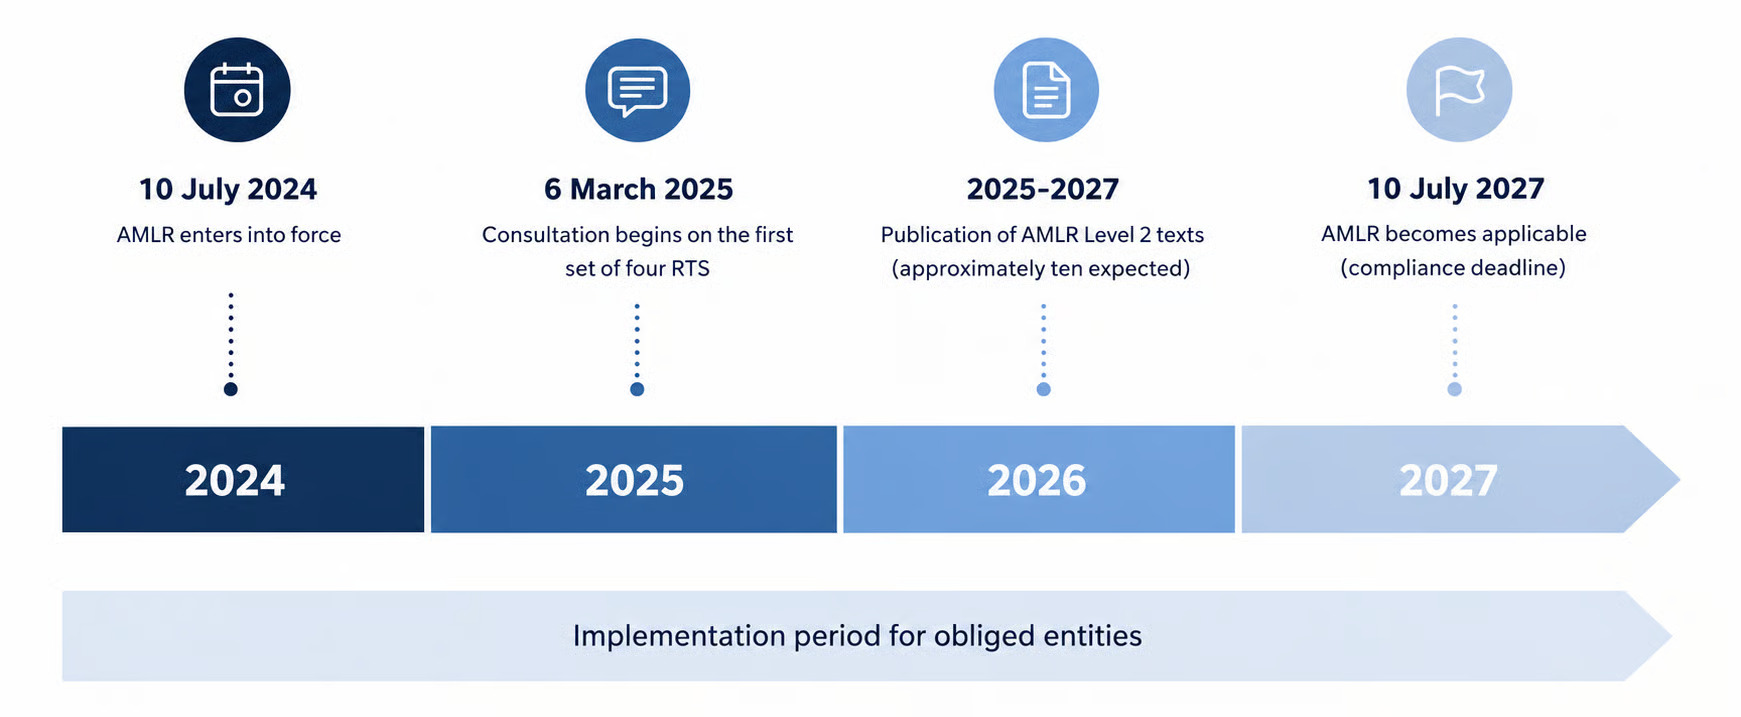
  • Die AMLR gilt ab dem 10. Juli 2027 unmittelbar für Verpflichtete; bis zu diesem Datum ist auch die AMLD 6 in nationales Recht umzusetzen
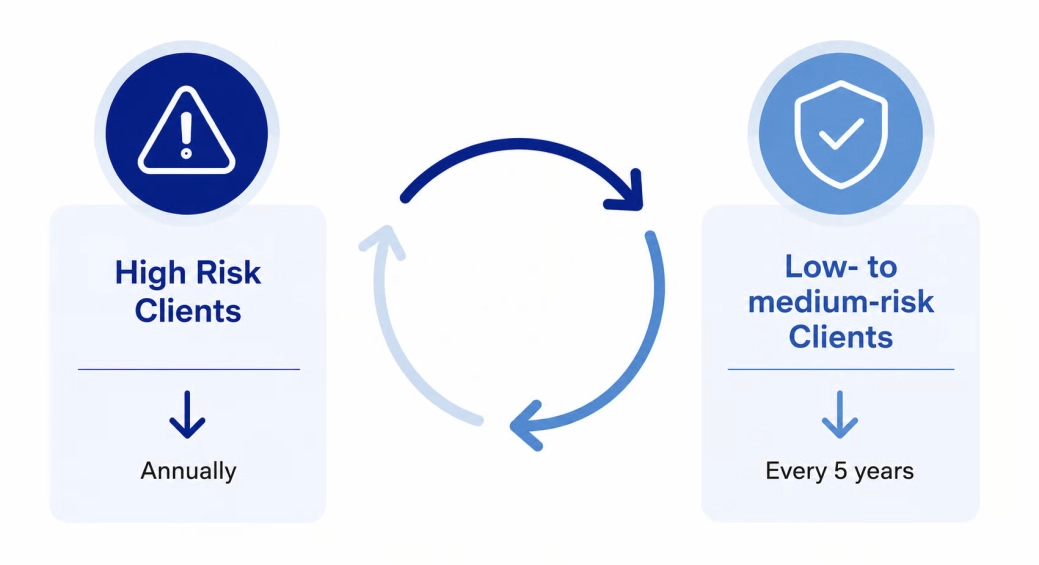
  • KYC-Dossiers sind bei Kundinnen und Kunden mit hohem Risiko mindestens jährlich und bei allen übrigen mindestens alle fünf Jahre zu überprüfen
  • Der Schwellenwert für wirtschaftliches Eigentum sinkt für bestimmte Kategorien juristischer Personen mit erhöhtem Risiko von 25 % auf 15 %
  • EU-Zweigniederlassungen Schweizer Gruppen müssen den vollständigen PEP-Umfang der AMLR übernehmen, was Schweizer Gruppen zu einer Harmonisierung nach oben drängt

Das EU-AML-Paket führt ein einheitliches, unmittelbar anwendbares Regelwerk (AMLR) und eine zentrale EU-Aufsichtsbehörde (AMLA) ein. Für Schweizer Finanzinstitute bedeutet dies, dass in der EU ansässige Gegenparteien und Gruppengesellschaften zunehmend Nachweise für harmonisierte Kontrollen, ein einheitliches Risiko-Scoring und an EU-Standards ausgerichtete verstärkte Sorgfaltsmassnahmen verlangen werden.

Was ist das EU-AML-Paket?

Der neue europäische Rechtsrahmen zur Bekämpfung von Geldwäscherei und Terrorismusfinanzierung (AML/CFT) wurde am 19. Juni 2024 offiziell veröffentlicht. Dieses «AML-Paket», auch «Single Rulebook» genannt, umfasst drei zentrale Rechtsakte.

KürzelRechtsakt
AMLARVerordnung (EU) 2024/1620 des Europäischen Parlaments und des Rates vom 31. Mai 2024 zur Errichtung der Behörde zur Bekämpfung der Geldwäsche und Terrorismusfinanzierung.
AMLRVerordnung (EU) 2024/1624 des Europäischen Parlaments und des Rates vom 31. Mai 2024 zur Verhinderung der Nutzung des Finanzsystems für Zwecke der Geldwäsche oder der Terrorismusfinanzierung.
AMLD 6Richtlinie (EU) 2024/1640 des Europäischen Parlaments und des Rates vom 31. Mai 2024 über die von den Mitgliedstaaten einzurichtenden Mechanismen zur Verhinderung der Nutzung des Finanzsystems für Zwecke der Geldwäsche oder der Terrorismusfinanzierung.

AMLD 6: wirksame Zusammenarbeit und harmonisierter Aufsichtsansatz

Diese neue Richtlinie ändert die Richtlinie (EU) 2015/849, die sogenannte Vierte Geldwäscherichtlinie, und hebt sie auf. Sie soll den institutionellen Rahmen für die Bekämpfung von Geldwäscherei und Terrorismusfinanzierung (AML/CFT) neu gestalten. Sie ist am 10. Juli 2024 in Kraft getreten, und die Mitgliedstaaten haben bis zum 10. Juli 2027 Zeit, sie in nationales Recht umzusetzen. Die wichtigsten Bestimmungen der AMLD 6 betreffen:

  • die Verbesserung der Zusammenarbeit zwischen den relevanten Akteuren und die Zentralisierung von Finanzinformationen;
  • die Stärkung des Rahmens für die Ermittlung, Überprüfung und Überwachung der wirtschaftlichen Eigentümer;
  • die Einrichtung von Aufsichtskollegien zur Bekämpfung von Geldwäsche und Terrorismusfinanzierung; und
  • die Harmonisierung der Aufsichts- und Sanktionsansätze.

AMLA: die neue europäische AML/CFT-Behörde

Die AMLA-Verordnung sieht die Errichtung einer neuen europäischen Behörde für die Bekämpfung von Geldwäscherei und Terrorismusfinanzierung vor: die Behörde zur Bekämpfung der Geldwäsche und Terrorismusfinanzierung (AMLA).

Die AMLA wird für die direkte und indirekte Beaufsichtigung des Finanzsektors sowie für die Koordinierung der Tätigkeiten der zentralen Meldestellen (FIU) der Mitgliedstaaten zuständig sein. Ab dem 1. Januar 2028 werden mindestens 40 auf Grundlage ihres Risikoprofils ausgewählte Unternehmen der direkten Aufsicht der AMLA unterstehen. Die Behörde mit Sitz in Frankfurt wird befugt sein, gegen Verpflichtete, die die europäische AMLR nicht einhalten, Geldbussen und Sanktionen zu verhängen.

AMLR: auf dem Weg zu einem harmonisierten europäischen AML/CFT-Rahmen

Die Verordnung wird ab dem 10. Juli 2027 unmittelbar für Verpflichtete gelten und verschärfte, harmonisierte Anforderungen zur Verhinderung von Finanzkriminalität für Verpflichtete im Finanz- und im Nichtfinanzsektor einführen. Ihr Ziel ist es, die in der gesamten EU geltenden Regeln zu präzisieren und eine grössere grenzüberschreitende Kohärenz im Bereich AML/CFT sicherzustellen. Die wichtigsten Änderungen betreffen:

  • die Ausweitung des Aufsichtsbereichs und die Präzisierung der Anforderungen an Governance und Verfahrensrahmen;
  • die Verschärfung der Sorgfaltspflichten gegenüber Kunden und der Umsetzung von Sorgfaltsmassnahmen;
  • strengere Transparenzanforderungen in Bezug auf wirtschaftliches Eigentum;
  • die Verstärkung der Meldepflichten gegenüber den zentralen Meldestellen;
  • die Ermöglichung des Informationsaustauschs zwischen Verpflichteten; und
  • strengere Anforderungen an Datenschutz und Aufbewahrung von Aufzeichnungen.

In den nächsten zwei Jahren wird sekundäres Recht veröffentlicht, das die detaillierten Umsetzungsanforderungen der Verordnung präzisiert. Bislang wurden zu folgenden technischen Regulierungsstandards (RTS) Konsultationen abgeschlossen oder sind noch im Gang:

  • RTS zu den Sorgfaltspflichten gegenüber Kunden;
  • RTS zur Erstellung von Risikoprofilen;
  • RTS zu den Kriterien für die Auswahl der Unternehmen, die der direkten Aufsicht der AMLA unterliegen; und
  • RTS zu Sanktionen.

Regulatorischer Zeitplan der AMLR

AMLR Regulatory Timeline photo

Praktische Auswirkungen der AMLR auf Governance und interne Strategien

Die Verordnung (EU) 2024/1624 des Europäischen Parlaments und des Rates vom 31. Mai 2024 zur Verhinderung der Nutzung des Finanzsystems für Zwecke der Geldwäsche oder der Terrorismusfinanzierung wird unmittelbar für Verpflichtete gelten und erhebliche praktische Auswirkungen auf ihre Kontrollrahmen haben. Besonders deutlich werden diese Auswirkungen bei den KYC-Rahmenwerken, dem Datenmanagement und den Betriebsmodellen der Institute sein.

Compliance-Manager und Geldwäschebeauftragter

Die AMLR wird sich auf die Organisation der Compliance-Governance auswirken. Die Institute müssen die folgenden Personen formell benennen:

FunktionWer sie ausübtVerantwortlichkeiten
Compliance managerEin Mitglied des Leitungsorgans in seiner LeitungsfunktionSicherstellen, dass die internen Strategien, Verfahren und Kontrollen des Verpflichteten in einem angemessenen Verhältnis zu seiner Risikoexposition stehen und wirksam umgesetzt werden
GeldwäschebeauftragterVom Leitungsorgan ernannt und mit einer ausreichend hohen hierarchischen StellungDie tägliche Anwendung der AML/CFT-Strategien, -Verfahren und -Kontrollen des Verpflichteten, einschliesslich derjenigen zur Umsetzung gezielter finanzieller Sanktionen. Der Geldwäschebeauftragte dient zudem als Kontaktstelle für die zuständigen Behörden.

Jedes Institut muss sicherstellen, dass Personen formell mit diesen Funktionen betraut werden und über angemessene Berichtslinien und Verantwortungsstufen verfügen.

Aktualisierung von Strategien und Verfahren und Anforderungen an deren Billigung

Artikel 9 der AMLR legt die Mindestthemen fest, die die Institute in ihren Strategien und Verfahren behandeln müssen. Auch wenn der aktuelle Inhalt dieser Dokumente weitgehend mit den bestehenden Anforderungen und der Marktpraxis übereinstimmt, werden Aktualisierungen erforderlich sein, um die neuen Pflichten aus der Verordnung abzubilden.

Diese betreffen hauptsächlich:

  • die Umsetzung der Sorgfaltsmassnahmen gegenüber Kunden, die in der AMLR und den zugehörigen RTS detaillierter geregelt sind;
  • die Anforderungen an die Auslagerung;
  • die Meldung verdächtiger Transaktionen; und
  • die Modalitäten des Informationsaustauschs im Rahmen von Partnerschaften für den Informationsaustausch.

Zudem müssen interne Strategien vom Leitungsorgan in seiner Leitungsfunktion gebilligt werden, während interne Verfahren und Kontrollen mindestens auf Ebene des Compliance-Managers zu billigen sind.

Strategien, Verfahren und Arbeitsanweisungen müssen aktualisiert werden, um die Einhaltung der Anforderungen der Verordnung sicherzustellen.

Sorgfaltspflichten gegenüber Kunden: Auswirkungen der AMLR auf KYC-Prozesse und -Tools

Die AMLR legt einen starken Schwerpunkt auf die Sorgfaltspflichten gegenüber Kunden und auf Transparenz bei der Ermittlung der wirtschaftlichen Eigentümer. Sie präzisiert und verschärft die Know-your-Customer-Anforderungen (KYC); die erhobenen Daten bilden dabei die Grundlage eines wirksamen Rahmenwerks zur Verhinderung von Finanzkriminalität.

Standard-Sorgfaltsmassnahmen

Das allgemeine Regime definiert eine Liste grundlegender Informationen, die erhoben werden müssen. Dies erfordert eine Überprüfung der KYC-Prozesse der Institute und kann auch Anpassungen der unterstützenden Systeme notwendig machen, etwa bei Datenfeldern und Funktionen zur Dokumentenablage.

Die Verordnung präzisiert zudem die Umsetzung der Sorgfaltsmassnahmen, unter anderem:

AMLR-ArtikelPräzisierung
Artikel 19 und 20Die Voraussetzungen für die Anwendung der Standard-Sorgfaltsmassnahmen, einschliesslich tieferer Anwendungsschwellen für gelegentliche Transaktionen
Artikel 21Die zu ergreifenden Massnahmen, wenn ein Institut die Sorgfaltspflichten gegenüber Kunden nicht erfüllen kann, sowie die Anforderungen an die Aufbewahrung der erhobenen Informationen und der Entscheidungsunterlagen, zum Beispiel wenn eine Geschäftsbeziehung abgelehnt wird
Artikel 22Die spezifischen Informationen zur Feststellung und Überprüfung der Identität für verschiedene Kundentypen sowie das Vorgehen bei Verwendung einer virtuellen IBAN
Artikel 24Das Verfahren zur Meldung von Unstimmigkeiten gegenüber den in Registern wirtschaftlicher Eigentümer erfassten Informationen, einschliesslich einer Meldefrist von höchstens 14 Tagen, was die Arbeitslast der KYC-Teams erheblich erhöhen kann
Artikel 25Die Ermittlung des Zwecks und der angestrebten Art einer Geschäftsbeziehung oder gelegentlichen Transaktion, einschliesslich der Erhebung von Informationen wie dem geschätzten Umfang der geplanten Tätigkeiten sowie der Herkunft und Bestimmung der Gelder

Folgen für Schweizer Finanzinstitute

Die Artikel 19 bis 25 AMLR enthalten detailliertere, präskriptivere und einheitlich verbindliche KYC/CDD-Pflichten als das Schweizer Regelwerk aus GwG und GwV-FINMA.

Für Schweizer Finanzinstitute bedeutet dies eine deutliche Aufwertung der KYC-Prozesse, der Dokumentationsstandards, der IT- und Datenarchitektur sowie der Governance, insbesondere für Gruppen mit Zweigniederlassungen oder Tochtergesellschaften in der EU.

Indirekt betrifft dies aber auch rein inländisch tätige Banken, denn regulatorische Arbitrage wird riskanter und die FINMA könnte eine Angleichung erwarten, wo die EU-Regeln strenger sind.
Photo of Zürich Switzerland

Eine der wichtigsten erwarteten Auswirkungen der AMLR betrifft die Häufigkeit der Überprüfung von KYC-Dossiers: Diese muss bei Kundinnen und Kunden mit hohem Risiko mindestens jährlich und bei allen übrigen Kundinnen und Kunden mindestens alle fünf Jahre erfolgen (Artikel 26).

AMLR Concerns photo

Vereinfachte Sorgfaltsmassnahmen

Die Voraussetzungen für die Anwendung vereinfachter Sorgfaltsmassnahmen werden weiter präzisiert. Die Institute müssen künftig mindestens:

  • die Identität des Kunden innerhalb von 60 Tagen nach Begründung der Geschäftsbeziehung überprüfen; und
  • den Zweck und die angestrebte Art der Geschäftsbeziehung verstehen.

Anhang II der Verordnung enthält eine Liste von «Faktoren für ein geringeres Risiko», die die Institute bei ihren Risikobewertungen und bei der Konfiguration ihrer Tools unterstützen sollen, einschliesslich der Systeme für das Kundenrisiko-Scoring und die Transaktionsüberwachung.

Verstärkte Sorgfaltsmassnahmen und PEP

Die Voraussetzungen für die Anwendung verstärkter Sorgfaltsmassnahmen sind präskriptiver als nach geltendem Schweizer Recht und sehen Folgendes vor:

FallAnforderung
Kunden mit hohem Risiko und einem Gesamtvermögen ab 50 Mio. EUREin spezifisches Regime für Kunden mit hohem Risiko, bei dem Vermögenswerte von mindestens 5 Mio. EUR über personalisierte Dienstleistungen verwaltet werden und der Kunde über ein Gesamtvermögen von mindestens 50 Mio. EUR verfügt
Drittländer mit hohem RisikoGegenmassnahmen, die Verpflichtete gegenüber natürlichen und juristischen Personen mit Verbindung zu Drittländern mit hohem Risiko und gegebenenfalls zu anderen Ländern anwenden müssen, die eine Bedrohung für das Finanzsystem der Union darstellen. Diese Gegenmassnahmen wird die Europäische Kommission zu einem späteren Zeitpunkt festlegen
KorrespondenzbankbeziehungenSpezifische Massnahmen für Korrespondenzbankbeziehungen, insbesondere mit Respondenzinstituten in Drittländern
Aufenthaltsrechte im Gegenzug für InvestitionenEin spezifisches Regime für Personen, die Aufenthaltsrechte im Gegenzug für Investitionen anstreben, einschliesslich sogenannter Golden Passports und Golden Visas
Politisch exponierte PersonenWeitere Präzisierung des Regimes für politisch exponierte Personen, einschliesslich der Pflicht, die mit solchen Funktionen verbundenen Risiken auch nach dem Ausscheiden aus dem Amt zu berücksichtigen

Zudem dürfte eine breitere Liste politisch exponierter Funktionen veröffentlicht werden als die derzeit in der Schweiz geltende. Die Institute müssen daher die in ihren Screening-Tools verwendeten Listen sowie ihre Prozesse zur Identifizierung und Steuerung politisch exponierter Personen (PEP) aktualisieren.

Diese Entwicklungen dürften zudem die Zahl der als PEP eingestuften Kundinnen und Kunden erhöhen und könnten daher bei Instituten mit erheblichem Engagement in diesem Kundensegment zusätzliche Ressourcen erfordern.

Anhang III der Verordnung enthält eine Liste von «Faktoren für ein erhöhtes Risiko», die die Institute bei ihren Risikobewertungen und bei der Konfiguration ihrer Tools unterstützen sollen, einschliesslich der Systeme für das Kundenrisiko-Scoring und die Transaktionsüberwachung.

Was die AMLR für Schweizer Finanzinstitute mit Zweigniederlassungen oder Tochtergesellschaften in der EU bedeutet

Schweizer Hauptsitze können weiterhin das Schweizer Modell anwenden, das sich auf ausländische PEP beschränkt, EU-Zweigniederlassungen müssen jedoch den vollständigen PEP-Umfang der AMLR übernehmen. Da die AMLR verstärkte Sorgfaltsmassnahmen für inländische, regionale und lokale PEP sowie für PEP in staatseigenen Unternehmen zwingend vorschreibt, werden Schweizer Gruppen unter Druck geraten, nach oben zu harmonisieren, um regulatorische Arbitrage und eine uneinheitliche Risikobehandlung zu vermeiden.

Die erweiterten Kategorien der AMLR (lokale Amtsträger, staatseigene Unternehmen, nahestehende Personen) erfordern neue Datenfelder, eine neue Screening-Logik und aktualisierte KYC-Fragebögen.

Schliesslich müssen Schweizer Finanzinstitute sicherstellen, dass ihre gruppenweiten PEP-Vorgaben klar unterscheiden zwischen:
-Pflichten nach Schweizer Recht
-Pflichten nach der AMLR
-gruppenweiten risikobasierten Erweiterungen
Lake Geneva in Switzerland

Wirtschaftliche Eigentümer und Inanspruchnahme anderer Verpflichteter

Regeln zu wirtschaftlichen Eigentümern nach der AMLR

Die Regeln zur Ermittlung und Überprüfung der wirtschaftlichen Eigentümer werden weiter präzisiert und umfassen:

  • die Senkung des Schwellenwerts für Eigentumsbeteiligungen von 25 % auf 15 % für bestimmte Kategorien juristischer Personen, die als risikoreicher gelten. Diese Kategorien werden auf Ebene der Mitgliedstaaten festgelegt, und die Europäische Kommission kann bei Bedarf tiefere Schwellenwerte vorschreiben;
  • die Definition des Begriffs der «anderweitigen Kontrolle» und der Methodik zur Ermittlung der wirtschaftlichen Eigentümer, wenn in der Eigentumsstruktur sowohl Eigentumsbeteiligungen als auch Kontrolle bestehen. Eigentumsbeteiligungen sind sowohl einzeln als auch kumuliert zu beurteilen; und
  • die Festlegung der Methodik zur Ermittlung der wirtschaftlichen Eigentümer in komplexen Eigentumsstrukturen, einschliesslich Rechtsvereinbarungen, Trusts, Express Trusts und Organismen für gemeinsame Anlagen.

Die Bestimmungen der AMLR und der zugehörigen RTS werden sich erheblich auf KYC-Prozesse, Systeme und Dokumentation auswirken, die alle bis Juli 2027 angepasst werden müssen.

Inanspruchnahme eines anderen Verpflichteten

Nehmen Verpflichtete andere Verpflichtete in Anspruch, müssen sie alle erforderlichen Massnahmen treffen, damit der in Anspruch genommene Verpflichtete die benötigten Informationen und Unterlagen innerhalb von fünf Arbeitstagen nach einer Anfrage bereitstellt.

Ein sehr detaillierter Entwurf der RTS zu den Sorgfaltspflichten gegenüber Kunden und zum wirtschaftlichen Eigentum wurde im März 2025 von der EBA veröffentlicht und zur Konsultation gestellt. Eine zweite, noch laufende Konsultation hat die AMLA im Februar 2026 eröffnet.

Diese neuen Bestimmungen führen zu einem kooperativeren und harmonisierteren Rahmen für Abklärungen und Meldungen. Sie wirken sich auf bestehende Vereinbarungen aus und erfordern eine Abstimmung zwischen den Verpflichteten.

Meldungen, Auslagerung und Integrität der Mitarbeitenden nach der AMLR

Meldung verdächtiger Transaktionen und Auskunftsersuchen der zentralen Meldestellen

Die neue Verordnung führt mehrere wesentliche Anforderungen für Verpflichtete ein:

ThemaAnforderung
Auskunftsersuchen der zentralen MeldestelleVerpflichtete müssen Auskunftsersuchen der zentralen Meldestelle (FIU) innerhalb von fünf Arbeitstagen beantworten. In begründeten und dringenden Fällen kann diese Frist auf weniger als 24 Stunden verkürzt werden.
Format der MeldungenDas Format der Meldungen verdächtiger Transaktionen und der Transaktionsaufzeichnungen wird auf EU-Ebene vereinheitlicht. Dies wirkt sich auf die Meldeprozesse und möglicherweise auf die Systeme aus, aus denen die erforderlichen Informationen extrahiert werden. Das Format wird in RTS festgelegt, die spätestens am 10. Juli 2026 veröffentlicht werden.
Meldungen aus Partnerschaften für den InformationsaustauschFühren die Tätigkeiten einer Partnerschaft für den Informationsaustausch zur Erstellung einer Meldung verdächtiger Transaktionen, können die Verpflichteten, die den Verdacht im Zusammenhang mit den Tätigkeiten ihrer Kunden festgestellt haben, einen Verpflichteten bestimmen, der der zentralen Meldestelle eine einzige Meldung übermittelt.
Hochwertige GüterFür Kredit- und Finanzinstitute, die Dienstleistungen im Zusammenhang mit dem Kauf oder der Eigentumsübertragung hochwertiger Güter erbringen, gilt ein spezifisches Meldesystem. Diese Institute müssen der zentralen Meldestelle alle Transaktionen melden, die sie für Kunden im Zusammenhang mit solchen Gütern ausführen. Dies kann erhebliche Auswirkungen auf das Private Banking haben.

Informationsaustausch zwischen Verpflichteten

Artikel 75 der AMLR regelt den Informationsaustausch zwischen Verpflichteten. Ein solcher Austausch ist nur zulässig, wenn beide folgenden Voraussetzungen erfüllt sind:

  • er ist zur Erfüllung der Sorgfaltspflichten gegenüber Kunden und der Pflicht zur Meldung verdächtiger Transaktionen unbedingt erforderlich, unter Wahrung der Grundrechte und der geltenden justiziellen Garantien; und
  • die zuständigen Aufsichtsbehörden wurden vorab informiert und haben die Einhaltung der Vorgaben überprüft, einschliesslich der Durchführung einer Datenschutz-Folgenabschätzung.

Der Informationsaustausch ist freiwillig und auf die in der AMLR festgelegten erforderlichen Daten beschränkt, darunter:

  • Informationen über den Kunden und seine Identität;
  • die Art der Geschäftsbeziehung oder der durchgeführten Transaktionen;
  • die Herkunft der Gelder und die Herkunft des Vermögens;
  • die Risikofaktoren des Kunden und die zugehörigen Risikobewertungen; und
  • Verdachtsfälle von Geldwäscherei oder Terrorismusfinanzierung.

Die Nutzung von Vereinbarungen zum Informationsaustausch erfordert zudem geeignete technische und organisatorische Massnahmen, um ein Mass an Sicherheit und Vertraulichkeit zu gewährleisten, das in einem angemessenen Verhältnis zu Art und Umfang der ausgetauschten Informationen steht. Zu diesen Massnahmen können die Pseudonymisierung und die Nutzung geeigneter sicherer Kommunikationskanäle gehören.

AML-Aufgaben, die nicht ausgelagert werden dürfen

Artikel 18 führt spezifische Anforderungen an die Auslagerung ein, darunter eine Liste kritischer Aufgaben, die nicht ausgelagert werden dürfen:

  • der Vorschlag und die Billigung der unternehmensweiten Risikobewertung;
  • die Billigung der internen Strategien, Kontrollen und Verfahren;
  • die Entscheidung über das Risikoprofil des Kunden;
  • die Entscheidung, eine Geschäftsbeziehung mit einem Kunden aufzunehmen oder eine gelegentliche Transaktion in dessen Namen durchzuführen;
  • die Meldung verdächtiger Transaktionen; und
  • die Billigung der Kriterien zur Aufdeckung verdächtiger oder ungewöhnlicher Transaktionen und Tätigkeiten.

Zudem muss die Aufsichtsbehörde über die Auslagerung informiert werden, bevor der Dienstleister die ausgelagerten Tätigkeiten im Namen des Verpflichteten aufnimmt. Die Institute müssen daher ihre ausgelagerten Tätigkeiten überprüfen, um sicherzustellen, dass keine der oben genannten Aufgaben darunter fällt, und die bestehenden Prozesse bei Bedarf anpassen.

Integritätsprüfung und Schulung der Mitarbeitenden

Artikel 13 legt Integritätsanforderungen für Mitarbeitende fest, einschliesslich Vertreter und Vertriebspartner, die direkt an den Compliance-Tätigkeiten des Verpflichteten beteiligt sind. Die Institute müssen eine Prüfung durchführen, die den mit den auszuführenden Aufgaben verbundenen Risiken angemessen ist; die Prüfmethodik ist vom Geldwäschebeauftragten zu billigen. Zu diesem Zweck müssen die Institute auf die jeweilige Funktion zugeschnittene Kriterien festlegen, etwa für Compliance-Manager, Geldwäschebeauftragte oder Compliance-Spezialisten, um die Prüfung zu unterstützen und zu belegen. Diese Kriterien sollen es dem Institut ermöglichen, die Eignung und Integrität der betreffenden Mitarbeitenden zu überprüfen.

Was schliesslich die Schulungsanforderungen betrifft, müssen Vertreter und Vertriebspartner in die entsprechenden Schulungsprogramme einbezogen werden. Die Verordnung scheint jedoch nicht vorzuschreiben, dass Verpflichtete diese Schulungen für ihre Vertreter und Vertriebspartner selbst durchführen

“Die AMLR drängt Schweizer Finanzinstitute zu intensiveren KYC/CDD-Prozessen, einer strengeren Überprüfung wirtschaftlicher Eigentümer, vollständig integrierten AML- und Sanktionskontrollen sowie einer konsistenten gruppenweiten Angleichung der Strategien. In der EU ansässige Einheiten müssen diese Anforderungen direkt erfüllen, während in der Schweiz gebuchte Geschäfte ihre Standards anheben müssen, um regulatorische Arbitrage zu verhindern und eine verschärfte aufsichtsrechtliche Prüfung zu vermeiden”

Olivier Maes
Head Regulatory Compliance and Financial Crime
Forvis Mazars in der Schweiz
Upward shot of high rise buildings with sky in the background

Wesentliche Auswirkungen auf Schweizer Compliance-Frameworks

  • Die AMLR wird Schweizer Banken zu strengeren und stärker standardisierten KYC/CDD-Praktiken bewegen, da EU-verbundene Gruppen ihre Strategien, Datenmodelle und Überwachungsschwellen über alle Einheiten hinweg angleichen müssen.
  • Die EU-Regeln erhöhen zudem die Erwartungen an die Überprüfung wirtschaftlicher Eigentümer und an die Behandlung hoher Risiken, was Schweizer Banken betrifft, die Kunden oder Intermediäre in der EU bedienen.
  • Schliesslich werden die Pflichten der AMLR zu Daten-Governance, Aufsicht und sektorspezifischen Themen Schweizer Institute unter Druck setzen, ihre Systeme zu modernisieren, die Aufsicht zu stärken und ihre Kontrollen für EU-bezogene Zahlungs- und Digital-Asset-Dienstleistungen anzupassen.

Empfohlene Massnahmen für Schweizer Finanzinstitute

  1. Schweizer Finanzinstitute sollten die Lücken zwischen den Schweizer AML-Anforderungen und den Standards von AMLR und AMLA bewerten und anschliessend ihre gruppenweiten Strategien angleichen, um ein einheitliches Vorgehen bei KYC, Risiko-Scoring und Überwachung über alle Jurisdiktionen hinweg sicherzustellen.
  2. Sie müssen ihre Daten-Governance modernisieren, um die Erwartungen der EU an Nachvollziehbarkeit und Interoperabilität zu erfüllen, und die grenzüberschreitende Aufsicht über EU-bezogene Geschäftsbereiche und Korrespondenzbeziehungen verstärken.
  3. Schliesslich sollten sie eine Aufsichtsdokumentation erstellen, die eine risikobasierte Governance im Einklang mit dem sich entwickelnden Aufsichtsmodell der AMLA belegt.

Auf diesem Weg könnten Umsetzungsprojekte zudem geprüft oder mit externen Beraterinnen und Beratern mit Fachexpertise gestärkt werden, um die Konformität mit den regulatorischen Erwartungen sicherzustellen.

Vorbereitung auf die AMLR bis zum 10. Juli 2027

Die Verordnung (EU) 2024/1624 des Europäischen Parlaments und des Rates vom 31. Mai 2024 zur Verhinderung der Nutzung des Finanzsystems für Zwecke der Geldwäsche oder der Terrorismusfinanzierung, die AMLR, stellt eine wichtige Entwicklung im europäischen AML/CFT-Regulierungsrahmen dar. Sie hat Auswirkungen auf Schweizer Finanzinstitute mit Zweigniederlassungen oder Tochtergesellschaften in der EU oder im Besitz einer EU-Finanzgruppe und stellt sie vor Herausforderungen, die eine Angleichung der Schweizer Geschäftstätigkeit an die EU-AMLR erfordern können.

Die ab dem 10. Juli 2027 unmittelbar geltende Verordnung wird von den Verpflichteten eine umfassende Transformation ihrer Rahmenwerke zur Verhinderung von Finanzkriminalität verlangen, einschliesslich der Aktualisierung von Strategien und Verfahren, gestärkter Sorgfaltsmassnahmen gegenüber Kunden und ausgebauter Vereinbarungen zum Informationsaustausch. Die Auswirkungen werden sich daher auf alle Bestandteile des Financial-Crime-Compliance-Rahmens erstrecken.

Zudem wird die AMLA ab 2028 bis zu 40 Unternehmen direkt beaufsichtigen. Das Aufsichtsmodell der AMLA und die Entwürfe technischer Standards legen einen starken Schwerpunkt auf Daten, die zu einem zentralen Element des künftigen Aufsichtsrahmens und der Beurteilung von Qualität und Wirksamkeit der AML/CFT-Vorkehrungen werden.

Diese Entwicklungen erfordern, dass die Institute rasch und koordiniert handeln, um die notwendigen Anpassungen vorwegzunehmen, insbesondere bei KYC, Datenmanagement und Governance, kritische Prozesse abzusichern und die Einhaltung der Vorgaben fristgerecht sicherzustellen.

Unsere spezialisierten Teams für Regulatory Compliance und Financial Crime verfügen über die nötige Expertise, um Sie bei der Vorbereitung und Umsetzung der Massnahmen aus dem europäischen AML-Gesetzgebungspaket zu unterstützen.

FAQ: EU-AML-Paket

Ab wann gilt die AMLR?

Die AMLR gilt ab dem 10. Juli 2027 unmittelbar für Verpflichtete. Die Mitgliedstaaten haben bis zum selben Datum Zeit, die AMLD 6 in nationales Recht umzusetzen, und technische Regulierungsstandards (RTS) werden die detaillierten Anforderungen präzisieren.

Gilt das EU-AML-Paket für Schweizer Finanzinstitute?

Ja, direkt für Zweigniederlassungen und Tochtergesellschaften in der EU, die die AMLR vollständig anwenden müssen. Rein inländisch tätige Schweizer Banken sind indirekt betroffen, da regulatorische Arbitrage riskanter wird und die FINMA eine Angleichung erwarten könnte, wo die EU-Regeln strenger sind.

Wie oft müssen KYC-Dossiers nach der AMLR überprüft werden?

Bei Kundinnen und Kunden mit hohem Risiko mindestens jährlich und bei allen übrigen Kundinnen und Kunden mindestens alle fünf Jahre, gemäss Artikel 26 der AMLR. Dies ist eine der wichtigsten erwarteten Auswirkungen der Verordnung auf KYC-Teams.

Welche Unternehmen wird die AMLA direkt beaufsichtigen?

Ab dem 1. Januar 2028 wird die AMLA mindestens 40 auf Grundlage ihres Risikoprofils ausgewählte Unternehmen direkt beaufsichtigen. Die Behörde mit Sitz in Frankfurt kann gegen Verpflichtete, die die AMLR nicht einhalten, Geldbussen und Sanktionen verhängen.

Welcher Schwellenwert gilt nach der AMLR für wirtschaftliche Eigentümer?

Die AMLR senkt den Schwellenwert für Eigentumsbeteiligungen für bestimmte Kategorien juristischer Personen, die als risikoreicher gelten, von 25 % auf 15 %. Die Mitgliedstaaten legen diese Kategorien fest, und die Europäische Kommission kann bei Bedarf tiefere Schwellenwerte vorschreiben.

Welche AML-Aufgaben dürfen nach der AMLR nicht ausgelagert werden?

Artikel 18 verbietet die Auslagerung der unternehmensweiten Risikobewertung, der Billigung interner Strategien und Kontrollen, der Entscheidungen über das Risikoprofil des Kunden, der Entscheidungen über die Aufnahme von Geschäftsbeziehungen oder die Durchführung gelegentlicher Transaktionen, der Meldung verdächtiger Transaktionen sowie der Billigung der Aufdeckungskriterien.

Kontaktieren Sie unsere Expertinnen und Experten