Paquet AML de l’UE : ce que l’AMLR implique pour les établissements financiers suisses

Le paquet AML de l’UE introduit un règlement unique et directement applicable en matière de lutte contre le blanchiment d’argent à partir du 10 juillet 2027, et les établissements financiers suisses doivent s’y préparer, qu’ils disposent de succursales et filiales dans l’UE ou servent des clients et contreparties de l’UE. Forvis Mazars en Suisse met son expertise en conformité réglementaire et en lutte contre la criminalité financière au service des établissements qui préparent et mettent en œuvre l’AMLR, du KYC et de la gestion des données à la gouvernance.

Points à retenir

  • Le paquet AML de l’UE comprend trois actes publiés le 19 juin 2024 : le règlement AMLA, l’AMLR et l’AMLD 6
  • L’AMLR s’applique directement aux entités assujetties à partir du 10 juillet 2027, date limite de transposition de l’AMLD 6 en droit national
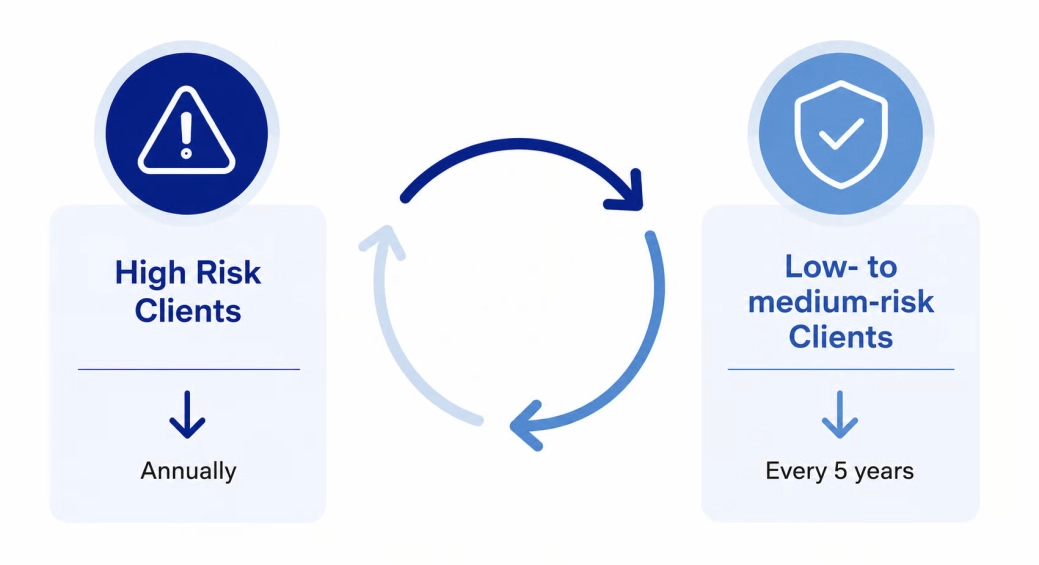
  • Les dossiers KYC doivent être revus au moins une fois par an pour les clients à haut risque et au moins tous les cinq ans pour tous les autres
  • Le seuil de participation au capital déterminant les ayants droit économiques passe de 25 % à 15 % pour certaines catégories d’entités juridiques à risque plus élevé
  • Les succursales UE des groupes suisses doivent appliquer le périmètre PPE complet de l’AMLR, ce qui pousse les groupes suisses à s’aligner vers le haut

Le paquet AML de l’UE introduit un règlement unique et directement applicable (AMLR) ainsi qu’une autorité de surveillance centralisée au niveau de l’UE (AMLA). Pour les établissements financiers suisses, cela signifie que les contreparties et entités de groupe établies dans l’UE exigeront de plus en plus la preuve de contrôles harmonisés, d’une notation des risques cohérente et de pratiques de vigilance renforcée alignées sur les normes de l’UE.

Qu’est-ce que le paquet AML de l’UE ?

Le nouveau cadre réglementaire européen de lutte contre le blanchiment d’argent et le financement du terrorisme (« LBC/FT ») a été officiellement publié le 19 juin 2024. Ce « paquet AML », ou « Single Rulebook », comprend trois actes législatifs clés.

ActeActe législatif
AMLARRèglement (UE) 2024/1620 du Parlement européen et du Conseil du 31 mai 2024 instituant l’Autorité de lutte contre le blanchiment de capitaux et le financement du terrorisme.
AMLRRèglement (UE) 2024/1624 du Parlement européen et du Conseil du 31 mai 2024 relatif à la prévention de l’utilisation du système financier aux fins du blanchiment de capitaux ou du financement du terrorisme.
AMLD 6Directive (UE) 2024/1640 du Parlement européen et du Conseil du 31 mai 2024 relative aux mécanismes à mettre en place par les États membres pour prévenir l’utilisation du système financier aux fins du blanchiment de capitaux ou du financement du terrorisme.

AMLD 6 : coopération efficace et approche de surveillance harmonisée

Cette nouvelle directive modifie et abroge la directive (UE) 2015/849, dite quatrième directive anti-blanchiment, et vise à remodeler le cadre institutionnel de la lutte contre le blanchiment d’argent et le financement du terrorisme (LBC/FT). Elle est entrée en vigueur le 10 juillet 2024, et les États membres ont jusqu’au 10 juillet 2027 pour la transposer en droit national. Les principales dispositions de l’AMLD6 portent sur :

  • l’amélioration de la coopération entre les acteurs concernés et la centralisation des informations financières ;
  • le renforcement du cadre d’identification, de vérification et de surveillance des ayants droit économiques ;
  • la création de collèges de surveillance LBC/FT ; et
  • l’harmonisation des approches en matière de surveillance et de sanctions.

AMLA : la nouvelle autorité européenne de LBC/FT

Le règlement AMLA prévoit la création d’une nouvelle autorité européenne chargée de la lutte contre le blanchiment d’argent et le financement du terrorisme : l’Autorité de lutte contre le blanchiment de capitaux et le financement du terrorisme (AMLA).

L’AMLA sera chargée de la surveillance directe et indirecte du secteur financier ainsi que de la coordination des activités des cellules de renseignement financier (CRF) des États membres. À partir du 1er janvier 2028, au moins 40 entités sélectionnées en fonction de leur profil de risque seront soumises à la surveillance directe de l’AMLA. Basée à Francfort, l’autorité sera habilitée à infliger des amendes et des sanctions aux entités assujetties qui ne respectent pas l’AMLR européen.

AMLR : vers un cadre européen de LBC/FT harmonisé

Le règlement sera directement applicable aux entités assujetties à partir du 10 juillet 2027 et introduira des exigences renforcées et harmonisées en matière de prévention de la criminalité financière pour les entités assujetties financières et non financières. Son objectif est de clarifier les règles applicables dans l’ensemble de l’UE et d’assurer une plus grande cohérence transfrontalière en matière de LBC/FT. Les principaux changements portent sur :

  • l’extension du champ de la surveillance et la clarification des exigences relatives à la gouvernance et au cadre procédural ;
  • le renforcement des obligations de vigilance à l’égard de la clientèle et de la mise en œuvre des mesures de vigilance ;
  • l’accroissement des exigences de transparence relatives aux ayants droit économiques ;
  • le renforcement des obligations de déclaration aux cellules de renseignement financier ;
  • la possibilité de partager des informations entre entités assujetties ; et
  • le relèvement des exigences en matière de protection des données et de conservation des documents.

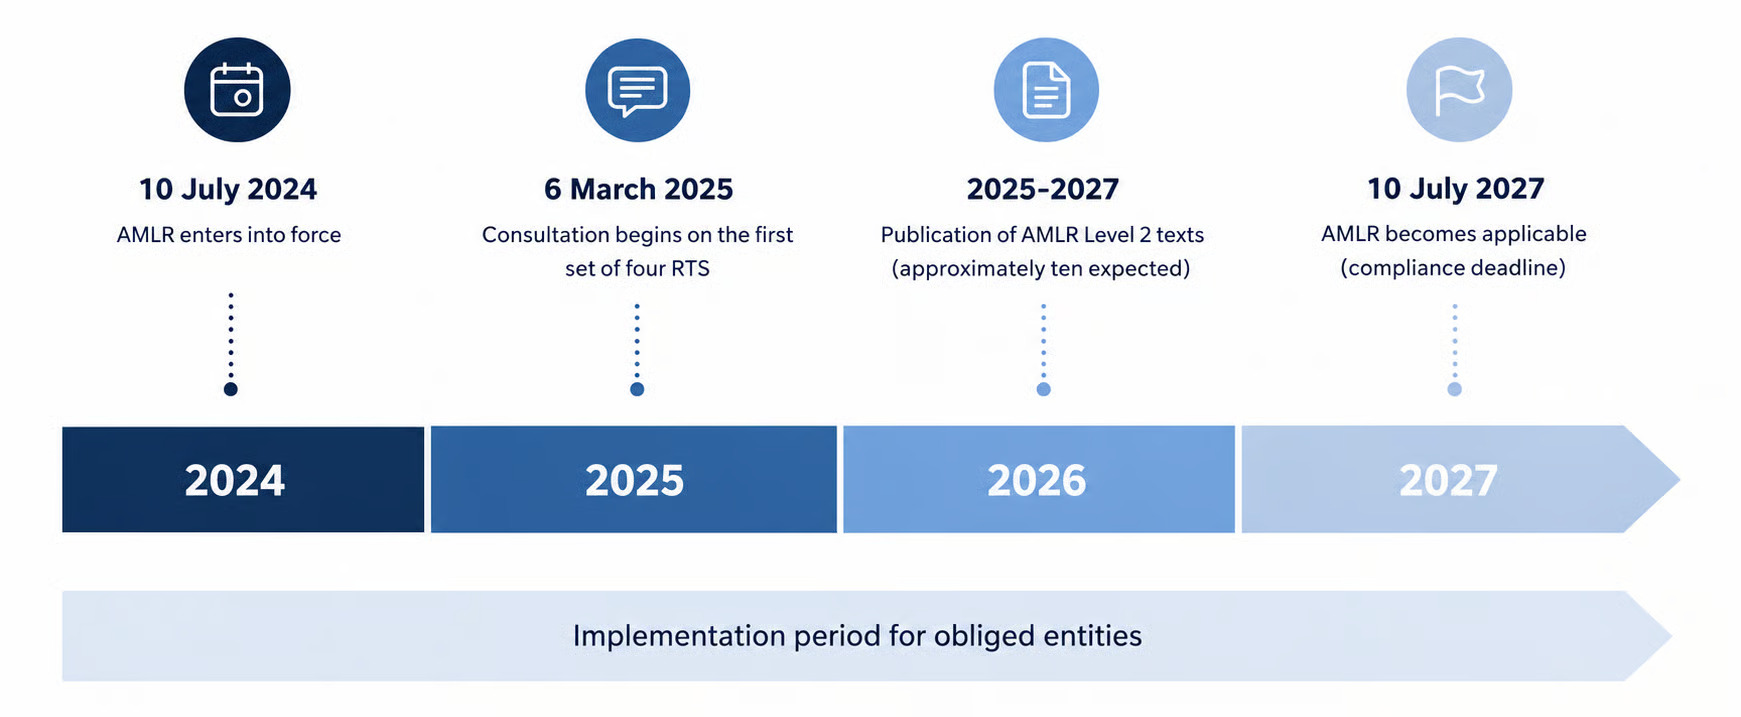
Des textes de niveau 2 seront publiés au cours des deux prochaines années afin de préciser les exigences détaillées de mise en œuvre du règlement. À ce jour, des consultations ont été menées ou sont en cours concernant les normes techniques de réglementation (RTS) suivantes :

  • RTS sur la vigilance à l’égard de la clientèle ;
  • RTS sur l’évaluation du profil de risque ;
  • RTS sur les critères de sélection des entités soumises à la surveillance directe de l’AMLA ; et
  • RTS sur les sanctions.

Calendrier réglementaire de l’AMLR

AMLR Regulatory Timeline photo

Impacts pratiques de l’AMLR sur la gouvernance et les politiques

Le règlement (UE) 2024/1624 du Parlement européen et du Conseil du 31 mai 2024 relatif à la prévention de l’utilisation du système financier aux fins du blanchiment de capitaux ou du financement du terrorisme sera directement applicable aux entités assujetties et aura des implications pratiques importantes pour leurs dispositifs de contrôle. Ces impacts seront particulièrement marqués pour les dispositifs KYC, la gestion des données et les modèles opérationnels des établissements.

Gestionnaire de la conformité et responsable de la conformité

L’AMLR aura une incidence sur l’organisation du dispositif de gouvernance de la conformité. Les établissements devront désigner formellement les personnes suivantes :

RôleTitulaireResponsabilités
Gestionnaire de la conformitéUn membre de l’organe de direction dans sa fonction de directionVeiller à ce que les politiques, procédures et contrôles internes de l’entité assujettie soient proportionnés à son exposition aux risques et effectivement mis en œuvre
Responsable de la conformitéNommé par l’organe de direction et occupant une position suffisamment élevéeL’application au quotidien des politiques, procédures et contrôles LBC/FT de l’entité assujettie, y compris ceux relatifs à la mise en œuvre des sanctions financières ciblées. Le responsable de la conformité sera également le point de contact des autorités compétentes.

Chaque établissement doit s’assurer que des personnes sont formellement nommées pour exercer ces fonctions et qu’elles disposent des lignes hiérarchiques et du niveau de responsabilité appropriés.

Mise à jour des politiques et procédures et exigences d’approbation

L’article 9 de l’AMLR précise les thèmes minimaux que les établissements doivent traiter dans leurs politiques et procédures. Bien que le contenu actuel de ces documents soit globalement conforme aux exigences existantes et aux pratiques du marché, des mises à jour seront nécessaires pour refléter les nouvelles obligations introduites par le règlement.

Elles portent principalement sur :

  • la mise en œuvre des mesures de vigilance à l’égard de la clientèle, détaillées dans l’AMLR et les RTS associées ;
  • les exigences en matière de sous-traitance ;
  • la transmission des déclarations de soupçons ; et
  • les modalités d’échange d’informations au sein des partenariats en matière de partage d’informations.

En outre, les politiques internes doivent être approuvées par l’organe de direction dans sa fonction de direction, tandis que les procédures et contrôles internes doivent être approuvés au moins au niveau du gestionnaire de la conformité.

Les politiques, procédures et instructions opérationnelles devront être mises à jour afin de garantir la conformité aux exigences du règlement.

Vigilance à l’égard de la clientèle : impacts de l’AMLR sur les processus et outils KYC

L’AMLR met fortement l’accent sur la vigilance à l’égard de la clientèle et sur la transparence dans l’identification des ayants droit économiques (bénéficiaires effectifs). Il clarifie et renforce les exigences de connaissance du client (KYC), les données collectées constituant le socle d’un dispositif efficace de prévention de la criminalité financière.

Mesures de vigilance standard

Le régime général définit une liste d’informations de base à collecter. Les établissements devront donc revoir leurs processus KYC, ce qui pourra également nécessiter des améliorations des systèmes associés, notamment l’adaptation des champs de données et des capacités de stockage des documents.

Le règlement apporte également des précisions sur la mise en œuvre des mesures de vigilance, notamment :

Article de l’AMLRPrécision
Articles 19 et 20Les conditions d’application des mesures de vigilance standard, y compris des seuils d’application plus bas pour les transactions à titre occasionnel
Article 21Les mesures à prendre lorsqu’un établissement ne peut pas satisfaire aux exigences de vigilance à l’égard de la clientèle, ainsi que les exigences de conservation des informations collectées et des décisions prises, par exemple lorsqu’une relation d’affaires est refusée
Article 22Les informations d’identification et de vérification spécifiques requises selon les types de clients, ainsi que l’approche à adopter en cas d’utilisation d’un IBAN virtuel
Article 24La procédure de signalement des divergences avec les informations inscrites dans les registres des bénéficiaires effectifs, avec un délai maximal de 14 jours, ce qui pourrait alourdir considérablement la charge de travail des équipes KYC
Article 25L’identification de l’objet et de la nature envisagée d’une relation d’affaires ou d’une transaction à titre occasionnel, y compris la collecte d’informations telles que le volume estimé de l’activité prévue ainsi que l’origine et la destination des fonds

Conséquences pour les établissements financiers suisses

Les articles 19 à 25 de l’AMLR imposent des obligations KYC/CDD plus détaillées, plus prescriptives et uniformément contraignantes que le cadre suisse LBA/OBA-FINMA.

Pour les établissements financiers suisses, cela implique un renforcement substantiel des processus KYC, des standards de documentation, de l’architecture informatique et des données ainsi que de la gouvernance, en particulier pour les groupes disposant de succursales ou de filiales dans l’UE, mais aussi, indirectement, pour les banques purement domestiques, car l’arbitrage réglementaire devient plus risqué et la FINMA pourrait attendre un alignement là où les règles de l’UE sont plus strictes.
Photo of Zürich Switzerland

L’un des principaux impacts attendus de l’AMLR concerne la fréquence de revue des dossiers KYC, qui doit être au moins annuelle pour les clients à haut risque et au moins quinquennale pour tous les autres clients (article 26).

AMLR Concerns photo

Régime de vigilance simplifiée

Les conditions d’application des mesures de vigilance simplifiées sont précisées. Les établissements devront désormais, au minimum :

  • vérifier l’identité du client dans un délai de 60 jours à compter de l’établissement de la relation d’affaires ; et
  • comprendre l’objet et la nature envisagée de la relation d’affaires.

L’annexe II du règlement contient une liste de « facteurs de risque moins élevé » destinée à aider les établissements à réaliser leurs évaluations des risques et à paramétrer leurs outils, notamment leurs systèmes de notation des risques clients et de surveillance des transactions.

Régime de vigilance renforcée et PPE

Les conditions d’application des mesures de vigilance renforcées sont plus prescriptives qu’en droit suisse actuel et prévoient :

CasExigence
Clients à haut risque dont le patrimoine total atteint au moins EUR 50 millionsUn régime spécifique pour les clients à haut risque impliquant la gestion d’actifs d’au moins EUR 5 millions au moyen de services sur mesure, lorsque le client dispose d’un patrimoine total d’au moins EUR 50 millions
Pays tiers à haut risqueDes contre-mesures que les entités assujetties doivent appliquer aux personnes physiques et morales liées à des pays tiers à haut risque et, le cas échéant, à d’autres pays représentant une menace pour le système financier de l’Union. Ces contre-mesures seront définies ultérieurement par la Commission européenne
Relations transfrontières de correspondantDes mesures spécifiques pour les relations transfrontières de correspondant, en particulier lorsqu’elles impliquent des établissements clients situés dans des pays tiers
Régimes de résidence propres aux investisseursUn régime spécifique pour les personnes qui demandent à bénéficier de régimes de résidence propres aux investisseurs, y compris les « passeports dorés » et « visas dorés »
Personnes politiquement exposéesDes précisions supplémentaires sur le régime applicable aux personnes politiquement exposées, y compris la nécessité de tenir compte des risques liés à ces fonctions même après que la personne a quitté son poste

Par ailleurs, une liste de fonctions politiquement exposées plus large que celle actuellement applicable en Suisse devrait être publiée. Les établissements devront donc mettre à jour les listes utilisées dans leurs outils de filtrage ainsi que leurs processus d’identification et de gestion des personnes politiquement exposées (PPE).

Ces évolutions devraient également augmenter le nombre de clients classés comme PPE et pourraient donc nécessiter des ressources supplémentaires pour les établissements fortement exposés à cette catégorie de clientèle.

L’annexe III du règlement contient une liste de « facteurs de risque plus élevé » destinée à aider les établissements à réaliser leurs évaluations des risques et à paramétrer leurs outils, notamment leurs systèmes de notation des risques clients et de surveillance des transactions.

Ce que l’AMLR implique pour les établissements financiers suisses ayant des succursales ou filiales dans l’UE

Les sièges suisses peuvent continuer à appliquer le modèle suisse limité aux PPE étrangères, mais les succursales situées dans l’UE doivent adopter le périmètre PPE complet de l’AMLR.

Comme l’AMLR impose une vigilance renforcée (EDD) obligatoire pour les PPE nationales, régionales et locales ainsi que pour celles des entreprises publiques, les groupes suisses seront poussés à s’aligner vers le haut afin d’éviter l’arbitrage réglementaire et un traitement incohérent des risques.

Les catégories élargies de l’AMLR (responsables locaux, entreprises publiques, personnes connues pour être étroitement associées) nécessitent de nouveaux champs de données, une nouvelle logique de filtrage et des questionnaires KYC mis à jour.

Enfin, les établissements financiers suisses doivent veiller à ce que les politiques PPE à l’échelle du groupe distinguent clairement :
-Obligations de droit suisse
-Obligations découlant de l’AMLR
-Extensions fondées sur les risques à l’échelle du groupe
Lake Geneva in Switzerland

Ayants droit économiques et recours à d’autres entités assujetties

Règles relatives aux ayants droit économiques selon l’AMLR

Les règles régissant l’identification et la vérification des ayants droit économiques sont précisées et prévoient notamment :

  • l’abaissement du seuil de participation au capital de 25 % à 15 % pour certaines catégories d’entités juridiques considérées comme présentant un risque plus élevé. Ces catégories seront définies au niveau des États membres, et la Commission européenne pourra imposer des seuils plus bas si elle le juge nécessaire ;
  • la définition de la notion de « moyens de contrôle » et de la méthodologie d’identification des ayants droit économiques lorsque participations au capital et contrôle coexistent dans la structure de propriété. Les participations au capital doivent être évaluées individuellement et cumulativement ; et
  • la méthodologie d’identification des ayants droit économiques dans les structures de propriété complexes, y compris les constructions juridiques, les trusts, les trusts exprès et les organismes de placement collectif.

Les dispositions de l’AMLR et des RTS associées auront un impact significatif sur les processus, les systèmes et la documentation KYC, qui devront tous être adaptés d’ici juillet 2027.

Recours à une autre entité assujettie

Lorsque des entités assujetties recourent à d’autres entités assujetties, elles doivent prendre toutes les mesures nécessaires pour que l’entité sollicitée fournisse les informations et documents requis dans un délai de cinq jours ouvrables à compter de la demande.

Un projet de RTS très détaillé sur la vigilance à l’égard de la clientèle et les ayants droit économiques a été publié par l’ABE en mars 2025 et soumis à consultation. Une seconde consultation, toujours en cours, a été lancée par l’AMLA en février 2026.

Ces nouvelles dispositions s’orientent vers un cadre d’enquête et de déclaration plus coopératif et harmonisé. Elles auront une incidence sur les dispositifs existants et exigeront une coordination entre entités assujetties.

Déclarations, sous-traitance et intégrité du personnel selon l’AMLR

Déclarations de soupçons et demandes des CRF

Le nouveau règlement introduit plusieurs exigences importantes pour les entités assujetties :

ThèmeExigence
Demandes d’informations des CRFElles devront répondre aux demandes d’informations de la cellule de renseignement financier (CRF) dans un délai de cinq jours ouvrables. Dans les cas justifiés et urgents, ce délai pourra être ramené à moins de 24 heures.
Format des déclarations de soupçonsLe format des déclarations de soupçons et des relevés de transactions sera standardisé au niveau de l’UE. Cela aura une incidence sur les processus de déclaration et potentiellement sur les systèmes dont sont extraites les informations requises. Ce format sera précisé dans une RTS à publier au plus tard le 10 juillet 2026.
Déclarations issues de partenariats en matière de partage d’informationsLorsque les activités d’un partenariat en matière de partage d’informations aboutissent à l’établissement d’une déclaration de soupçon, les entités assujetties ayant identifié le soupçon relatif aux activités de leurs clients peuvent désigner l’une d’entre elles pour transmettre une déclaration unique à la CRF.
Biens de grande valeurUn régime de déclaration spécifique s’appliquera aux établissements de crédit et aux établissements financiers qui fournissent des services liés à l’achat ou au transfert de propriété de biens de grande valeur. Ces établissements devront déclarer à la CRF toutes les transactions exécutées pour leurs clients en lien avec ces biens. Cela pourrait avoir un impact important sur les activités de banque privée.

Partage d’informations entre entités assujetties

L’article 75 de l’AMLR régit le partage d’informations entre entités assujetties. Ce partage ne sera autorisé que si les deux conditions suivantes sont réunies :

  • il est strictement nécessaire pour se conformer aux obligations de vigilance à l’égard de la clientèle et de déclaration de soupçons, dans le respect des droits fondamentaux et des garanties judiciaires applicables ; et
  • les autorités de surveillance compétentes en ont été informées au préalable et ont vérifié sa conformité, y compris la réalisation d’une analyse d’impact relative à la protection des données.

Le partage d’informations sera facultatif et limité aux données nécessaires précisées dans l’AMLR, notamment :

  • les informations relatives au client et à son identité ;
  • la nature de la relation d’affaires ou des transactions effectuées ;
  • l’origine des fonds et l’origine du patrimoine ;
  • les facteurs de risque du client et les évaluations des risques associées ; et
  • les soupçons de blanchiment d’argent ou de financement du terrorisme.

Le recours à des dispositifs de partage d’informations exigera également la mise en place de mesures techniques et organisationnelles appropriées afin de garantir un niveau de sécurité et de confidentialité proportionné à la nature et à l’étendue des informations échangées. Ces mesures peuvent inclure la pseudonymisation et l’utilisation de canaux de communication sécurisés adaptés.

Tâches de LBC/FT qui ne peuvent pas être sous-traitées

L’article 18 introduit des exigences spécifiques en matière de sous-traitance, dont une liste de tâches critiques qui ne peuvent pas être sous-traitées :

  • proposer et approuver l’évaluation des risques à l’échelle de l’entité ;
  • approuver les politiques, contrôles et procédures internes ;
  • décider du profil de risque du client ;
  • décider de nouer une relation d’affaires avec un client ou d’exécuter à titre occasionnel une transaction pour son compte ;
  • transmettre les déclarations de soupçons ; et
  • approuver les critères utilisés pour détecter les transactions et activités suspectes ou inhabituelles.

En outre, l’autorité de surveillance doit être informée de l’accord de sous-traitance avant que le prestataire de services ne commence à exercer les activités sous-traitées pour le compte de l’entité assujettie. Les établissements devront donc revoir leurs activités sous-traitées afin de s’assurer qu’aucune des tâches énumérées ci-dessus n’en fait partie et, si nécessaire, adapter les processus existants en conséquence.

Contrôle de l’intégrité du personnel et formation

L’article 13 fixe des exigences d’intégrité pour le personnel, y compris les agents et distributeurs, directement impliqué dans les activités de conformité de l’entité assujettie. Les établissements devront procéder à une évaluation proportionnée aux risques liés aux tâches à exécuter, dont la méthodologie est approuvée par le responsable de la conformité. À cette fin, ils doivent définir des critères adaptés au rôle de chaque personne, par exemple gestionnaire de la conformité, responsable de la conformité ou spécialiste de la conformité, afin d’étayer et de documenter l’évaluation. Ces critères doivent permettre à l’établissement de vérifier l’aptitude et l’intégrité du personnel concerné.

Enfin, s’agissant des exigences de formation, les agents et distributeurs doivent être inclus dans les programmes de formation pertinents. Le règlement ne semble toutefois pas exiger que les entités assujetties dispensent elles-mêmes cette formation à leurs agents et distributeurs.

“ L’AMLR pousse les établissements financiers suisses vers un KYC/CDD plus approfondi, une vérification plus stricte des ayants droit économiques, des contrôles LBA et sanctions pleinement intégrés et un alignement cohérent des politiques à l’échelle du groupe. Les entités établies dans l’UE doivent satisfaire directement à ces exigences, tandis que les activités comptabilisées en Suisse doivent relever leurs standards afin de prévenir l’arbitrage réglementaire et d’éviter une surveillance prudentielle accrue.”

Olivier Maes
Head Regulatory Compliance and Financial Crime
Forvis Mazars en Suisse
Upward shot of high rise buildings with sky in the background

Principaux impacts sur les dispositifs de conformité suisses

  • L’AMLR poussera les banques suisses vers des pratiques KYC/CDD plus strictes et plus standardisées, car les groupes liés à l’UE doivent aligner leurs politiques, modèles de données et seuils de surveillance dans toutes leurs entités.
  • Les règles de l’UE relèvent également les attentes en matière de vérification des ayants droit économiques et de traitement des risques élevés, ce qui concerne les banques suisses servant des clients ou des intermédiaires de l’UE.
  • Enfin, les obligations de l’AMLR en matière de gouvernance des données, de surveillance et propres à certains secteurs inciteront les établissements suisses à moderniser leurs systèmes, à renforcer leur supervision et à adapter leurs contrôles pour les services de paiement et d’actifs numériques destinés à l’UE.

Actions recommandées pour les établissements financiers suisses

  1. Les établissements financiers suisses devraient évaluer les écarts entre les exigences suisses en matière de LBA et les normes de l’AMLR et de l’AMLA, puis aligner leurs politiques à l’échelle du groupe afin de garantir une approche cohérente du KYC, de la notation des risques et de la surveillance dans toutes les juridictions.
  2. Ils doivent moderniser leur gouvernance des données pour répondre aux attentes de l’UE en matière de traçabilité et d’interopérabilité, et renforcer la supervision transfrontalière des activités liées à l’UE et des relations transfrontières de correspondant.
  3. Enfin, ils devraient préparer une documentation destinée aux autorités de surveillance démontrant une gouvernance fondée sur les risques, cohérente avec le modèle de surveillance émergent de l’AMLA.

Dans cette démarche, les projets de mise en œuvre pourraient également être audités ou renforcés avec l’appui de conseillers externes spécialistes du domaine afin de garantir la conformité aux attentes réglementaires.

Se préparer à l’AMLR d’ici le 10 juillet 2027

Le règlement (UE) 2024/1624 du Parlement européen et du Conseil du 31 mai 2024 relatif à la prévention de l’utilisation du système financier aux fins du blanchiment de capitaux ou du financement du terrorisme, l’AMLR, constitue une évolution majeure du cadre réglementaire européen de LBC/FT. Il a des impacts et crée des défis pour les établissements financiers suisses disposant de succursales ou de filiales dans l’UE ou détenus par un groupe financier de l’UE, qui pourraient devoir aligner leurs activités suisses sur l’AMLR européen.

Directement applicable à partir du 10 juillet 2027, il imposera aux entités assujetties une transformation significative de leurs dispositifs de prévention de la criminalité financière, notamment la mise à jour des politiques et procédures, le renforcement des mesures de vigilance à l’égard de la clientèle et l’amélioration des dispositifs de partage d’informations. L’impact s’étendra donc à toutes les composantes du dispositif de conformité en matière de criminalité financière.

En outre, l’AMLA surveillera directement jusqu’à 40 entités à partir de 2028. Le modèle de surveillance de l’AMLA et les projets de normes techniques accordent une grande importance aux données, qui deviendront un élément clé du futur cadre de surveillance et de l’évaluation de la qualité et de l’efficacité des dispositifs de LBC/FT.

Ces évolutions exigent que les établissements se mobilisent rapidement et de manière coordonnée afin d’anticiper les ajustements nécessaires, notamment en matière de KYC, de gestion des données et de gouvernance, de sécuriser les processus critiques et d’assurer la conformité dans les délais impartis.

Nos équipes spécialisées en conformité réglementaire et en lutte contre la criminalité financière disposent de l’expertise nécessaire pour vous accompagner dans la préparation et la mise en œuvre des mesures introduites par le paquet législatif européen de lutte contre le blanchiment d’argent.

FAQ : paquet AML de l’UE

Quand l’AMLR s’applique-t-il ?

L’AMLR s’applique directement aux entités assujetties à partir du 10 juillet 2027. Les États membres ont jusqu’à la même date pour transposer l’AMLD 6 en droit national, et des normes techniques de réglementation (RTS) préciseront les exigences détaillées.

Le paquet AML de l’UE s’applique-t-il aux établissements financiers suisses ?

Oui, directement pour les succursales et filiales situées dans l’UE, qui doivent appliquer pleinement l’AMLR. Les banques suisses purement domestiques sont concernées indirectement, car l’arbitrage réglementaire devient plus risqué et la FINMA pourrait attendre un alignement là où les règles de l’UE sont plus strictes.

À quelle fréquence les dossiers KYC doivent-ils être revus selon l’AMLR ?

Au moins une fois par an pour les clients à haut risque et au moins tous les cinq ans pour tous les autres clients, conformément à l’article 26 de l’AMLR. Il s’agit de l’un des principaux impacts attendus du règlement sur les équipes KYC.

Quelles entités l’AMLA surveillera-t-elle directement ?

À partir du 1er janvier 2028, l’AMLA surveillera directement au moins 40 entités sélectionnées en fonction de leur profil de risque. Basée à Francfort, l’autorité pourra infliger des amendes et des sanctions aux entités assujetties qui ne respectent pas l’AMLR.

Quel est le seuil de participation au capital pour les ayants droit économiques selon l’AMLR ?

L’AMLR abaisse le seuil de participation au capital de 25 % à 15 % pour certaines catégories d’entités juridiques considérées comme présentant un risque plus élevé. Les États membres définissent ces catégories, et la Commission européenne peut imposer des seuils plus bas si nécessaire.

Quelles tâches de LBC/FT ne peuvent pas être sous-traitées selon l’AMLR ?

L’article 18 interdit de sous-traiter l’évaluation des risques à l’échelle de l’entité, l’approbation des politiques et contrôles internes, les décisions sur le profil de risque du client, les décisions de nouer une relation d’affaires ou d’exécuter à titre occasionnel une transaction, les déclarations de soupçons et l’approbation des critères de détection.

Contactez nos experts