Ciberseguridad en 2027: resiliencia a través de la gobernanza estratégica y la autonomía

La ciberseguridad se enfrenta a una convergencia de tecnologías en rápida evolución, normativas en constante cambio y amenazas sofisticadas. Para prepararse para el futuro, las organizaciones deberán adoptar una gobernanza estratégica y una innovación planificada.
Cada año, los líderes del sector de Forvis Mazars se reúnen para recopilar información sobre la situación mundial de la ciberseguridad y ofrecer asesoramiento a las organizaciones que se enfrentan a su complejidad. El informe de este año analiza cómo las organizaciones pueden aprovechar la tecnología y hacer frente a cuestiones globales complejas —como la regulación, la inestabilidad geopolítica y los retos relacionados con la soberanía digital— para mejorar su resiliencia y autonomía.

Conclusiones clave

La ciberseguridad se está convirtiendo en una ventaja competitiva

Una ciberseguridad sólida ya no es simplemente un coste inherente a la actividad empresarial. Influye cada vez más en la selección de proveedores, la confianza de los clientes, el acceso a alianzas y la capacidad de demostrar la resiliencia empresarial.

La autonomía digital se está convirtiendo en una prioridad estratégica

Las cuestiones relacionadas con dónde se almacenan los datos, quién controla las infraestructuras críticas y de qué proveedores de tecnología dependen las organizaciones están cobrando cada vez más importancia. Para las organizaciones globales, la autonomía, más que la mera soberanía, ofrece una vía más práctica hacia la resiliencia.

La normativa exige una respuesta basada en el riesgo

Las organizaciones se enfrentan a entornos normativos cada vez más complejos y dispares. En lugar de tratar cada requisito como un ejercicio de cumplimiento independiente, un enfoque basado en el riesgo puede ayudar a las organizaciones a centrar sus recursos en las áreas más importantes.

La tecnología operativa trae consigo nuevos riesgos y oportunidades

A medida que la tecnología operativa se integra cada vez más con los sistemas informáticos corporativos, las plataformas en la nube y los sistemas remotos, las organizaciones ganan en visibilidad, pero también se crean nuevas vías de acceso para las amenazas cibernéticas. Será fundamental gestionar esa conectividad con una gobernanza y unos controles adecuados.

La IA está acelerando tanto los ataques como la defensa

La IA está transformando la ciberseguridad en ambos frentes. Los atacantes pueden automatizar amenazas cada vez más sofisticadas, mientras que los defensores pueden utilizar la IA para reforzar la detección, la respuesta y la resiliencia. El reto consiste en implementar estas capacidades con una gobernanza proporcionada y una supervisión humana significativa.

Una ciberseguridad eficaz comienza con una sólida gobernanza de los datos

A medida que la inteligencia artificial y la transformación digital aumentan el volumen y la complejidad del uso de los datos, las organizaciones necesitan comprender claramente dónde se encuentran sus datos, cómo se accede a ellos y cómo circulan a través de ecosistemas de terceros. Una buena gobernanza sigue siendo fundamental para gestionar eficazmente el riesgo cibernético.

Los equipos de ciberseguridad deben evolucionar al ritmo del panorama de amenazas

La ciberseguridad requiere cada vez más una combinación de conocimientos técnicos, comprensión del negocio y capacidad para adaptarse rápidamente. Las organizaciones deberán seguir desarrollando sus capacidades internas, al tiempo que recurren a la automatización, los servicios compartidos y la experiencia externa cuando sea necesario.

Prepararse ya para el reto de la seguridad cuántica

Puede que la computación cuántica no suponga una amenaza inmediata para la mayoría de las organizaciones, pero la confidencialidad de los datos a largo plazo implica que no se puede esperar para prepararse. El inventario criptográfico, la priorización de activos, la planificación de la transición y la preparación de los proveedores son aspectos que pueden ponerse en marcha desde hoy mismo.

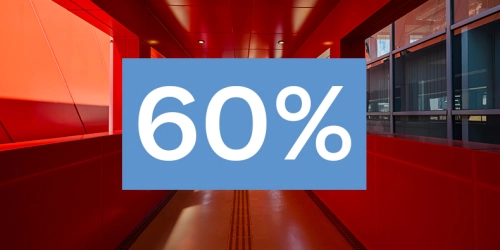
60%.jpg


de altos directivos que afirman que los datos de su organización están "totalmente" protegidos.

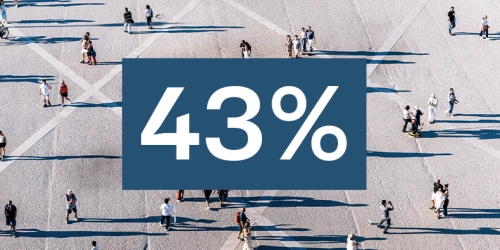
43%-2.jpg


están implantando o mejorando sistemas y procesos para garantizar que la calidad de los datos sea la máxima prioridad de los responsables de la gestión y la gobernanza de los datos a la hora de realizar inversiones en 2026.

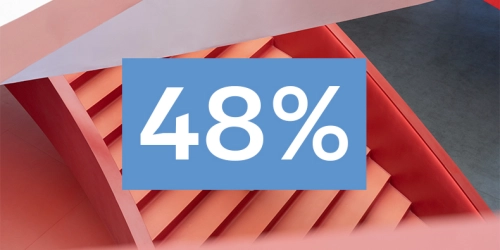
48%.jpg


Los responsables afirman que una mejor tecnología de gestión de datos sería lo que más mejoraría la gestión de datos de su organización.

Para avanzar, las organizaciones deben integrar la ciberseguridad en sus estrategias de innovación y puesta en práctica, al tiempo que mantienen la agilidad necesaria para adaptarse a las amenazas en constante evolución. Aquellas que lo hagan protegerán sus activos y obtendrán una ventaja competitiva en la economía digital.

Situación global de la ciberseguridad

De cara a 2027, la ciberseguridad es inseparable de la transformación digital, y el ritmo de dicha transformación va en aumento. La evolución de la inteligencia artificial (IA) de tecnología emergente a modalidad generalizada ha supuesto una disrupción estructural que ha redefinido el panorama de las amenazas. Mientras tanto, los cambios en las estrategias operativas, un panorama normativo en constante evolución y una mayor atención a la soberanía digital crean una compleja red de requisitos y riesgos que exigen una toma de decisiones estratégica.

"Las amenazas cibernéticas están evolucionando más rápido que nunca, impulsadas por la inteligencia artificial, los ecosistemas interconectados, las tensiones geopolíticas y un entorno normativo cada vez más complejo. Sin embargo, la respuesta sigue siendo la misma: un enfoque basado en el riesgo que proteja lo que más importa y considere la resiliencia —y no simplemente el cumplimiento normativo— como la verdadera medida de la ciberseguridad".

Wadi Mseddi Group Head of Cyber Security Consulting, Forvis Mazars

Por qué la ciberseguridad se está convirtiendo en una prioridad para la cadena de suministro

Las organizaciones con una sólida postura en materia de ciberseguridad están consiguiendo cada vez más contratos y alianzas frente a la competencia, ya que las solicitudes de propuestas (RFP) y las licitaciones descartan ahora de forma habitual a los proveedores que no pueden demostrar que cumplen las normas cibernéticas establecidas.

A medida que la infraestructura tecnológica y la cadena de suministro de cada organización se vuelven más complejas, las empresas con una sólida estrategia de ciberseguridad se benefician cada vez más de ventajas en materia de reputación y de preferencias en la cadena de suministro. Esta tendencia es especialmente pronunciada en los mercados B2B, donde las solicitudes de propuestas y las licitaciones incluyen ahora de forma habitual requisitos sustanciales de ciberseguridad, lo que excluye de la selección a los posibles proveedores cuyas medidas de ciberseguridad no cumplan con el estándar establecido.

La complejidad de las cadenas de suministro modernas hace que, a menudo, las organizaciones no comprendan del todo dónde residen sus datos ni cómo se procesan. Esta falta de visibilidad genera vulnerabilidades significativas, sobre todo ahora que tecnologías como la IA introducen nuevas formas de intercambio y procesamiento de datos. Además, la creciente interconexión entre los sistemas centrales de la empresa, las plataformas en la nube y los servicios de terceros está ampliando las superficies de ataque y haciendo que la resiliencia dependa de la visibilidad en todo el ecosistema tecnológico.

En definitiva, hoy en día se espera que cada organización gestione y supervise los riesgos de ciberseguridad en todo su ecosistema. Esto se refleja en la Ley de Resiliencia Operativa Digital (DORA) de la UE y en la Directiva NIS2, que refuerzan los requisitos para la gestión de los riesgos cibernéticos relacionados con terceros y la cadena de suministro.

Este cambio hacia la responsabilidad compartida está impulsando la adopción de marcos más sofisticados de gestión de riesgos de terceros (TPRM). El auge de las herramientas de supervisión de terceros que puntúan a las organizaciones según métricas de ciberseguridad ha creado una nueva forma de presión en el mercado. Las empresas están descubriendo que su madurez cibernética puede afectar directamente a su capacidad para conseguir contratos, establecer alianzas y mantener la confianza de los clientes.

Soberanía frente a autonomía: la nueva geopolítica de la ciberseguridad 

La ciberseguridad es, cada vez más, una cuestión de soberanía nacional. Los gobiernos examinan ahora dónde se almacenan los datos críticos, quién gestiona los servicios digitales clave y de qué tecnologías dependen las organizaciones, ya que los ciberataques se han convertido en instrumentos de política estatal. Grupos como Volt Typhoon se han infiltrado en la infraestructura civil para poder ejercer influencia en el futuro, y perturbaciones como la interrupción de CrowdStrike en 2024 han puesto de manifiesto la fragilidad de la dependencia excesiva de proveedores externos, especialmente aquellos sujetos a otras jurisdicciones.

"Las fronteras entre la paz y el conflicto se están difuminando en el ciberespacio. Los actores estatales se están posicionando dentro de la infraestructura civil —no para obtener beneficios inmediatos, sino para disponer de influencia en el futuro— y eso cambia el cálculo de riesgos para todas las organizaciones que dependen de los servicios digitales".

George Lagarias Chief Economist, Forvis Mazars

La respuesta política no se ha hecho esperar, sobre todo en Europa: requisitos de residencia de datos, iniciativas de nube soberana y un marco normativo cada vez más estricto, en el que la NIS2 y la DORA hacen hincapié en la resiliencia operativa y la seguridad de la cadena de suministro. Sin embargo, esta tendencia va mucho más allá de Europa, y el listón de la ciberseguridad efectiva se está adaptando a ella. Se ha pasado de demostrar el cumplimiento normativo a demostrar la resiliencia; ahora es fundamental demostrar que las operaciones esenciales pueden continuar y recuperarse tras un ciberincidente.

No obstante, la soberanía por sí sola no constituye una estrategia de resiliencia. Llevada al extremo, la soberanía puede fragmentar el panorama de proveedores, duplicar infraestructuras y limitar el acceso a tecnología eficaz, e incluso puede concentrar el riesgo, otorgando a un único gobierno el poder de condicionar la continuidad.

Lo que las organizaciones deben perseguir es la autonomía: la capacidad de comprender, controlar y, cuando sea necesario, modificar sus dependencias digitales. Las organizaciones deben:

  • Saber dónde se almacenan y procesan los datos sensibles: incluyendo las copias de seguridad y las funciones de apoyo, no solo lo que dice el contrato.
  • Comprender la exposición geopolítica de los proveedores: las dependencias ocultas en lo más profundo de la cadena de suministro pueden ser tan importantes como los contratos más destacados.
  • Tener en cuenta la ubicación y la jurisdicción del proveedor durante la contratación: la exposición jurídica y geopolítica de un proveedor crítico es ahora un factor de riesgo legítimo.
  • Demostrar resiliencia, no solo cumplimiento normativo: integrar la soberanía en un programa de resiliencia más amplio como un elemento más entre muchos otros. 

Desde esta perspectiva, la autonomía —y no la soberanía— es el objetivo estratégico y un indicador más fiel de la resiliencia que realmente demandan los reguladores, los clientes y los inversores.

“Las organizaciones que consideren la soberanía digital como un factor más dentro de una búsqueda deliberada de autonomía —conociendo sus dependencias, eligiendo socios de confianza y demostrando que pueden resistir las perturbaciones— no solo cumplirán con la normativa, sino que serán verdaderamente resilientes.”

Jakob Haesler Global Head of Consulting, Forvis Mazars

¿Cómo están cambiando DORA y NIS2 la normativa en materia de ciberseguridad?

DORA y NIS2 están redefiniendo el cumplimiento normativo en materia de ciberseguridad en toda Europa, pasando de exigir el cumplimiento sobre el papel a demostrar la resiliencia operativa. Para las organizaciones multinacionales, gestionar ambas normativas simultáneamente se ha convertido en uno de los retos normativos más complejos de 2027.

En la UE, el reto radica en gran medida en el volumen: actualmente hay más de un centenar de leyes y directivas relacionadas con el ámbito digital en vigor, cada una de las cuales contribuye a crear una densa red interconectada de obligaciones. La NIS2 por fin se está aplicando tras varios aplazamientos, y la próxima Ley de Resiliencia Cibernética exigirá que los productos con elementos digitales cumplan con los controles de ciberseguridad. Dado que la NIS2 es una directiva, los Estados miembros incorporan sus principios a la legislación nacional de formas ligeramente diferentes, por lo que las organizaciones no pueden limitarse a trasladar y reutilizar el trabajo de cumplimiento de una jurisdicción a otra. El proyecto de ley ómnibus digital tiene como objetivo estructurar la normativa de forma más sensata y adaptarla al tamaño y al perfil de riesgo de cada organización, aunque aún no se ha aprobado definitivamente.

Al otro lado del Atlántico, el problema se invierte. Estados Unidos avanza hacia una desregulación significativa, sin nada que se parezca a un marco federal integral para la ciberseguridad. Lo que existe se centra principalmente en la industria y el Gobierno, sobre todo la Certificación del Modelo de Madurez en Ciberseguridad (CMMC) para quienes trabajan con el Departamento de Defensa. Sin embargo, incluso esta se ha pospuesto, su aplicación se ha paralizado de hecho y los efectos se están extendiendo a áreas adyacentes, como las tecnologías de la información en los servicios financieros. No existe una ley federal de privacidad; la protección se gestiona estado por estado, y el clima político actual se aleja de la legislación nacional en lugar de acercarse a ella. Aunque parezca contradictorio, este entorno de menor intervención conlleva su propia fatiga: mientras algunos marcos son muy prescriptivos, otros dejan a las organizaciones a la deriva. Mientras tanto, las empresas globales se enfrentan a la presión de tener que conciliar enfoques tremendamente dispares al mismo tiempo.

Cómo un enfoque basado en el riesgo favorece la continuidad sin costes excesivos

Esta complejidad normativa ha creado lo que muchos profesionales del sector describen como una carga y, al mismo tiempo, una oportunidad. Si bien muchas nuevas normativas tienen como objetivo ayudar a mejorar la resiliencia y la continuidad del negocio, la carga que supone el cumplimiento normativo también puede suponer un gran peso para equipos que ya se encuentran con recursos limitados.

“Las medidas de cumplimiento normativo son solo una variable más dentro de un programa de ciberseguridad basado en el riesgo. Una normativa o un marco específico pueden influir en el perfil de riesgo de un aspecto concreto del negocio, pero no deben determinar la estrategia en su conjunto.”

Tom Tollerton Principal, CMMC Practice Lead, Forvis Mazars US

A medida que la red de requisitos de cumplimiento se vuelve más compleja, las organizaciones que adoptan un enfoque de "marcar casillas" pueden tener dificultades para gestionar requisitos dispares y áreas de solapamiento enrevesadas. Para que sus esfuerzos de cumplimiento sigan siendo rentables, las empresas deben dar prioridad a las evaluaciones basadas en el riesgo. Un enfoque de ciberseguridad basado en el riesgo puede ayudar a los equipos de ciberseguridad a centrarse en los riesgos más importantes, de modo que el cumplimiento respalde la seguridad en lugar de condicionarla.

¿Qué es la seguridad de la tecnología operativa y por qué está siendo objeto de ataques?

La tecnología operativa (OT) sustenta las infraestructuras críticas y las operaciones industriales en todo el mundo. A medida que estos sistemas se conectan cada vez más digitalmente, las ciberamenazas van en aumento, dejando al descubierto entornos que, históricamente, han recibido menos atención en materia de seguridad que los sistemas informáticos convencionales.

Durante mucho tiempo, la OT se ha tratado como una cuestión de ingeniería más que de ciberseguridad, protegida no tanto por defensas sofisticadas como por el mero aislamiento. Sin embargo, los ataques a entornos de OT están aumentando drásticamente, especialmente en infraestructuras críticas, y estos sistemas, históricamente poco protegidos, están resultando un objetivo atractivo para adversarios con abundantes recursos y motivaciones geopolíticas; solo en diciembre de 2025 se produjeron intentos de ataque a infraestructuras tanto en Venezuela como en Polonia. Si a esto le sumamos incidentes como los ocurridos en M&S y Jaguar Land Rover, donde la continuidad del negocio se vio significativamente afectada por ciberataques, la expectativa de visibilidad no hace más que aumentar.

“El impulso hacia la visibilidad de las tecnologías operativas (OT) es necesario, pero debe llevarse a cabo de forma disciplinada. Cuando se conectan a la red sistemas que han estado aislados durante mucho tiempo sin una gobernanza y unos controles adecuados, las organizaciones pueden aumentar el riesgo operativo que precisamente están tratando de comprender y evitar.”

Paul Truitt Principal, Cyber Security Practice Leader, Forvis Mazars US

Aquí se plantea una difícil paradoja: la mayoría de los responsables tecnológicos señalan una grave falta de visibilidad sobre su red de tecnología operativa (OT), y una organización no puede gestionar lo que no ve. La respuesta natural es intervenir y conectar sistemas, datos y otras herramientas para que el riesgo resulte comprensible y se pueda notificar. Sin embargo, esa intervención es precisamente lo que genera una nueva vulnerabilidad. Los entornos de OT están cada vez más vinculados a las TI corporativas, las plataformas en la nube y las herramientas de mantenimiento remoto, y cada nueva vía de acceso erosiona el aislamiento que podría haber estado protegiendo estos activos. La búsqueda de la transparencia, si se lleva a cabo sin disciplina, puede generar precisamente la vulnerabilidad que se pretendía revelar: un riesgo agravado por los largos ciclos de vida de la OT, un parque de equipos heredado por defecto y enormes ventanas de cambio.

Sin embargo, la protección de estos activos es cada vez más obligatoria en virtud de la normativa digital, especialmente en lo que se refiere a las infraestructuras críticas.

¿Cómo está cambiando la IA la ciberseguridad?

La IA está cambiando la naturaleza de la ciberseguridad en ambos bandos del conflicto. Los atacantes la utilizan para lanzar amenazas más sofisticadas y específicas a gran escala, mientras que los defensores la aprovechan para reforzar la detección, automatizar las respuestas y mejorar la resiliencia.

Hasta ahora, la IA se ha planteado a menudo como una cuestión de oportunidad frente a riesgo, pero ese enfoque ya no es válido. La IA es una disrupción estructural que está transformando todo el panorama, y en ambos lados de la barrera cibernética están surgiendo ecosistemas impulsados por la IA: desde el descubrimiento autónomo de vulnerabilidades hasta cadenas de ataque totalmente automatizadas. El resultado es una carrera armamentística en la que la brecha entre atacantes y defensores se está ampliando. 

“Ahora que la IA agentiva es capaz de automatizar secuencias de ataque completas, el resultado es evidente: ningún equipo humano puede seguirle el ritmo, por muy sólidas que sean sus defensas. Por lo tanto, aunque los defensores no puedan adoptar el mismo enfoque totalmente desinhibido en el uso de la IA, resulta esencial, de cara al futuro, aprovechar la tecnología para ampliar las capacidades humanas.”

Ali-Sultan Kirgizbaev Partner, Head of Data & AI Centre of Excellence, Forvis Mazars

Una contienda asimétrica

Se trata tanto de una brecha de posibilidades como de una brecha de capacidades; los atacantes y los defensores pueden disponer de tecnología similar, pero los atacantes, ágiles por naturaleza, suelen llevar ventaja frente a los defensores, que se ven limitados por los procesos. Los atacantes no tienen nada que mantener: ni la carga de la continuidad del negocio, ni la gestión del cambio, ni obligaciones normativas, ni un consejo de administración al que rendir cuentas. Los defensores están sujetos a múltiples capas de políticas, procesos y ética —y con razón, ya que tienen una organización que proteger—, pero cada capa añade fricción, y la fricción es precisamente lo que aprovechan los atacantes que utilizan la IA. Las pruebas de esta aceleración están por todas partes:

  • Aumento del volumen y del realismo: el volumen total de ataques está aumentando, y el fraude basado en la IA es un área de crecimiento especialmente notable. Los "deepfakes" han pasado de ser una novedad a convertirse en una amenaza para las juntas directivas: en un caso muy sonado, la empresa de ingeniería Arup perdió unos 25 millones de dólares después de que un empleado fuera engañado por una videollamada "deepfake" en la que se suplantaba la identidad de altos ejecutivos.
  • Malware que se reescribe a sí mismo: el malware metamórfico —código malicioso que se reescribe a sí mismo para evadir la detección— está dejando obsoletos los controles tradicionales basados en firmas, lo que obliga a los defensores a recurrir a indicadores de compromiso basados en el comportamiento en lugar de a huellas digitales conocidas.
  • Cadenas de ataque totalmente automatizadas: ahora que la IA agentiva es capaz de automatizar secuencias de ataque completas, ningún equipo humano puede seguirle el ritmo, por muy sólidas que sean sus defensas. Las organizaciones deben aplicar parches de forma proactiva, realizar un seguimiento continuo y centrarse, en primer lugar, en los sistemas y datos que causarían un mayor perjuicio en caso de verse comprometidos.

Si los atacantes utilizan la IA, los defensores también deben hacerlo, y la buena noticia es que funciona.

Según el informe de IBM "El coste de una filtración de datos" de 2026, las organizaciones que utilizan la detección y la respuesta asistidas por IA han visto reducirse el coste medio de una filtración en casi un 40 %, con un ahorro aproximado de 1,93 millones de dólares por incidente, y las mismas técnicas que utilizan los atacantes pueden aplicarse internamente para someter a pruebas de estrés las propias defensas de una organización.

La ambición, cada vez más, es «agente»: una IA que no solo detecte una amenaza, sino que la aísle y la aborde, con un ser humano interviniendo en las decisiones críticas. La IA «agente» puede ayudar a resolver una paradoja clave de esta carrera armamentística: implementar la IA de forma segura requiere límites claros, pero la ciberseguridad existe precisamente porque los atacantes se aprovechan de lo desconocido; los defensores no pueden establecer de antemano límites para cada respuesta a la que pueda enfrentarse un agente defensivo. Los atacantes, por su parte, no se enfrentan a tal restricción. La IA «agente», si se aprovecha adecuadamente, puede responder a los ataques de forma semiautónoma sin necesidad de una bola de cristal.

Dicho esto, las mejoras en eficiencia son reales, pero también lo es el riesgo; el agente de un atacante no necesita ninguna estructura de permisos, mientras que el de un defensor debe actuar dentro de unos límites justificables.

La IA también amplía el campo de batalla: cada herramienta de IA crea otra superficie de ataque, y la inyección de comandos se ha convertido en algo habitual —como descubrió DPD cuando unos clientes manipularon su chatbot para que les insultara, y McDonald’s cuando un chatbot de selección de personal expuso los datos de millones de solicitantes—. Por eso, la gobernanza de la IA y la privacidad de los datos, que durante mucho tiempo se han tratado como disciplinas separadas, aunque tangenciales, ahora deben consolidarse urgentemente en una política unificada, un conjunto de controles y una estrategia de supervisión de proveedores.

Retos de la IA y estrategias prácticas de implementación

Los principales retos de la IA agentiva residen en garantizar una validación adecuada de las entradas y mantener una supervisión humana significativa, sin que ello se convierta en un freno para cada acción.

Al igual que ocurre con toda la ciberseguridad, la gobernanza de la IA debe seguir basándose en el riesgo y ser proporcional; nunca ha sido posible defenderse por completo, y los ataques automatizados no hacen más que dejarlo aún más claro. La seguridad desde el diseño, el estándar de referencia en la mitigación de riesgos, implica concesiones en cuanto a la usabilidad y el tiempo de comercialización, y exigir la perfección resulta contraproducente.

El objetivo no es eliminar el riesgo, sino identificar los "activos más valiosos" y protegerlos de forma proporcionada. Los equipos de ciberseguridad deben actuar como socios de negocio, permitiendo a la organización adoptar la IA de forma segura y al ritmo adecuado. En la práctica, esto significa:

  • Gobernanza proporcionada: aplicar la misma metodología de evaluación de riesgos que se utiliza para otras tecnologías, adaptando los controles al riesgo que conlleva cada caso de uso de la IA. No todas las implementaciones merecen el mismo escrutinio, y tratarlas como si así fuera aumenta la probabilidad de que se produzcan fallos.
  • Mantener a las personas en el proceso: definir lo que un agente puede hacer por sí mismo —identificar, aislar e incluso apagar determinados sistemas— y en qué casos una decisión debe remitirse a una persona, con una validación rigurosa de los datos introducidos.
  • Consolidar la gobernanza y la privacidad: gestionar conjuntamente la gobernanza de la IA y la privacidad de los datos —política compartida, biblioteca de controles y estrategias de supervisión de proveedores— en lugar de tratarlas como disciplinas separadas con métricas distintas.
  • Invertir en el equipo: es fundamental mejorar las competencias de los equipos de ciberseguridad para que puedan seguir el ritmo de las nuevas técnicas de ataque y las herramientas defensivas; la brecha de capacidades tiene que ver tanto con las personas como con la tecnología.

Informática cuántica: prepararse para el cambio de paradigma

Aunque es posible que la informática cuántica no suponga una amenaza inmediata para la mayoría de las organizaciones, su impacto potencial es tan significativo que los preparativos deben comenzar de inmediato.

Comprender la amenaza cuántica

La amenaza cuántica sigue una línea temporal diferente a la de los riesgos tradicionales de ciberseguridad. Aunque aún pueden pasar años antes de que los ordenadores cuánticos capaces de descifrar los estándares de cifrado actuales estén ampliamente disponibles, los atacantes ya están empleando tácticas del tipo "robar ahora, descifrar más tarde".

“Los ciberdelincuentes ya se están preparando para la computación cuántica, por lo que las organizaciones también deberían hacerlo. No necesitan un ordenador cuántico para actuar. Solo necesitan tus datos cifrados, y pueden robarlos hoy mismo y descifrarlos cuando el hardware esté a la altura. La cuestión no es cuándo la computación cuántica romperá tu cifrado, sino cuánto tiempo deben permanecer confidenciales tus datos.”

Anton Yunussov Head of Cyber Security Practice, Forvis Mazars UK

Esta realidad implica que las organizaciones deben empezar a prepararse para la transición hacia un cifrado a prueba de la computación cuántica, comenzando por la realización de inventarios criptográficos, la priorización de riesgos y los planes de desarrollo de los proveedores, antes de que la amenaza se agrave. El Instituto Nacional de Estándares y Tecnología (NIST), tras haber ultimado sus estándares poscuánticos en agosto de 2024, ha comenzado a publicar herramientas de criptografía a prueba de la computación cuántica y a proporcionar a las organizaciones orientaciones útiles para esta transición.

Las organizaciones pueden y deben prepararse ya para la era cuántica mediante el análisis criptográfico y la planificación de la migración, comenzando por los siguientes pasos:

  • Inventario criptográfico: realizar un mapa de todos los sistemas y datos que dependen de la protección criptográfica para comprender las posibles vulnerabilidades.
  • Priorización de activos: identificar qué datos y sistemas se verían más gravemente afectados por una pérdida de protección criptográfica.
  • Planificación de la transición: desarrollar estrategias de migración para pasar a algoritmos a prueba de cuánticos a medida que estén disponibles.
  • Evaluación de la cadena de suministro: asegurarse de que los proveedores y socios también se estén preparando para la transición cuántica.

Estrategia, transformación y gobernanza de datos 

El principio de "si entran datos erróneos, salen datos erróneos" debe abordarse con más urgencia que nunca, ya que las decisiones basadas en la inteligencia artificial dependen de datos de alta calidad, lo que convierte a la gobernanza en un elemento central de la ciberseguridad. Una gobernanza deficiente de los datos genera riesgos en cadena que van mucho más allá de las preocupaciones tradicionales en materia de protección de datos. Durante los incidentes, las organizaciones suelen descubrir datos hasta entonces desconocidos almacenados en ubicaciones no supervisadas con controles de acceso poco claros.

Esta falta de visibilidad no solo genera superficies de ataque desconocidas —los datos que no están debidamente catalogados no pueden protegerse adecuadamente—, sino que también puede suponer un riesgo de incumplimiento normativo.

Gestión de riesgos de terceros y intercambio de datos

A medida que el intercambio de datos se vuelve más complejo, la gestión de riesgos de terceros (TPRM) se ha convertido en un elemento esencial para gestionar el riesgo cibernético. Las cadenas de suministro con múltiples niveles suelen ocultar cómo se procesan y protegen los datos, lo que aumenta la exposición. Una TPRM eficaz requiere varios componentes clave:

  • Acuerdos de nivel de servicio (SLA) con controles de seguridad: los contratos deben definir explícitamente los requisitos de seguridad y cumplimiento normativo, incluyendo el derecho a realizar auditorías siempre que sea posible, en lugar de basarse en la autodeclaración.
  • Evaluación y supervisión periódicas: los programas de TPRM pueden ser más eficaces cuando incluyen una supervisión continua y una reevaluación periódica de los riesgos de los proveedores, y el derecho a auditar solo tiene valor cuando se aprovecha.
  • Gestión de proveedores por niveles: no todos los proveedores suponen el mismo riesgo. Las organizaciones deberían aplicar enfoques por niveles que centren la supervisión intensiva en las relaciones más críticas.

Implementación práctica de la seguridad y la gobernanza de los datos

Las organizaciones que deseen mejorar su gobernanza de datos deberían plantearse comenzar con ejercicios prácticos, en lugar de centrarse en la elaboración de políticas abstractas. Los ejercicios de continuidad del negocio pueden comenzar en torno a una mesa con los responsables —tanto técnicos como no técnicos— y abrirse con una pregunta sencilla como: "¿Qué pasaría si tu teléfono y tu ordenador no funcionaran?". Este debate más informal puede derivar de forma natural en diálogos más sofisticados sobre las dependencias de los datos y los requisitos de protección.

Este enfoque conversacional se extiende también a las políticas oficiales. Los equipos de ciberseguridad deberían plantearse si las políticas son lo suficientemente sencillas como para que los usuarios sin conocimientos técnicos puedan comprenderlas y aplicarlas. La formación y la colaboración pueden contribuir tanto a que la plantilla cumpla estas políticas como a dotar a los equipos de gobernanza de los conocimientos empresariales que necesitan para diseñar medidas eficaces.

Este equilibrio entre la seguridad de los datos y el apoyo al negocio constituye un reto fundamental de la gobernanza. Las políticas excesivamente estrictas suelen dar lugar a soluciones alternativas arriesgadas, lo que fomenta el auge de la "TI en la sombra". Un enfoque eficaz para capacitar a la plantilla combina controles técnicos con iniciativas culturales. Una estrecha colaboración con las unidades de negocio puede generar un entendimiento mutuo, y los controles compensatorios, como la supervisión, pueden mantener a los equipos de ciberseguridad informados sobre el comportamiento de los usuarios.

Equipos y conocimientos especializados en ciberseguridad

El personal dedicado a la ciberseguridad se enfrenta a retos sin precedentes, ya que el sector evoluciona rápidamente y la brecha de competencias sigue ampliándose. Las organizaciones necesitan profesionales que comprendan tanto los principios tradicionales de seguridad como las tecnologías emergentes, pero este tipo de conocimientos especializados es cada vez más escaso.

El puesto de director de seguridad de la información (CISO), en particular, ha evolucionado significativamente en los últimos años. Cada vez más, se espera que los CISO actúen como líderes empresariales más que como especialistas técnicos, con responsabilidades que abarcan el cumplimiento normativo, la presentación de informes al consejo de administración y la planificación estratégica. Esta evolución refleja la transición de la ciberseguridad de una función técnica a un facilitador empresarial.

“Los CISO deben ser capaces ahora de cuantificar el valor empresarial de la ciberseguridad, comunicarse de forma eficaz con los directivos sin conocimientos técnicos y armonizar la estrategia de seguridad con los objetivos empresariales. Esto requiere numerosas competencias técnicas y interpersonales —por no hablar de la experiencia— que muchas organizaciones no pueden permitirse hasta mucho después de que las necesiten.”

Jan Matto Senior Advisor Digital Trust, Former Partner, Forvis Mazars Netherlands

La remuneración de los puestos de CISO ha aumentado en consecuencia, lo que refleja tanto la ampliación de las responsabilidades como la importancia del cargo. Sin embargo, esta tendencia también pone de relieve el reto que supone crear una cantera de candidatos cualificados que posean tanto los conocimientos técnicos como la visión empresarial necesarios para el liderazgo moderno en ciberseguridad. Muchas organizaciones están recurriendo a los CISO virtuales como solución para ayudar a cubrir las carencias de su reserva de talento actual y aportar un contexto de experiencia más amplio.

El reto de la innovación

Uno de los retos más importantes en materia de personal radica en encontrar profesionales capaces tanto de innovar como de gestionar, especialmente en las organizaciones de tamaño medio. El rápido ritmo de los cambios tecnológicos implica que los profesionales de la ciberseguridad deben aprender continuamente nuevas tecnologías, al tiempo que mantienen su dominio de los principios fundamentales de seguridad.

Este reto es especialmente acuciante en ámbitos como la inteligencia artificial y la computación cuántica, donde la intersección entre la tecnología de vanguardia y la seguridad genera complejidades que pocos profesionales comprenden plenamente. Las organizaciones recurren cada vez más a asesores y consultores de confianza para salvar esta brecha de conocimientos especializados, con el fin de que les ayuden a orientar tanto la estrategia como la implementación junto con los equipos internos.

Creación de equipos de ciberseguridad sostenibles

El enfoque tradicional de contratar a expertos en ciberseguridad de forma individual resulta cada vez más insostenible para muchas organizaciones. La competencia por el talento más destacado está elevando las remuneraciones a niveles que muchas no pueden mantener, mientras que el rápido ritmo de los cambios dificulta que los equipos internos se mantengan al día con las amenazas y tecnologías emergentes.

La automatización y la inteligencia artificial permiten, por supuesto, que los equipos de ciberseguridad amplíen sus operaciones, pero los modelos de servicios compartidos son cada vez más habituales, sobre todo en situaciones de fusiones y adquisiciones, en las que las empresas matrices o las sociedades de inversión proporcionan capacidades y apoyo en materia de ciberseguridad a las empresas de su cartera o filiales. Las colaboraciones externas también son cada vez más valiosas, ya que aportan enfoques de implementación contrastados y ayudan a las organizaciones a cubrir las carencias de conocimientos especializados de forma rentable.

Cuantificación del valor de la ciberseguridad

Las organizaciones están yendo más allá de las meras métricas técnicas para evaluar la eficacia de la ciberseguridad a través del impacto en el negocio, teniendo en cuenta logros como las interrupciones evitadas y los ingresos generados gracias a una seguridad sólida. Este cambio es clave para garantizar la financiación y demostrar el retorno de la inversión (ROI).

La cuestión del coste: la ciberseguridad como inversión, no como gasto

La proliferación de amenazas y la complejidad de los entornos tecnológicos actuales pueden hacer que la ciberseguridad parezca un centro de costes en constante expansión. Sin embargo, las organizaciones líderes están replanteándose el gasto en ciberseguridad como una inversión estratégica.

Muchas organizaciones se están dando cuenta de la ventaja competitiva que suponen unas prácticas de ciberseguridad sólidas. Unas políticas de ciberseguridad sólidas constituyen un factor diferenciador cada vez más valioso en el mercado, especialmente en los sectores B2B, donde los clientes evalúan la seguridad de los proveedores como parte de su propia gestión de riesgos. Este mayor énfasis tiene un componente de cumplimiento normativo —los clientes deben tener en cuenta sus cadenas de suministro a efectos de su propio cumplimiento—, pero los clientes también suelen citar incidentes de gran repercusión mediática a la hora de plantear requisitos de ciberseguridad, lo que demuestra una mayor concienciación del mercado sobre el impacto potencial de una interrupción del servicio. Los equipos de ciberseguridad que sean capaces de cuantificar y comunicar el valor de esta ventaja pueden lograr unos niveles de aceptación sin precedentes.

Por supuesto, la ciberseguridad no solo es importante para los clientes. Las aseguradoras cibernéticas están, como es lógico, más preocupadas que nunca por las medidas que se han implantado, y las entidades financieras tienen cada vez más en cuenta la preparación en materia de ciberseguridad en sus evaluaciones de riesgo. Tanto el sector asegurador como el financiero ofrecen incentivos cuantificables para la implantación de programas de seguridad sólidos.

banner-mediciones-relevantes-ciberseguridad-2027.jpg


Las organizaciones líderes están yendo más allá de las métricas de seguridad tradicionales para centrarse en medir el éxito de formas que guarden una relación directa con los resultados empresariales y el valor para las partes interesadas. Esto incluye:

  • Objetivos de tiempo de recuperación: ¿con qué rapidez se pueden restablecer las operaciones normales tras un incidente?
  • Métricas de impacto empresarial: ¿cuál es el coste real de los incidentes de seguridad en términos de ingresos, relaciones con los clientes y posición competitiva?
  • Medidas de confianza de las partes interesadas: ¿cómo afectan las capacidades de seguridad a la confianza de los clientes, los inversores y los socios?
  • Fomento de la innovación: ¿con qué eficacia apoya el programa de seguridad la innovación empresarial?
banner-roi-ciberseguridad-2027.jpg


Las organizaciones que invierten en medidas proactivas de ciberseguridad obtienen sistemáticamente mejores resultados que aquellas que adoptan enfoques reactivos. Sin embargo, dado que los recursos son limitados incluso en las organizaciones más grandes, las siguientes líneas de inversión pueden ayudar a optimizar el retorno de la inversión y reducir el riesgo:

  • Priorización basada en el riesgo: centrar tanto los recursos humanos como el capital en proteger los activos más críticos, en lugar de intentar protegerlo todo por igual.
  • Seguridad desde el diseño: incorporar los requisitos de seguridad en los sistemas y procesos desde el principio, en lugar de intentar añadirlos posteriormente.
  • Enfoques integrados: buscar soluciones de seguridad que aborden múltiples requisitos simultáneamente, reduciendo la necesidad de soluciones puntuales.
  • Automatización y eficiencia: invertir en herramientas y procesos que potencien las capacidades humanas en lugar de limitarse a aumentar la plantilla, especialmente en lo que respecta a la supervisión continua para garantizar una visibilidad constante.
  • Formación de los empleados: poner en marcha programas periódicos de formación y sensibilización que reduzcan la probabilidad de incidentes relacionados con errores humanos y la vulnerabilidad a la ingeniería social.
  • Preparación para la respuesta ante incidentes: desarrollar y poner a prueba periódicamente y en su totalidad las capacidades de respuesta ante incidentes antes de que sean necesarias.
  • Servicios compartidos: considerar la posibilidad de recurrir a servicios de ciberseguridad compartidos o virtuales cuando sea adecuado, especialmente para conocimientos especializados que no requieran recursos internos a tiempo completo.

¿Cómo pueden las empresas mejorar su ciberresiliencia en 2027?

De cara a 2027 y más allá, la ciberresiliencia significará algo más que prevenir ataques. Las organizaciones deberán demostrar que son capaces de anticiparse a las interrupciones, mantener en funcionamiento las operaciones críticas y adaptarse a medida que cambian las amenazas.

Por un lado, la "seguridad desde el diseño" seguirá pasando de ser una buena práctica a convertirse en una necesidad empresarial. De forma más sistemática, se esperará que las organizaciones demuestren a los clientes, a los organismos reguladores y a las aseguradoras que las consideraciones de seguridad forman parte integral del diseño de sus sistemas y de sus procesos empresariales.

Este enfoque será especialmente crítico cuando intervenga la inteligencia artificial, ya que las implicaciones de seguridad de las decisiones de diseño pueden no hacerse evidentes hasta que los sistemas ya estén en producción. Las organizaciones que no implementen los principios de "seguridad desde el diseño" pueden encontrarse en una situación de desventaja significativa en cuanto a la eficacia de la seguridad, la acogida del mercado y el cumplimiento normativo.

El ritmo del cambio tecnológico también exigirá marcos de gobernanza capaces de adaptarse rápidamente a los nuevos retos, al tiempo que se mantienen unos principios fundamentales coherentes. Las organizaciones resilientes desarrollarán estructuras de gobernanza que puedan funcionar a la perfección más allá de los límites organizativos y los sistemas técnicos, que aprendan de forma continua y que se anticipen a las amenazas y oportunidades emergentes.

“Las organizaciones más resilientes se centran en estrategias de gobernanza que les permiten crecer rápidamente. Deben ser capaces de adaptarse a las nuevas tecnologías y modelos de negocio sin necesidad de realizar cambios radicales en su estructura.”

Paul Truitt Principal, Cyber Security Practice Leader, Forvis Mazars US

Dado que el panorama tecnológico se ve marcado por cambios radicales e imparables, las organizaciones resilientes están desarrollando capacidades que les permitan hacer frente a los cambios, independientemente de los modelos tecnológicos, las plataformas o las herramientas concretas. Esto implica adoptar un enfoque continuo basado en el riesgo para la evaluación de amenazas, crear arquitecturas independientes de herramientas y proveedores siempre que sea posible y centrarse en el desarrollo de la plantilla basado en las competencias.

Gestión de riesgos en todo el ecosistema

La resiliencia en 2027 exigirá a las empresas pensar más allá de sus propias fronteras para tener en cuenta la seguridad de todo el ecosistema empresarial. Esto incluye no solo a los socios tradicionales de la cadena de suministro, sino también a los proveedores de tecnología, los prestadores de servicios e incluso a los competidores en acuerdos de infraestructura compartida.

Entre los componentes clave de la gestión de riesgos en todo el ecosistema se incluyen:

  • Inteligencia compartida sobre amenazas: colaborar con socios para identificar y responder a las amenazas que afectan a múltiples organizaciones o entidades.
  • Respuesta coordinada ante incidentes: desarrollar capacidades de respuesta que puedan funcionar más allá de los límites organizativos.
  • Evaluación estandarizada de riesgos: utilizar marcos, métricas y taxonomías comunes para evaluar y comunicar los riesgos en todo el ecosistema.
  • Capacidades de defensa colectivas: participar en iniciativas de todo el sector para desarrollar capacidades defensivas compartidas.

Innovación basada en la seguridad

El panorama de la ciberseguridad en 2027 presentará tanto retos sin precedentes como oportunidades extraordinarias. Las organizaciones que aborden estos retos de forma estratégica —adoptando tecnologías avanzadas al tiempo que mantienen una gobernanza sólida, invirtiendo en personas y capacidades al tiempo que aprovechan la automatización y considerando la seguridad como un facilitador del negocio en lugar de una limitación— obtendrán importantes ventajas competitivas.

El camino a seguir requiere varios compromisos clave:

  • Aceptar el cambio sin renunciar a los principios: la tecnología seguirá evolucionando, pero los principios fundamentales de seguridad deben permanecer constantes. Las organizaciones deben esforzarse por ser lo suficientemente ágiles como para adaptarse a las nuevas tecnologías y, al mismo tiempo, mantener la coherencia necesaria para conservar unas políticas de seguridad sólidas.
  • Invertir en personas y alianzas: los retos de ciberseguridad de 2027 y más allá pondrán a prueba las capacidades internas de muchas organizaciones, lo que hará que las alianzas estratégicas y el desarrollo continuo de la plantilla cobren cada vez más importancia.
  • Medir el impacto en el negocio: los programas de seguridad deben demostrar su valor en términos empresariales, no solo mediante métricas técnicas. Esto requiere que los profesionales de la ciberseguridad desarrollen visión empresarial junto con sus conocimientos técnicos.
  • Pensar en términos de todo el ecosistema: las organizaciones individuales no pueden alcanzar una verdadera resiliencia de forma aislada. La ciberseguridad debe abordarse como un reto compartido que requiere respuestas coordinadas.

Las organizaciones que prosperen no considerarán la ciberseguridad como un freno al progreso. Buscarán la innovación basada en la seguridad, combinando la ambición con la gobernanza y la resiliencia necesarias para adoptar nuevas tecnologías de forma responsable. A medida que la fiabilidad digital se convierta en una expectativa del mercado, las organizaciones que puedan demostrar cómo gestionan el riesgo cibernético serán las que estén mejor posicionadas para avanzar.

De cara a 2027 y más allá, las organizaciones que tendrán éxito serán aquellas que empiecen a prepararse hoy mismo, desarrollando las capacidades, las alianzas y las estructuras de gobernanza necesarias para navegar por un panorama de amenazas cada vez más complejo y en rápida evolución, al tiempo que aprovechan las enormes oportunidades que ofrecen las tecnologías emergentes.

Contáctenos