Cybersécurité en 2027 : la résilience au service d’une gouvernance stratégique et autonome

La cybersécurité se trouve aujourd’hui au croisement de technologies en constante évolution, de réglementations qui se renforcent et de menaces toujours plus sophistiquées. Pour faire face aux enjeux à venir, les organisations devront s’appuyer sur une gouvernance stratégique et une innovation pensée et maîtrisée.
Chaque année, les experts de Forvis Mazars analysent l’état de la cybersécurité dans le monde et proposent des recommandations pouvant aider les organisations à mieux appréhender sa complexité. Le rapport de cette année examine comment elles peuvent tirer parti des technologies et faire face à des enjeux mondiaux complexes, tels que l’évolution des réglementations, l’instabilité géopolitique et la souveraineté numérique, afin de renforcer leur résilience et leur autonomie.

Key insights 

La cybersécurité devient un véritable avantage concurrentiel

Une cybersécurité robuste n’est plus seulement un coût inhérent à l’activité de l’entreprise. Elle joue un rôle croissant dans le choix des fournisseurs, la confiance des clients, l’accès à de nouveaux partenariats et la capacité de l’organisation à démontrer sa résilience.

L’autonomie numérique devient une priorité stratégique

La localisation des données, le contrôle des infrastructures critiques et la dépendance à l’égard des fournisseurs technologiques occupent une place de plus en plus importante dans les priorités des organisations. Pour les groupes internationaux, l’autonomie, au-delà de la seule souveraineté, constitue une approche plus pragmatique pour renforcer leur résilience.

La réglementation appelle une approche fondée sur les risques

Les organisations évoluent dans des environnements réglementaires de plus en plus complexes et contrastés. Plutôt que de traiter chaque exigence comme un exercice de conformité distinct, une approche fondée sur les risques leur permet de concentrer leurs ressources sur les enjeux les plus importants.

Les technologies opérationnelles génèrent de nouveaux risques, mais aussi de nouvelles opportunités

À mesure que les technologies opérationnelles sont davantage connectées aux systèmes informatiques de l’entreprise, aux plateformes cloud et aux systèmes à distance, les organisations bénéficient d’une meilleure visibilité. Cette interconnexion crée toutefois de nouveaux points d’entrée pour les cybermenaces. Il sera donc essentiel de l’encadrer par une gouvernance et des dispositifs de contrôle adaptés.

L’IA accélère à la fois les attaques et les capacités de défense

L’intelligence artificielle transforme la cybersécurité tant du côté des cyberattaquants que de celui des organisations. Les cyberattaquants peuvent automatiser des menaces toujours plus sophistiquées, tandis que les organisations peuvent utiliser l’IA pour renforcer leurs capacités de détection et de réponse ainsi que leur résilience. L’enjeu consiste à déployer ces solutions dans le cadre d’une gouvernance proportionnée, tout en maintenant une véritable supervision humaine.

Une cybersécurité efficace repose avant tout sur une gouvernance solide des données

Alors que l’IA et la transformation numérique augmentent le volume des données utilisées et complexifient leur gestion, les organisations doivent savoir précisément où se trouvent leurs données, comment elles sont accessibles et de quelle manière elles circulent au sein d’écosystèmes de tiers. Une gouvernance solide demeure essentielle pour gérer efficacement les cyberrisques.

Se préparer dès aujourd’hui aux enjeux de la sécurité quantique

L’informatique quantique ne représente peut-être pas une menace immédiate pour la plupart des organisations. Toutefois, la nécessité de préserver la confidentialité des données sur le long terme impose de s’y préparer dès maintenant. Les organisations peuvent d’ores et déjà établir un inventaire de leurs dispositifs cryptographiques, hiérarchiser leurs actifs, planifier leur transition et évaluer le niveau de préparation de leurs fournisseurs.

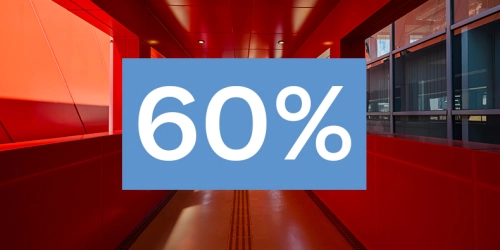
60%.jpg


des dirigeants déclarent que les données de leur organisation sont « entièrement » protégées.

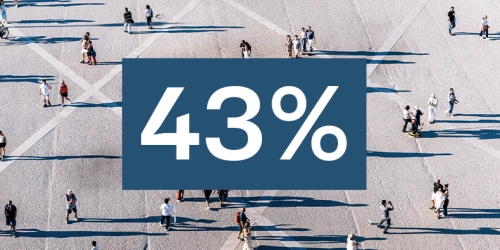
43%-2.jpg


mettent en place ou améliorent leurs systèmes et processus afin de garantir la qualité des données, qui constitue la principale priorité d’investissement des dirigeants en matière de gestion et de gouvernance des données en 2026.

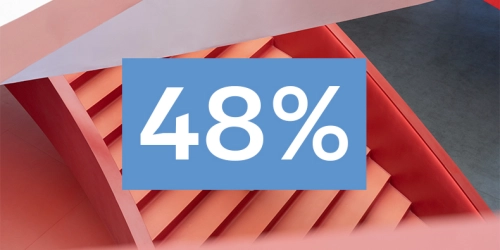
48%.jpg


des dirigeants estiment que l’adoption de technologies plus performantes contribuerait en priorité à améliorer la gestion des données au sein de leur organisation.

Pour aller de l’avant, les organisations doivent intégrer la cybersécurité à leurs stratégies d’innovation et de déploiement, tout en conservant l’agilité nécessaire pour s’adapter à l’évolution des menaces. Elles pourront ainsi protéger leurs actifs et renforcer leur avantage concurrentiel dans l’économie numérique.

État des lieux de la cybersécurité dans le monde

À l’approche de 2027, la cybersécurité est devenue indissociable de la transformation numérique, dont le rythme continue de s’accélérer. Le passage de l’intelligence artificielle, autrefois considérée comme une technologie émergente, à une technologie désormais largement adoptée constitue une rupture structurelle qui redéfinit le paysage des menaces.

Dans le même temps, l’évolution des stratégies opérationnelles et du cadre réglementaire, ainsi que l’attention croissante portée à la souveraineté numérique, créent un ensemble complexe d’exigences et de risques qui nécessite des prises de décision stratégiques.

"Cyber threats are evolving faster than ever, driven by AI, interconnected ecosystems, geopolitical tensions and an increasingly complex regulatory environment. Yet the answer remains constant: a risk-based approach that protects what matters most and treats resilience, not simply compliance, as the true measure of cyber security."

Wadi Mseddi Group Head of Cyber Security Consulting, Forvis Mazars

Pourquoi la cybersécurité devient-elle une priorité pour la chaîne d’approvisionnement ?

Les organisations disposant d’un niveau élevé de maturité en matière de cybersécurité remportent de plus en plus de contrats et de partenariats face à leurs concurrents. Les appels d’offres et les consultations excluent désormais fréquemment les fournisseurs qui ne sont pas en mesure de démontrer leur conformité aux normes de cybersécurité exigées.

Face à la complexité croissante des infrastructures technologiques et des chaînes d’approvisionnement, les organisations dotées de dispositifs de cybersécurité solides bénéficient de plus en plus d’un avantage en matière de réputation et sont davantage privilégiées par leurs partenaires. Cette tendance est particulièrement marquée sur les marchés B2B, où les appels d’offres intègrent désormais des exigences substantielles en matière de cybersécurité. Les fournisseurs potentiels dont les dispositifs ne répondent pas aux normes requises peuvent ainsi être écartés dès le processus de sélection.

La complexité des chaînes d’approvisionnement actuelles fait que les organisations ne savent pas toujours précisément où se trouvent leurs données ni comment elles sont traitées. Ce manque de visibilité crée d’importantes vulnérabilités, notamment lorsque des technologies telles que l’IA introduisent de nouvelles formes de partage et de traitement des données. Par ailleurs, l’interconnexion croissante entre les principaux systèmes de l’entreprise, les plateformes cloud et les services fournis par des tiers élargit la surface d’attaque. La résilience dépend donc désormais d’une visibilité complète sur l’ensemble de l’écosystème technologique.

Chaque organisation doit aujourd’hui gérer et surveiller les risques de cybersécurité à l’échelle de l’ensemble de son écosystème. Cette évolution se reflète notamment dans le règlement européen sur la résilience opérationnelle numérique (DORA) et la directive NIS2, qui renforcent les exigences relatives à la gestion des cyberrisques liés aux tiers et à la chaîne d’approvisionnement.

Cette évolution vers une responsabilité partagée favorise l’adoption de dispositifs plus sophistiqués de gestion des risques liés aux tiers, ou TPRM. L’essor d’outils de surveillance qui évaluent les organisations selon des indicateurs de cybersécurité crée une nouvelle forme de pression sur le marché. Les entreprises constatent ainsi que leur maturité en matière de cybersécurité peut avoir une incidence directe sur leur capacité à remporter des contrats, à conclure des partenariats et à préserver la confiance de leurs clients.

Souveraineté ou autonomie : la nouvelle géopolitique de la cybersécurité

La cybersécurité devient de plus en plus un enjeu de souveraineté nationale. Les gouvernements examinent désormais avec attention la localisation des données critiques, les acteurs qui exploitent les principaux services numériques et les technologies dont dépendent les organisations. Les cyberattaques sont en effet devenues de véritables instruments au service des stratégies étatiques.

Des groupes tels que Volt Typhoon se sont infiltrés dans des infrastructures civiles afin de pouvoir les exploiter ultérieurement comme moyens de pression. Par ailleurs, des incidents tels que la panne de CrowdStrike en 2024 ont mis en évidence la fragilité liée à une dépendance excessive envers des prestataires externes, notamment lorsque ceux-ci sont soumis à d’autres juridictions.

“The boundaries between peace and conflict are blurring in cyberspace. State actors are positioning themselves inside civilian infrastructure – not for immediate gain, but for future leverage – and that changes the risk calculus for every organisation that depends on digital services.”

George Lagarias Chief Economist, Forvis Mazars

Les pouvoirs publics ont réagi rapidement, notamment en Europe, en instaurant des exigences relatives à la localisation des données, en lançant des initiatives de cloud souverain et en renforçant progressivement le cadre réglementaire. La directive NIS2 et le règlement DORA accordent ainsi une attention particulière à la résilience opérationnelle et à la sécurité des chaînes d’approvisionnement.

Cette tendance va toutefois bien au-delà de l’Europe et fait évoluer les attentes en matière de cybersécurité. Il ne suffit plus de démontrer sa conformité. Les organisations doivent désormais prouver leur résilience en montrant que leurs activités essentielles peuvent se poursuivre et reprendre à la suite d’un cyberincident.

La souveraineté ne constitue cependant pas, à elle seule, une stratégie de résilience. Lorsqu’elle est poussée à l’extrême, elle peut entraîner une fragmentation du paysage des fournisseurs, une duplication des infrastructures et un accès plus limité aux technologies performantes. Elle peut également concentrer les risques en donnant à un seul gouvernement la capacité de compromettre la continuité des activités.

Les organisations devraient donc rechercher l’autonomie, c’est-à-dire la capacité à comprendre, maîtriser et, lorsque cela est nécessaire, modifier leurs dépendances numériques. Pour y parvenir, elles doivent :

  • Connaître les lieux de stockage et de traitement des données sensibles :  cela inclut les sauvegardes et les fonctions de support, au-delà des seules informations figurant dans les contrats.
  • Comprendre l’exposition géopolitique de leurs fournisseurs :  certaines dépendances peu visibles au sein de la chaîne d’approvisionnement peuvent être aussi importantes que les principaux contrats. 
  • Prendre en compte la localisation et la juridiction des prestataires dans les décisions d’achat : l’exposition juridique et géopolitique d’un prestataire critique constitue désormais un facteur de risque à part entière.
  • Démontrer leur résilience, et pas uniquement leur conformité : la souveraineté doit être intégrée à un programme de résilience plus large, parmi d’autres facteurs à prendre en considération.

Dans cette perspective, l’objectif stratégique est l’autonomie plutôt que la seule souveraineté. Elle constitue un indicateur plus pertinent de la résilience réellement attendue par les autorités de réglementation, les clients et les investisseurs.

“Organisations that treat digital sovereignty as one consideration within a deliberate pursuit of autonomy – knowing their dependencies, choosing trusted partners and proving they can withstand disruption – will find themselves not just compliant, but genuinely resilient.”

Jakob Haesler Global Head of Consulting, Forvis Mazars

Comment DORA et NIS2 transforment-ils la réglementation en matière de cybersécurité ?

DORA et NIS2 redéfinissent les exigences de conformité en matière de cybersécurité dans toute l’Europe. Il ne s’agit plus seulement de démontrer sa conformité sur le papier, mais de prouver sa résilience opérationnelle. Pour les organisations multinationales, se conformer simultanément à ces deux cadres est devenu l’un des défis réglementaires les plus complexes de 2027.

Dans l’Union européenne, le défi tient principalement au nombre de textes en vigueur. Il existe désormais bien plus d’une centaine de règlements et de directives liés au numérique, qui viennent alimenter un ensemble dense et interdépendant d’obligations. Après plusieurs reports, la directive NIS2 entre enfin dans sa phase d’application, tandis que le futur règlement sur la cyberrésilience, le Cyber Resilience Act, imposera aux produits comportant des éléments numériques de respecter des exigences en matière de cybersécurité.

NIS2 étant une directive, ses principes sont transposés dans le droit national de chaque État membre avec certaines différences. Les organisations ne peuvent donc pas simplement reproduire dans un pays les travaux de conformité déjà réalisés dans un autre. Le projet de règlement omnibus numérique vise à mieux articuler les différents textes et à adapter les exigences à la taille et au profil de risque de chaque organisation, mais sa mise en œuvre n’est pas encore pleinement aboutie.

Outre-Atlantique, la situation est inversée. Les États-Unis s’orientent vers une déréglementation importante, sans disposer d’un cadre fédéral global comparable en matière de cybersécurité. Les dispositifs existants concernent principalement certains secteurs et les activités liées au gouvernement. C’est notamment le cas de la certification Cybersecurity Maturity Model Certification, ou CMMC, qui s’applique aux organisations travaillant avec le ministère de la Défense. Même ce dispositif a toutefois été reporté, son application étant de fait suspendue, avec des répercussions sur des domaines connexes tels que les systèmes informatiques du secteur financier.

Il n’existe pas non plus de loi fédérale globale sur la protection de la vie privée. Cette protection est encadrée au niveau de chaque État, et le contexte politique actuel ne semble pas favorable à l’adoption d’une législation nationale. Paradoxalement, cet environnement réglementaire plus souple génère lui aussi une forme de lassitude. Certains cadres sont très prescriptifs, tandis que d’autres laissent les organisations dans l’incertitude. Les entreprises internationales doivent, quant à elles, composer simultanément avec des approches réglementaires extrêmement disparates.

Comment une approche fondée sur les risques favorise-t-elle la continuité des activités sans entraîner de coûts excessifs ?

Cette complexité réglementaire constitue à la fois une contrainte et une opportunité pour de nombreux professionnels du secteur. Si les nouvelles réglementations visent généralement à renforcer la résilience et la continuité des activités, les obligations de conformité peuvent également peser lourdement sur des équipes dont les ressources sont déjà limitées.

“Compliance measures are just one variable in a risk-based cyber security program. A piece of regulation or a specific framework may impact the risk profile of one aspect of the business, but it shouldn’t define the entire strategy.”

Tom Tollerton Principal, CMMC Practice Lead, Forvis Mazars US

Face à la complexité croissante des exigences de conformité, les organisations qui adoptent une approche consistant uniquement à cocher des cases peuvent avoir des difficultés à concilier des obligations disparates et des domaines de chevauchement particulièrement complexes.

Pour maîtriser le coût de leurs démarches de conformité, les entreprises devraient privilégier des évaluations fondées sur les risques. Une telle approche permet aux équipes de cybersécurité de concentrer leurs efforts sur les risques les plus importants, afin que la conformité soutienne la sécurité plutôt que de dicter la stratégie.

Qu’est-ce que la sécurité des technologies opérationnelles et pourquoi ces systèmes sont-ils pris pour cible ? 

Les technologies opérationnelles, ou OT, sont au cœur des infrastructures critiques et des activités industrielles dans le monde entier. À mesure que ces systèmes deviennent plus connectés, les cybermenaces augmentent et exposent des environnements qui, historiquement, ont bénéficié de moins de mesures de protection que les systèmes informatiques traditionnels.

Les technologies opérationnelles ont longtemps été considérées comme un enjeu d’ingénierie plutôt que comme un sujet de cybersécurité. Leur protection reposait moins sur des dispositifs de défense sophistiqués que sur leur isolement. Les attaques visant les environnements OT progressent toutefois fortement, en particulier dans les infrastructures critiques. Ces systèmes, longtemps insuffisamment protégés, constituent désormais des cibles attractives pour des cyberattaquants disposant de moyens importants et motivés par des considérations géopolitiques. Rien qu’en décembre 2025, des tentatives d’attaque ont ciblé des infrastructures au Venezuela et en Pologne.

Dans le même temps, des cyberattaques comme celles ayant touché M&S et Jaguar Land Rover ont fortement perturbé la continuité des activités. Ces incidents renforcent encore les attentes en matière de visibilité sur les environnements technologiques.


“The drive for OT visibility is necessary, but it has to be disciplined. When long-isolated systems are brought further online without proportionate governance and controls, organisations can increase the operational risk they are trying to understand and avoid.”

Paul Truitt Principal, Cyber Security Practice Leader, Forvis Mazars US

Cette situation soulève un paradoxe complexe. La plupart des responsables technologiques signalent un manque important de visibilité sur leurs réseaux OT, alors qu’une organisation ne peut pas gouverner ce qu’elle ne voit pas. La réaction naturelle consiste à connecter les systèmes, les données et les outils afin que les risques puissent être identifiés, évalués et communiqués. Pourtant, cette connexion crée précisément de nouvelles vulnérabilités.

Les environnements OT sont de plus en plus reliés aux systèmes informatiques de l’entreprise, aux plateformes cloud et aux outils de maintenance à distance. Chaque nouvelle connexion réduit l’isolement qui protégeait jusque-là ces actifs. Lorsqu’elle n’est pas menée avec suffisamment de rigueur, la recherche de transparence peut donc créer la vulnérabilité qu’elle était censée mettre en évidence. Ce risque est renforcé par les longs cycles de vie des technologies opérationnelles, la présence généralisée de systèmes anciens et la complexité des opérations nécessaires pour les modifier.

La protection de ces actifs est néanmoins de plus en plus imposée par les réglementations numériques, notamment lorsqu’il s’agit d’infrastructures critiques.

Comment l’IA transforme-t-elle la cybersécurité ?

L’intelligence artificielle transforme la cybersécurité des deux côtés. Les cyberattaquants l’utilisent pour lancer à grande échelle des attaques plus sophistiquées et mieux ciblées, tandis que les organisations s’en servent pour renforcer la détection, automatiser leurs réponses et améliorer leur résilience.

Jusqu’à présent, l’IA a souvent été présentée sous l’angle des opportunités qu’elle offre par rapport aux risques qu’elle génère. Cette lecture n’est désormais plus suffisante. L’IA constitue une rupture structurelle qui transforme l’ensemble du paysage de la cybersécurité. Des écosystèmes fondés sur l’IA émergent du côté des attaquants comme de celui des défenseurs, allant de la détection autonome des vulnérabilités à l’automatisation complète des chaînes d’attaque. Il en résulte une course technologique dans laquelle l’écart entre attaquants et défenseurs continue de se creuser.

“With agentic AI now capable of automating entire attack sequences, the result is clear: no human team can match the pace, no matter how strong their defences. So, while defenders are unable to take the same fully unbridled approach to AI usage, leveraging technology to scale their human capabilities is essential moving forward.”

Ali-Sultan Kirgizbaev Partner, Head of Data & AI Centre of Excellence, Forvis Mazars

Un rapport de force asymétrique

L’écart porte autant sur les possibilités d’action que sur les capacités technologiques. Les attaquants et les défenseurs peuvent disposer de technologies comparables, mais les attaquants, plus agiles par nature, ont souvent l’avantage sur des défenseurs contraints par leurs processus.

Les attaquants n’ont aucune infrastructure à maintenir. Ils ne doivent gérer ni continuité des activités, ni conduite du changement, ni obligations réglementaires, et n’ont pas à rendre de comptes à un conseil d’administration. Les défenseurs sont, à juste titre, encadrés par des politiques, des processus et des principes éthiques, puisqu’ils ont une organisation à protéger. Chaque niveau de contrôle ajoute toutefois des contraintes, et ce sont précisément ces contraintes que les attaquants utilisant l’IA cherchent à exploiter.

Cette accélération se manifeste de plusieurs manières :

  • Des attaques plus nombreuses et plus réalistes : le volume global des attaques augmente, notamment sous l’effet du développement des fraudes utilisant l’IA. Les deepfakes ne sont plus une simple curiosité technologique, mais une menace qui concerne directement les directions d’entreprise. Dans une affaire particulièrement médiatisée, l’entreprise d’ingénierie Arup a perdu environ 25 millions de dollars après qu’un collaborateur a été trompé lors d’un appel vidéo utilisant des deepfakes pour imiter plusieurs hauts dirigeants.
  • Des logiciels malveillants capables de se réécrire : les logiciels malveillants métamorphiques, dont le code se modifie afin d’échapper à la détection, rendent progressivement obsolètes les dispositifs traditionnels reposant sur des signatures. Les équipes de cybersécurité doivent désormais privilégier l’analyse des comportements révélateurs d’une compromission plutôt que la recherche d’empreintes déjà connues.
  • Des chaînes d’attaque entièrement automatisées : l’IA agentique étant désormais capable d’automatiser des séquences d’attaque complètes, aucune équipe humaine ne peut suivre le même rythme, quelle que soit la solidité de ses défenses. Les organisations doivent corriger les vulnérabilités de manière proactive, assurer une surveillance continue et protéger en priorité les systèmes et les données dont la compromission aurait les conséquences les plus importantes.

Si les attaquants utilisent l’IA, les défenseurs doivent eux aussi l’adopter, et les résultats sont encourageants

Selon le rapport 2026 d’IBM consacré au coût des violations de données, les organisations qui utilisent l’IA pour renforcer leurs capacités de détection et de réponse ont réduit le coût moyen d’une violation de près de 40 %, soit une économie d’environ 1,93 million de dollars par incident. Les techniques employées par les attaquants peuvent également être utilisées en interne pour tester la résistance des dispositifs de défense d’une organisation.

L’objectif consiste de plus en plus à adopter une approche agentique, dans laquelle l’IA ne se limite pas à détecter une menace, mais peut également l’isoler et la traiter, tout en maintenant une intervention humaine pour les décisions critiques.

L’IA agentique peut aider à répondre à l’un des principaux paradoxes de cette course technologique. Son déploiement sécurisé nécessite des règles et des limites clairement définies. Or, la cybersécurité vise précisément à faire face à des attaquants qui exploitent l’inconnu. Les défenseurs ne peuvent donc pas prévoir à l’avance toutes les situations auxquelles un agent d’IA pourrait être confronté ni encadrer chacune de ses réactions. Les attaquants, en revanche, ne sont pas soumis à ces contraintes.

Utilisée de manière appropriée, l’IA agentique peut répondre aux attaques de façon semi-autonome, sans qu’il soit nécessaire d’anticiper tous les scénarios possibles.

Les gains d’efficacité sont réels, mais les risques le sont également. L’agent utilisé par un attaquant ne doit respecter aucune structure d’autorisation, tandis que celui d’un défenseur doit intervenir dans le cadre de règles justifiables et clairement définies.

L’IA élargit également le champ des menaces. Chaque nouvel outil fondé sur l’IA crée une surface d’attaque supplémentaire, tandis que les attaques par injection de prompt se généralisent. DPD en a fait l’expérience lorsque des utilisateurs ont manipulé son chatbot pour lui faire tenir des propos inappropriés. McDonald’s a également été confronté à l’exposition des données de millions de candidats par l’intermédiaire d’un chatbot de recrutement.

La gouvernance de l’IA et la protection des données, longtemps considérées comme deux disciplines distinctes mais connexes, doivent donc être réunies de toute urgence dans une démarche commune associant une politique unifiée, un référentiel de contrôles et une stratégie de supervision des fournisseurs.

Défis liés à l’IA et stratégies pratiques de mise en œuvre

Les principaux défis associés à l’IA agentique consistent à garantir une validation rigoureuse des données d’entrée et à maintenir une supervision humaine efficace, sans que cette supervision ne ralentisse systématiquement chaque action.

Comme pour l’ensemble des enjeux de cybersécurité, la gouvernance de l’IA doit reposer sur une approche proportionnée et fondée sur les risques. Il n’a jamais été possible d’éliminer totalement les menaces, et l’automatisation des attaques ne fait que rendre cette réalité plus évidente.

La sécurité dès la conception constitue la référence en matière de réduction des risques, mais elle implique nécessairement des compromis en matière d’expérience utilisateur et de délais de mise sur le marché. Rechercher une sécurité parfaite peut donc se révéler contre-productif.

L’objectif n’est pas de supprimer tous les risques, mais d’identifier les actifs les plus critiques de l’organisation, ses « joyaux de la couronne », et de les protéger de manière proportionnée. Les équipes de cybersécurité doivent agir comme de véritables partenaires des métiers afin de permettre à l’organisation d’adopter l’IA rapidement et en toute sécurité.

En pratique, cela implique de :

  • Mettre en place une gouvernance proportionnée : appliquer aux solutions d’IA les mêmes méthodes d’évaluation des risques qu’aux autres technologies, en adaptant les contrôles au niveau de risque associé à chaque cas d’usage. Tous les déploiements ne nécessitent pas le même niveau d’examen. Leur appliquer systématiquement les mêmes exigences pourrait accroître le risque d’échec.
  • Maintenir une supervision humaine : définir clairement les actions qu’un agent d’IA peut effectuer de manière autonome, comme identifier une menace, l’isoler ou même arrêter certains systèmes, ainsi que les situations dans lesquelles la décision doit être transmise à une personne. Cette démarche doit s’accompagner de mécanismes rigoureux de validation des données d’entrée.
  • Réunir gouvernance et protection des données : gérer conjointement la gouvernance de l’IA et la protection des données au moyen d’une politique commune, d’un référentiel partagé de contrôles et de stratégies coordonnées de supervision des fournisseurs, plutôt que de les traiter comme deux disciplines distinctes avec des indicateurs différents.
  • Investir dans les compétences des équipes : développer les compétences des équipes de cybersécurité afin qu’elles puissent suivre l’évolution des techniques d’attaque et des outils de défense. L’écart de capacités concerne autant les compétences humaines que les technologies.

Informatique quantique : se préparer à un changement de paradigme

Même si l’informatique quantique ne représente pas une menace immédiate pour la plupart des organisations, son impact potentiel est tel qu’il est essentiel de s’y préparer dès maintenant.

Comprendre la menace quantique

La menace quantique s’inscrit dans une temporalité différente de celle des risques traditionnels de cybersécurité. Les ordinateurs quantiques capables de compromettre les normes de chiffrement actuelles ne seront peut-être pas largement disponibles avant plusieurs années. Pourtant, certains cyberattaquants appliquent déjà la stratégie consistant à « collecter les données aujourd’hui pour les déchiffrer plus tard ».

“Cyber criminals are preparing for quantum computing now, so organisations should be too. They don’t need a quantum computer to act. They just need your encrypted data, and they can steal that today and decrypt it when the hardware catches up. The question isn’t when quantum will break your encryption, it’s how long your data needs to remain confidential.”

Anton Yunussov Head of Cyber Security Practice, Forvis Mazars UK

Les organisations doivent donc préparer leur transition vers des systèmes de chiffrement résistants aux attaques quantiques avant que la menace ne devienne critique. Cette préparation passe notamment par l’inventaire des mécanismes cryptographiques, la hiérarchisation des risques et l’analyse des feuilles de route des fournisseurs.

Après avoir finalisé ses normes de cryptographie post-quantique en août 2024, le National Institute of Standards and Technology (NIST) a commencé à publier des outils de cryptographie résistante aux attaques quantiques ainsi que des recommandations destinées à accompagner les organisations dans cette transition.

Les organisations peuvent, et doivent, commencer dès maintenant à identifier leurs mécanismes cryptographiques et à planifier leur migration. Cette démarche peut s’articuler autour des étapes suivantes :

  • Établir un inventaire cryptographique : recenser l’ensemble des systèmes et des données reposant sur une protection cryptographique afin d’identifier les vulnérabilités potentielles.
  • Hiérarchiser les actifs : identifier les données et les systèmes qui seraient les plus gravement affectés par la perte de leur protection cryptographique.
  • Planifier la transition : élaborer des stratégies de migration vers des algorithmes résistants aux attaques quantiques, à mesure que ces solutions deviennent disponibles.
  • Évaluer la chaîne d’approvisionnement : s’assurer que les fournisseurs et les partenaires préparent également leur transition vers l’ère quantique.

Stratégie, transformation et gouvernance des données

Le principe selon lequel des données de mauvaise qualité produisent inévitablement des résultats de mauvaise qualité, souvent résumé par l’expression « garbage in, garbage out », doit être pris en compte avec plus d’urgence que jamais. Les décisions fondées sur l’IA dépendent de données fiables et de qualité, ce qui place la gouvernance des données au cœur des enjeux de cybersécurité.

Une gouvernance insuffisante peut entraîner une succession de risques qui dépassent largement les préoccupations traditionnelles liées à la protection des données. Lors d’un incident, les organisations découvrent souvent des données dont elles ignoraient l’existence, stockées dans des emplacements non surveillés et soumises à des contrôles d’accès mal définis.

Ce manque de visibilité crée non seulement des surfaces d’attaque difficiles à identifier, puisque des données mal répertoriées ne peuvent pas être correctement protégées, mais génère également des risques de non-conformité.

Gestion des risques liés aux tiers et partage des données

Alors que le partage des données devient plus complexe, la gestion des risques liés aux tiers, ou TPRM, est devenue essentielle à la maîtrise des cyberrisques. Les chaînes d’approvisionnement à plusieurs niveaux rendent souvent peu visibles les modalités de traitement et de protection des données, ce qui accroît l’exposition des organisations.

Un dispositif efficace de gestion des risques liés aux tiers doit notamment comprendre les éléments suivants :

  • Des accords de niveau de service intégrant des exigences de sécurité : les contrats doivent définir explicitement les obligations en matière de sécurité et de conformité. Dans la mesure du possible, ils doivent également prévoir un droit d’audit, plutôt que de reposer uniquement sur les déclarations des fournisseurs.
  • Des évaluations et une surveillance régulières : les programmes de TPRM gagnent en efficacité lorsqu’ils intègrent une surveillance continue et une réévaluation périodique des risques associés aux fournisseurs. Par ailleurs, un droit d’audit n’a de valeur que s’il est effectivement exercé.
  • Une gestion différenciée des fournisseurs : tous les fournisseurs ne présentent pas le même niveau de risque. Les organisations doivent adopter une approche par niveaux afin de concentrer les dispositifs de surveillance les plus poussés sur leurs relations les plus critiques.

Mise en œuvre concrète de la sécurité et de la gouvernance des données

Les organisations souhaitant renforcer leur gouvernance des données devraient commencer par des exercices pratiques plutôt que par l’élaboration de politiques trop abstraites.

Les exercices de continuité des activités peuvent, par exemple, réunir autour d’une table des responsables aux profils techniques et non techniques, en partant d’une question simple : « Que se passe-t-il si votre téléphone et votre ordinateur ne fonctionnent plus ? » Cette discussion informelle peut ensuite évoluer naturellement vers des échanges plus approfondis sur les dépendances liées aux données et les mesures nécessaires à leur protection.

Cette approche fondée sur le dialogue doit également s’appliquer aux politiques internes. Les équipes de cybersécurité doivent s’assurer que ces politiques sont suffisamment simples pour être comprises et appliquées par des utilisateurs non spécialistes.

La sensibilisation et la collaboration permettent à la fois d’aider les collaborateurs à respecter ces politiques et de donner aux équipes chargées de la gouvernance la connaissance des métiers dont elles ont besoin pour concevoir des mesures efficaces.

Trouver le juste équilibre entre la sécurité des données et la capacité de l’entreprise à exercer ses activités constitue l’un des principaux défis en matière de gouvernance. Des politiques excessivement strictes conduisent souvent les utilisateurs à mettre en place des solutions de contournement risquées, favorisant ainsi le développement du shadow IT, c’est-à-dire l’utilisation d’outils et de systèmes informatiques sans validation ni supervision de l’organisation.

Une approche efficace doit associer des contrôles techniques à des initiatives visant à développer une véritable culture de la cybersécurité. Une collaboration étroite avec les différents métiers permet de renforcer la compréhension mutuelle, tandis que des mesures compensatoires, telles que la surveillance, aident les équipes de cybersécurité à mieux comprendre les pratiques des utilisateurs.

Équipes et compétences en cybersécurité

Les professionnels de la cybersécurité font face à des défis sans précédent, dans un domaine qui évolue rapidement et où la pénurie de compétences continue de s’accentuer. Les organisations ont besoin de spécialistes maîtrisant à la fois les principes fondamentaux de la sécurité et les technologies émergentes. Or, ces profils sont de plus en plus rares.

Le rôle du responsable de la sécurité des systèmes d’information, ou CISO, a notamment connu une profonde évolution ces dernières années. Les CISO doivent désormais agir comme de véritables dirigeants d’entreprise plutôt que comme de simples spécialistes techniques. Leurs responsabilités s’étendent à la conformité réglementaire, au reporting auprès des conseils d’administration et à la planification stratégique.

Cette évolution reflète la transformation de la cybersécurité, autrefois considérée comme une fonction principalement technique, en un véritable levier au service de la stratégie et du développement de l’entreprise.

“CISOs must now be able to quantify the business value of cyber security, communicate effectively with non-technical executives and align security strategy with business objectives. This takes a lot of hard and soft skills – not to mention experience – that many organisations can’t afford until long after they need it.”

Jan Matto Senior Advisor Digital Trust, Former Partner, Forvis Mazars Netherlands

La rémunération des CISO a progressé en conséquence, reflétant à la fois l’élargissement de leurs responsabilités et l’importance croissante de leur rôle. Cette tendance met toutefois en évidence la difficulté à constituer un vivier de profils qualifiés, capables d’allier l’expertise technique à la compréhension des enjeux de l’entreprise, deux compétences désormais indispensables pour piloter efficacement la cybersécurité.


Pour combler les lacunes au sein de leurs équipes et bénéficier d’une expérience plus diversifiée, de nombreuses organisations font désormais appel à des CISO virtuels, ou vCISO.

Le défi de l’innovation

L’un des principaux défis liés aux compétences consiste à trouver des professionnels capables à la fois d’innover et de piloter les activités, en particulier dans les organisations de taille intermédiaire. Face au rythme soutenu des évolutions technologiques, les spécialistes de la cybersécurité doivent continuellement se former aux nouvelles technologies, tout en conservant une solide maîtrise des principes fondamentaux de la sécurité.

Ce défi est particulièrement marqué dans des domaines tels que l’intelligence artificielle et l’informatique quantique, où la convergence entre technologies de pointe et cybersécurité crée des problématiques complexes que peu de professionnels maîtrisent pleinement.

Les organisations font donc de plus en plus appel à des conseillers et consultants de confiance pour combler ce déficit d’expertise. Aux côtés des équipes internes, ces spécialistes les accompagnent dans la définition de leur stratégie comme dans sa mise en œuvre.

Constituer des équipes de cybersécurité durables

Le modèle traditionnel, qui consiste à recruter individuellement des experts en cybersécurité, devient de moins en moins viable pour de nombreuses organisations. La forte concurrence pour attirer les meilleurs talents fait progresser les rémunérations à des niveaux difficiles à soutenir. Parallèlement, la rapidité des évolutions technologiques complique la mise à jour continue des connaissances des équipes internes face aux nouvelles menaces et technologies.

L’automatisation et l’intelligence artificielle permettent naturellement aux équipes de cybersécurité de déployer leurs activités à plus grande échelle. Les modèles de services partagés se développent également, notamment dans le cadre des fusions-acquisitions, lorsque des sociétés mères ou des fonds d’investissement mettent des compétences et des services de cybersécurité à la disposition des entreprises de leur portefeuille ou de leurs filiales.

Les partenariats externes jouent eux aussi un rôle croissant. Ils permettent aux organisations de bénéficier de méthodes de mise en œuvre éprouvées et de combler leurs besoins en expertise de manière économiquement maîtrisée.

Mesurer la valeur de la cybersécurité

Pour évaluer l’efficacité de leur cybersécurité, les organisations ne se limitent plus aux seuls indicateurs techniques. Elles s’intéressent davantage aux effets concrets sur l’activité, notamment aux perturbations évitées et aux revenus rendus possibles grâce à des dispositifs de sécurité robustes.

Cette évolution est essentielle pour obtenir les financements nécessaires et démontrer le retour sur investissement de la cybersécurité.

La question des coûts : considérer la cybersécurité comme un investissement et non comme une dépense

La multiplication des menaces et la complexité des environnements technologiques actuels peuvent donner l’impression que la cybersécurité constitue un centre de coûts en expansion permanente. Les organisations les plus avancées choisissent toutefois de considérer les dépenses de cybersécurité comme un investissement stratégique.

De nombreuses organisations prennent conscience de l’avantage concurrentiel que peuvent leur procurer des pratiques de cybersécurité solides. Un niveau élevé de maturité dans ce domaine constitue un facteur de différenciation de plus en plus important sur le marché, notamment dans les secteurs B2B, où les clients évaluent la sécurité de leurs fournisseurs dans le cadre de leur propre gestion des risques.

Cette attention croissante comporte une dimension réglementaire, puisque les entreprises doivent tenir compte des risques liés à leur chaîne d’approvisionnement pour satisfaire à leurs propres obligations de conformité. Toutefois, lorsqu’ils renforcent leurs exigences en matière de cybersécurité, les clients font également régulièrement référence à des incidents fortement médiatisés. Cela témoigne d’une meilleure compréhension, par le marché, des conséquences potentielles d’une interruption des activités.

Les équipes de cybersécurité capables de mesurer et d’expliquer clairement la valeur de cet avantage peuvent obtenir un niveau d’adhésion et de soutien sans précédent au sein de leur organisation.

La cybersécurité ne concerne évidemment pas uniquement les clients. Les assureurs spécialisés dans les cyberrisques accordent une attention croissante aux dispositifs de protection mis en place, tandis que les établissements financiers intègrent de plus en plus le niveau de préparation en matière de cybersécurité dans leurs évaluations des risques.

Les conditions d’assurance et de financement constituent ainsi des incitations concrètes et mesurables à investir dans des programmes de cybersécurité robustes.

Measuring.jpg


Les organisations les plus avancées vont au-delà des indicateurs traditionnels de sécurité. Elles évaluent désormais leur performance à l’aide de critères directement liés aux résultats de l’entreprise et à la valeur créée pour les parties prenantes. Parmi ces indicateurs figurent notamment :

  • Les objectifs de temps de reprise : dans quel délai les activités normales peuvent-elles être rétablies après un incident ?
  • Les indicateurs d’impact sur l’activité : quel est le coût réel des incidents de sécurité en matière de chiffre d’affaires, de relations clients et de positionnement concurrentiel ?
  • Les indicateurs de confiance des parties prenantes : dans quelle mesure les capacités de sécurité influencent-elles la confiance des clients, des investisseurs et des partenaires ?
  • Le soutien à l’innovation : dans quelle mesure le programme de sécurité contribue-t-il efficacement à l’innovation au sein de l’entreprise ?
ROI.jpg


Les organisations qui investissent de manière proactive dans la cybersécurité obtiennent systématiquement de meilleurs résultats que celles qui interviennent uniquement en réaction aux incidents. Toutefois, les ressources restant limitées, même au sein des plus grandes organisations, les priorités d’investissement suivantes peuvent contribuer à optimiser le retour sur investissement et à réduire les risques :

  • Hiérarchiser les priorités en fonction des risques : concentrer les ressources humaines et financières sur la protection des actifs les plus critiques, plutôt que de chercher à sécuriser tous les éléments de manière uniforme.
  • Intégrer la sécurité dès la conception : inclure les exigences de sécurité dans les systèmes et les processus dès leur conception, plutôt que d’essayer de les ajouter ultérieurement.
  • Adopter des approches intégrées : privilégier des solutions de sécurité capables de répondre simultanément à plusieurs exigences, afin de limiter le recours à une multitude de solutions ponctuelles.
  • Miser sur l’automatisation et l’efficacité : investir dans des outils et des processus qui renforcent les capacités humaines, plutôt que de simplement augmenter les effectifs. Cette approche est particulièrement importante pour assurer une surveillance continue et maintenir une visibilité permanente sur les risques.
  • Former et sensibiliser les collaborateurs : mettre en place des programmes réguliers de formation et de sensibilisation afin de réduire les incidents liés aux erreurs humaines et la vulnérabilité face aux techniques d’ingénierie sociale.
  • Se préparer à la gestion des incidents : développer l’ensemble des capacités nécessaires pour répondre aux incidents et les tester régulièrement avant qu’elles ne soient réellement sollicitées.
  • Recourir à des services partagés : envisager, lorsque cela est pertinent, des services de cybersécurité partagés ou virtuels, notamment pour accéder à des expertises spécialisées qui ne nécessitent pas la mobilisation de ressources internes à temps plein.

Comment les entreprises peuvent-elles renforcer leur cyberrésilience en 2027 ?

À l’horizon 2027 et au-delà, la cyberrésilience ne consistera plus uniquement à prévenir les attaques. Les organisations devront démontrer leur capacité à anticiper les perturbations, à maintenir leurs activités critiques et à s’adapter à l’évolution des menaces.

La sécurité dès la conception continuera notamment de passer du statut de bonne pratique à celui d’impératif pour l’entreprise. Les organisations devront de plus en plus démontrer à leurs clients, aux autorités de réglementation et aux assureurs que les exigences de sécurité sont pleinement intégrées à la conception de leurs systèmes et à leurs processus opérationnels.

Cette approche sera particulièrement importante pour les systèmes intégrant l’intelligence artificielle, car les conséquences de certains choix de conception en matière de sécurité peuvent ne devenir visibles qu’une fois les systèmes déjà déployés en production. Les organisations qui n’appliquent pas les principes de sécurité dès la conception risquent d’être fortement désavantagées en matière d’efficacité de leurs dispositifs de sécurité, d’acceptation par le marché et de conformité réglementaire.

Le rythme des évolutions technologiques nécessitera également des cadres de gouvernance capables de s’adapter rapidement aux nouveaux défis, tout en maintenant des principes fondamentaux cohérents. Les organisations résilientes mettront en place des structures de gouvernance capables de fonctionner efficacement au-delà des frontières organisationnelles et entre différents systèmes techniques, d’apprendre en continu et d’anticiper les menaces comme les opportunités émergentes.

“The most resilient organisations focus on governance strategies that allow them to scale rapidly. They need to be able to accommodate new technologies and business models without requiring complete framework overhauls.”

Paul Truitt Principal, Cyber Security Practice Leader, Forvis Mazars US

Alors que le paysage technologique connaît des transformations profondes et inéluctables, les organisations résilientes développent des capacités qui leur permettent de faire face au changement, indépendamment des technologies, des plateformes ou des outils utilisés.

Cela implique d’adopter une approche continue d’évaluation des menaces fondée sur les risques, de concevoir, dans la mesure du possible, des architectures qui ne dépendent pas d’un outil ou d’un fournisseur particulier, et de privilégier le développement des compétences des équipes.

Une gestion des risques à l’échelle de l’ensemble de l’écosystème

En 2027, la résilience obligera les entreprises à dépasser les frontières de leur propre organisation et à prendre en compte la sécurité de l’ensemble de leur écosystème. Cela inclut non seulement les partenaires traditionnels de la chaîne d’approvisionnement, mais aussi les fournisseurs de technologies, les prestataires de services et même les concurrents lorsque des infrastructures sont partagées.

Une gestion des risques couvrant l’ensemble de l’écosystème doit notamment comprendre les éléments suivants :

  • Le partage des renseignements sur les menaces : collaborer avec les partenaires afin d’identifier les menaces susceptibles d’affecter plusieurs organisations ou entités et d’y répondre efficacement.
  • Une réponse coordonnée aux incidents : développer des capacités d’intervention pouvant être mobilisées au-delà des frontières de chaque organisation.
  • Une évaluation normalisée des risques : utiliser des cadres, des indicateurs et une terminologie communs pour évaluer les risques et les communiquer à l’échelle de l’ensemble de l’écosystème.
  • Des capacités de défense collective : participer à des initiatives sectorielles visant à développer des moyens de défense partagés.

Une innovation fondée sur la sécurité

En 2027, le paysage de la cybersécurité présentera à la fois des défis sans précédent et des opportunités majeures. Les organisations qui aborderont ces enjeux de manière stratégique bénéficieront d’avantages concurrentiels significatifs.

Elles devront adopter des technologies avancées tout en maintenant une gouvernance solide, investir dans les talents et les compétences tout en tirant parti de l’automatisation, et considérer la sécurité comme un levier de développement plutôt que comme une contrainte.

Pour aller de l’avant, plusieurs engagements seront essentiels :

  • Adopter le changement tout en préservant les principes fondamentaux : les technologies continueront d’évoluer, mais les principes essentiels de sécurité devront rester constants. Les organisations devront être suffisamment agiles pour s’adapter aux nouvelles technologies, tout en maintenant des dispositifs de sécurité solides et cohérents.
  • Investir dans les talents et les partenariats : les défis de cybersécurité de 2027 et des années à venir mettront à l’épreuve les capacités internes de nombreuses organisations. Les partenariats stratégiques et le développement continu des compétences des équipes deviendront donc de plus en plus importants.
  • Mesurer les effets sur l’activité : les programmes de sécurité devront démontrer leur valeur en matière de résultats opérationnels, et non uniquement à travers des indicateurs techniques. Les professionnels de la cybersécurité devront pour cela développer leur compréhension des enjeux de l’entreprise, en complément de leur expertise technique.
  • Raisonner à l’échelle de l’écosystème : aucune organisation ne peut atteindre une véritable résilience de manière isolée. La cybersécurité doit être considérée comme un enjeu collectif nécessitant des réponses coordonnées.

Les organisations qui réussiront ne considéreront pas la cybersécurité comme un frein au progrès. Elles poursuivront une innovation fondée sur la sécurité, en associant leur ambition à la gouvernance et à la résilience nécessaires pour adopter les nouvelles technologies de manière responsable.

Alors que la fiabilité numérique devient une attente du marché, les organisations capables de démontrer la manière dont elles gèrent les cyberrisques seront les mieux placées pour aller de l’avant.

À l’horizon 2027 et au-delà, les organisations qui réussiront seront celles qui commencent à se préparer dès aujourd’hui. Elles devront développer les compétences, les partenariats et les structures de gouvernance nécessaires pour évoluer dans un environnement de menaces toujours plus complexe et en transformation rapide, tout en saisissant les nombreuses opportunités offertes par les technologies émergentes.
Nous contacter

Our experts