Cyber security nel 2027: costruire resilienza attraverso governance strategica e autonomia operativa

La cybersecurity si trova ad affrontare una convergenza di tecnologie in rapida evoluzione, normative in continuo cambiamento e minacce sempre più sofisticate. Per prepararsi alle sfide future, le organizzazioni dovranno adottare una governance strategica e promuovere un’innovazione intenzionale e consapevole.
Ogni anno, gli esperti di settore di Forvis Mazars si riuniscono per raccogliere approfondimenti sullo stato globale della cybersecurity e fornire indicazioni alle organizzazioni che devono orientarsi in un contesto sempre più complesso. Il report di quest’anno analizza come le organizzazioni possano sfruttare la tecnologia e orientarsi tra questioni globali complesse – come la regolamentazione, l’instabilità geopolitica e i temi legati alla sovranità digitale – per rafforzare resilienza e autonomia organizzativa.

Key insights 

La Cyber security sta diventando un vantaggio competitivo

Una solida strategia di cyber security non rappresenta più soltanto un costo necessario per fare impresa. Sempre più spesso influenza la selezione dei fornitori, la fiducia dei clienti, l’accesso a partnership strategiche e la capacità di dimostrare la resilienza dell’organizzazione.

L’autonomia digitale sta diventando una priorità strategica

Le questioni legate alla localizzazione dei dati, al controllo delle infrastrutture critiche e alla dipendenza da specifici fornitori tecnologici occupano un ruolo sempre più centrale nell’agenda aziendale. Per le organizzazioni globali, l’autonomia digitale rappresenta una strada più pratica ed efficace verso la resilienza rispetto al solo concetto di sovranità.

La regolamentazione richiede un approccio basato sul rischio

Le organizzazioni devono operare all’interno di contesti normativi sempre più articolati e, spesso, divergenti tra loro. Invece di affrontare ogni obbligo come un esercizio di conformità separato, un approccio basato sul rischio consente di concentrare risorse e investimenti sulle aree realmente critiche.

Le tecnologie operative (OT) introducono nuovi rischi e opportunità

Con la crescente integrazione tra tecnologie operative, sistemi IT aziendali, piattaforme cloud e infrastrutture remote, le organizzazioni ottengono maggiore visibilità sui processi, ma aprono anche nuovi punti di accesso alle minacce informatiche. Governare questa connettività attraverso controlli adeguati sarà fondamentale.

L'AI accelera sia l’attacco sia la difesa

L’AI sta ridefinendo la cyber security su entrambi i fronti. Da un lato, consente agli attaccanti di automatizzare minacce sempre più sofisticate; dall’altro, offre ai difensori strumenti avanzati per migliorare rilevamento, risposta e resilienza. La vera sfida consiste nell’implementare queste capacità attraverso una governance proporzionata e una supervisione umana efficace.

Una cyber security efficace parte da una solida governance dei dati

Con l’aumento dei volumi di dati generato dall’intelligenza artificiale e dalla trasformazione digitale, le organizzazioni devono avere piena visibilità su dove risiedono i propri dati, come vengono utilizzati e in che modo circolano all’interno degli ecosistemi di terze parti. Una governance efficace dei dati resta il fondamento della gestione del rischio cyber.

Prepararsi oggi alla sfida della sicurezza quantistica

Sebbene il quantum computing non rappresenti una minaccia immediata per la maggior parte delle organizzazioni, la tutela della riservatezza dei dati nel lungo periodo richiede di agire subito. Mappatura degli asset crittografici, definizione delle priorità, pianificazione della transizione e valutazione della preparazione dei fornitori sono attività che possono iniziare fin da oggi.

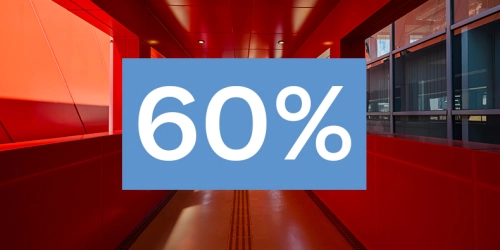
60%.jpg


dei C-suite executive sostiene che i dati della propria organizzazione siano “completamente” protetti.

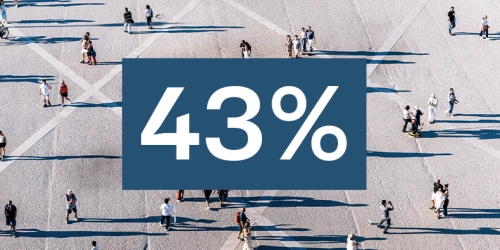
43%-2.jpg


stanno introducendo/migliorando sistemi e processi per garantire che la qualità dei dati sia la priorità assoluta dei leader in materia di gestione e governance dei dati nel 2026.

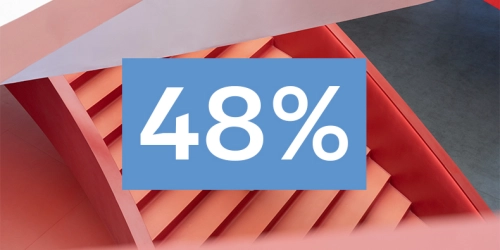
48%.jpg


I leader confermano che una tecnologia più avanzata per la gestione dei dati migliorerebbe in modo significativo questa attività all’interno della loro organizzazione.

Guardando avanti, le organizzazioni devono integrare la sicurezza informatica nelle proprie strategie di innovazione e implementazione, mantenendo al contempo la flessibilità necessaria per adattarsi alle minacce in continua evoluzione. Quelle che lo faranno, saranno in grado di proteggere le proprie risorse e acquisiranno un vantaggio competitivo nell’economia digitale.

Lo stato globale della cyber security 

Avvicinandoci al 2027, la cyber security è sempre più inseparabile dalla trasformazione digitale e il ritmo di tale trasformazione continua ad accelerare. Il passaggio dell’intelligenza artificiale da tecnologia emergente a strumento largamente adottato rappresenta un cambiamento strutturale che sta ridefinendo il panorama delle minacce.

Parallelamente, l’evoluzione delle strategie operative, il continuo sviluppo del quadro normativo e la crescente attenzione verso la sovranità digitale stanno creando un contesto caratterizzato da requisiti complessi e nuovi fattori di rischio, che richiedono decisioni sempre più strategiche.

La cybersicurezza sta entrando in una nuova era, in cui le performance in materia di sicurezza influenzano sempre più la fiducia dei clienti, le decisioni di acquisto, l’attrattività agli occhi degli investitori e la crescita del business. In un momento in cui la resilienza informatica rappresenta un vero elemento distintivo, molte organizzazioni restano ancorate a una logica puramente orientata alla conformità normativa, rischiando di perdere competitività in un’economia digitale sempre più dinamica e imprevedibile.

Luca Savoia IT Risk Advisory Partner

Perché la cyber security sta diventando una priorità nella supply chain

Le organizzazioni che dimostrano una maggiore maturità in ambito cyber stanno ottenendo un vantaggio competitivo sempre più evidente nell’accesso a contratti e partnership. RFP, gare e procedure di selezione escludono infatti con crescente frequenza i fornitori che non sono in grado di dimostrare il rispetto degli standard di sicurezza richiesti.

La crescente complessità delle infrastrutture tecnologiche e delle catene di fornitura rende spesso difficile comprendere dove risiedano i dati e come vengano trattati. Questa mancanza di visibilità genera vulnerabilità significative, soprattutto in un contesto in cui tecnologie come l’intelligenza artificiale introducono nuove modalità di condivisione ed elaborazione delle informazioni.

L’interconnessione sempre più stretta tra sistemi aziendali, piattaforme cloud e servizi di terze parti amplia inoltre la superficie di attacco, rendendo la resilienza dipendente dalla visibilità sull’intero ecosistema tecnologico.

Per questo motivo, alle organizzazioni viene oggi richiesto di identificare, monitorare e gestire i rischi cyber lungo tutto il proprio ecosistema digitale. Tale orientamento trova riscontro anche nella normativa europea, in particolare nel Digital Operational Resilience Act (DORA) e nella Direttiva NIS2, che rafforzano i requisiti relativi alla gestione dei rischi derivanti da fornitori terzi e supply chain.

Sovranità o autonomia? La nuova geopolitica della cyber security

La cyber security è diventata sempre più una questione di sovranità nazionale. I governi prestano crescente attenzione alla localizzazione dei dati critici, alla gestione dei servizi digitali essenziali e alle tecnologie da cui dipendono imprese e istituzioni, poiché gli attacchi informatici sono ormai strumenti di confronto geopolitico.  Gruppi come Volt Typhoon si sono infiltrati nelle infrastrutture civili per poterne trarre vantaggio in futuro, mentre incidenti come l’interruzione dei servizi di CrowdStrike del 2024 hanno messo in luce la fragilità derivante dall’eccessiva dipendenza da fornitori esterni, in particolare da quelli soggetti all’autorità di altre giurisdizioni.

La risposta normativa, soprattutto in Europa, è stata rapida: requisiti di data residency, iniziative di cloud sovrano e nuove disposizioni regolamentari come NIS2 e DORA pongono l’accento sulla resilienza operativa e sulla sicurezza della supply chain. 

Tuttavia, la sola sovranità non è sufficiente a garantire la resilienza. Se perseguita in modo estremo, può frammentare il mercato dei fornitori, duplicare infrastrutture e limitare l’accesso alle tecnologie più efficaci.

L’obiettivo che le organizzazioni dovrebbero perseguire è piuttosto l’autonomia: la capacità di comprendere, controllare e, se necessario, modificare le proprie dipendenze digitali. Questo significa:

  • sapere dove vengono archiviati ed elaborati i dati sensibili;
  • comprendere l’esposizione geopolitica dei propri fornitori;
  • valutare ubicazione e quadro giurisdizionale dei partner strategici durante i processi di procurement;
  • dimostrare resilienza operativa oltre la mera conformità normativa

In quest’ottica, è l’autonomia – e non la sovranità – a rappresentare l’obiettivo strategico e l’indicatore più attendibile della resilienza che autorità di regolamentazione, clienti e investitori realmente richiedono.

In che modo DORA e NIS2 stanno trasformando la regolamentazione della cyber security?

Il Digital Operational Resilience Act (DORA) e la Direttiva NIS2 stanno ridefinendo l’approccio alla conformità in materia di cyber security in Europa, spostando il focus dalla semplice dimostrazione documentale della compliance alla capacità di garantire concretamente la resilienza operativa. Per le organizzazioni multinazionali, gestire contemporaneamente entrambi i framework è diventata una delle sfide normative più complesse del 2027.

In UE, oggi esistono ben oltre 100 atti legislativi e direttive in ambito digitale, che contribuiscono a creare una rete di obblighi sempre più articolata e interconnessa. La NIS2 è finalmente entrata nella fase di applicazione dopo diversi rinvii, mentre il futuro Cyber Resilience Act introdurrà requisiti di cyber security per i prodotti dotati di componenti digitali. Poiché la NIS2 è una direttiva, ciascuno Stato membro ne recepisce i principi nella legislazione nazionale con sfumature e modalità differenti. Di conseguenza, le organizzazioni non possono semplicemente replicare le attività di compliance sviluppate in un Paese per applicarle automaticamente in un altro. Nel frattempo, la proposta di un “digital omnibus” mira a rendere l’impianto normativo più coerente e proporzionato rispetto alle dimensioni e al profilo di rischio delle singole organizzazioni, sebbene tale iniziativa non sia ancora pienamente operativa.

Oltreoceano, il quadro si presenta quasi opposto. Negli Stati Uniti si osserva una tendenza verso una significativa deregolamentazione e non esiste un framework federale completo e organico dedicato alla cyber security. Le principali disposizioni normative sono concentrate in specifici settori industriali o ambiti governativi, tra cui spicca il Cybersecurity Maturity Model Certification (CMMC), destinato alle organizzazioni che collaborano con il Dipartimento della Difesa statunitense. Tuttavia, anche l’implementazione di questo modello ha subito rinvii, sospensioni e rallentamenti, con effetti che si estendono anche ad ambiti collegati, come l’IT nei servizi finanziari. Inoltre, gli Stati Uniti non dispongono di una normativa federale unica in materia di privacy: la protezione dei dati è disciplinata a livello statale e l’attuale contesto politico sembra allontanare, piuttosto che favorire, l’introduzione di una legislazione nazionale uniforme.

Paradossalmente, anche questo approccio meno prescrittivo genera difficoltà. Alcuni framework definiscono obblighi estremamente dettagliati, mentre altri lasciano ampi margini interpretativi, creando incertezza nelle organizzazioni. Le imprese che operano a livello globale si trovano quindi a dover conciliare contemporaneamente approcci normativi profondamente diversi tra loro, con un inevitabile aumento della complessità gestionale.

Che cos’è la sicurezza delle Operational Technology (OT) e perché è sempre più sotto attacco?

Le Operational Technology (OT) costituiscono il fondamento di infrastrutture critiche e processi industriali in tutto il mondo. Con la crescente digitalizzazione e interconnessione di questi sistemi, aumentano anche le minacce informatiche, esponendo ambienti che storicamente hanno ricevuto minore attenzione dal punto di vista della sicurezza rispetto ai tradizionali sistemi IT.

Per lungo tempo, le OT sono state considerate principalmente una questione di natura ingegneristica piuttosto che di cyber security. La loro protezione si è basata più sull’isolamento operativo che sull’adozione di controlli di sicurezza avanzati. Oggi, tuttavia, gli attacchi contro gli ambienti OT stanno crescendo rapidamente, in particolare nei settori delle infrastrutture critiche. Sistemi storicamente poco protetti si stanno rivelando obiettivi sempre più appetibili per attori ben finanziati e mossi da interessi geopolitici.

Nel solo dicembre 2025 sono stati registrati tentativi di attacco contro infrastrutture critiche in Venezuela e Polonia. Questi episodi, insieme a incidenti che hanno coinvolto organizzazioni come M&S e Jaguar Land Rover, dove la continuità operativa ha subito impatti significativi a seguito di attacchi cyber, contribuiscono ad accrescere le aspettative in termini di visibilità, monitoraggio e resilienza degli ambienti OT. 

La spinta verso una maggiore visibilità sull'OT è necessaria, ma deve essere disciplinata. Quando sistemi rimasti a lungo isolati vengono connessi online senza una governance e controlli proporzionati, le organizzazioni rischiano di accrescere quel rischio operativo che intendevano evitare.

Paolo Zuliani IT Risk & Advisory Partner

Qui emerge un paradosso particolarmente complesso: la maggior parte dei responsabili tecnologici dichiara di avere una visibilità limitata sugli ambienti OT e, naturalmente, un’organizzazione non può governare efficacemente ciò che non riesce a vedere.

La risposta più immediata consiste nel connettere sistemi, dati e strumenti di monitoraggio per rendere i rischi identificabili, misurabili e riportabili. Tuttavia, è proprio questa maggiore interconnessione a generare nuove superfici di esposizione. Gli ambienti OT sono sempre più integrati con i sistemi IT aziendali, le piattaforme cloud e gli strumenti di manutenzione remota, e ogni nuovo punto di connessione riduce quell’isolamento che per anni ha rappresentato una forma di protezione naturale per queste infrastrutture.

La ricerca di una maggiore trasparenza, se non accompagnata da una governance rigorosa e da adeguati controlli di sicurezza, può quindi creare le stesse vulnerabilità che intende individuare e mitigare. Un rischio reso ancora più significativo dalle caratteristiche tipiche degli ambienti OT, contraddistinti da cicli di vita molto lunghi, infrastrutture legacy e finestre di aggiornamento particolarmente limitate.

Allo stesso tempo, la protezione di questi asset è sempre più richiesta dai nuovi quadri normativi in materia digitale, soprattutto nei settori legati alle infrastrutture critiche.

Come l'AI sta trasformando la cyber security? 

L'intelligenza artificiale sta cambiando profondamente la natura della cyber security su entrambi i fronti. Gli attaccanti la utilizzano per condurre minacce sempre più sofisticate, mirate e scalabili, mentre i difensori ne sfruttano le capacità per migliorare il rilevamento delle minacce, automatizzare la risposta agli incidenti e rafforzare la resilienza organizzativa.

Fino a poco tempo fa, l'intelligenza artificiale veniva spesso descritta come un equilibrio tra opportunità e rischio. Oggi questa interpretazione non è più sufficiente. L'AI rappresenta una trasformazione strutturale che sta ridefinendo l'intero ecosistema della cyber security.

Su entrambi i lati del panorama cyber stanno emergendo ecosistemi sempre più avanzati basati sull'AI: dall'identificazione autonoma delle vulnerabilità fino a catene di attacco completamente automatizzate. Il risultato è una vera e propria corsa agli armamenti digitali, nella quale il divario tra capacità offensive e difensive continua ad ampliarsi.

L'intelligenza artificiale amplifica la capacità di difendere, ma anche quella di attaccare: accelera l'analisi, automatizza la risposta e moltiplica la superficie del rischio. La sfida non è quindi scegliere tra AI e sicurezza, ma progettare un'AI che sia sicura per costruzione.

Francesco Pulcrano IT Risk & Advisory Partner

Una sfida asimmetrica

La sfida non riguarda soltanto il divario nelle capacità tecnologiche, ma anche un divario nelle possibilità operative. Attaccanti e difensori possono disporre di strumenti simili, ma i primi, per loro natura, godono spesso di un vantaggio competitivo rispetto a organizzazioni vincolate da processi e procedure.

Gli attaccanti non devono garantire la continuità operativa, gestire processi di change management, rispettare obblighi normativi o rispondere a un consiglio di amministrazione. I difensori, al contrario, operano all’interno di un quadro di policy, processi e principi etici che, sebbene indispensabili per proteggere l’organizzazione, introducono inevitabilmente complessità e rallentamenti. Ed è proprio questa complessità che gli attori malevoli, sempre più supportati dall’intelligenza artificiale, cercano di sfruttare. Le evidenze di questa accelerazione sono ormai diffuse:

  • Aumento del volume e del realismo degli attacchi: Il numero complessivo degli attacchi continua a crescere, con frodi basate sull’AI tra le minacce in più rapida espansione. I deepfake sono passati dall’essere una curiosità tecnologica a una concreta minaccia per il management aziendale. In uno dei casi più noti, la società di ingegneria Arup ha subito una perdita di circa 25 milioni di dollari dopo che un dipendente è stato ingannato da una videochiamata deepfake che impersonava alcuni dirigenti aziendali. 
  • Malware in grado di riscriversi autonomamente: I malware metamorfici, capaci di modificare il proprio codice per eludere il rilevamento, stanno riducendo l'efficacia dei tradizionali controlli basati sulle firme digitali. Di conseguenza, le organizzazioni devono orientarsi sempre più verso approcci fondati sull’analisi comportamentale e sugli indicatori di compromissione, piuttosto che sul riconoscimento di minacce già note.
  • Catene di attacco completamente automatizzate: Con l’avvento dell’AI agentica, oggi è possibile automatizzare intere sequenze di attacco. Nessun team umano è in grado di operare alla stessa velocità. Per questo motivo, le organizzazioni devono adottare un approccio proattivo: aggiornare tempestivamente i sistemi, monitorare continuamente gli ambienti critici e concentrare gli sforzi sugli asset e sui dati che genererebbero il maggior impatto in caso di compromissione.

Se gli attaccanti utilizzano l’AI, anche i difensori devono farlo

Secondo l'IBM “Cost of a Data Breach” report 2026, le organizzazioni che utilizzano soluzioni di rilevamento e risposta supportate dall'AI hanno registrato una riduzione media del costo di una violazione pari a quasi il 40%, con un risparmio di circa 1,93 milioni di dollari per incidente. Le stesse tecniche utilizzate dagli attaccanti possono inoltre essere impiegate dalle organizzazioni per testare e rafforzare le proprie difese in modo più efficace.

L’obiettivo è sempre più orientato verso modelli agentici: sistemi di AI in grado non solo di identificare una minaccia, ma anche di isolarla e gestirla autonomamente, mantenendo comunque il coinvolgimento umano nelle decisioni più critiche.

L’AI agentica può contribuire a risolvere uno dei principali paradossi di questa corsa tecnologica. Se da un lato un utilizzo sicuro dell’intelligenza artificiale richiede regole e controlli ben definiti, dall’altro la cyber security esiste proprio perché gli attaccanti sfruttano situazioni impreviste e sconosciute. I difensori non possono stabilire in anticipo una risposta per ogni possibile scenario, mentre gli attaccanti non sono soggetti a tali vincoli. Se adeguatamente governata, l’AI agentica è in grado di reagire in modo semi-autonomo anche a minacce non previste, senza richiedere capacità predittive impossibili da raggiungere. 

I benefici in termini di efficienza sono concreti, ma altrettanto concreti sono i rischi. Un agente utilizzato da un attaccante non necessita di autorizzazioni o limiti operativi; un agente difensivo, invece, deve agire entro confini chiaramente definiti e giustificabili.

Inoltre, l’AI amplia il perimetro delle minacce. Ogni nuovo strumento di AI introduce una potenziale superficie di attacco. Tecniche come il prompt injection sono ormai diffuse e hanno già generato casi significativi, come quello di DPD, il cui chatbot è stato manipolato dagli utenti fino a produrre risposte inappropriate, o quello di McDonald's, dove un chatbot utilizzato per il recruiting ha esposto dati appartenenti a milioni di candidati. Per questo motivo, la governance dell’AI e la protezione dei dati, tradizionalmente considerate discipline separate, devono essere integrate all’interno di un unico framework di policy, controlli e supervisione dei fornitori.

Sfide dell’AI agentica e strategie pratiche di implementazione

Le principali criticità associate all’AI agentica riguardano la validazione degli input e la capacità di mantenere una supervisione umana realmente efficace, senza che quest’ultima diventi un ostacolo operativo per ogni singola attività.

Come per qualsiasi iniziativa di cyber security, anche la governance dell’intelligenza artificiale dovrebbe essere proporzionata al rischio e basata su una valutazione pragmatica degli impatti. Non è mai stato possibile eliminare completamente il rischio e l’automazione degli attacchi rende questa realtà ancora più evidente. La security by design, considerata il punto di riferimento nella mitigazione del rischio, comporta inevitabilmente compromessi in termini di usabilità e velocità di introduzione sul mercato. Pretendere la perfezione rischia quindi di risultare controproducente.

L’obiettivo non deve essere l’eliminazione totale del rischio, bensì l’identificazione e la protezione proporzionata dei cosiddetti crown jewels, ovvero gli asset e le informazioni più critici per l’organizzazione. In questo contesto, i team cyber devono agire come partner del business, supportando un’adozione dell’AI rapida ma sicura. 

In concreto, ciò significa:

  • Adottare una governance proporzionata al rischio: Applicare le stesse metodologie di valutazione del rischio già utilizzate per altre tecnologie, calibrando controlli e misure di sicurezza in funzione dei rischi associati a ciascun caso d’uso dell’AI. Non tutte le implementazioni richiedono lo stesso livello di controllo e trattarle allo stesso modo aumenta il rischio di inefficienza e fallimento.
  • Mantenere il coinvolgimento umano nelle decisioni critiche: Definire chiaramente quali azioni un agente possa eseguire autonomamente, come identificare minacce, isolare sistemi o interrompere determinati processi, e in quali circostanze sia invece necessario l’intervento umano, accompagnando il tutto con robusti meccanismi di validazione degli input.
  • Integrare governance dell’AI e tutela della privacy: Gestire la governance dell’intelligenza artificiale e la protezione dei dati attraverso un approccio unificato, con policy condivise, librerie di controlli comuni e strategie coordinate per la supervisione dei fornitori, evitando la creazione di processi separati e disallineati.
  • Investire nelle competenze: Il continuo aggiornamento professionale dei team cyber è fondamentale per tenere il passo con l’evoluzione delle tecniche di attacco e degli strumenti di difesa. Il divario da colmare non riguarda solo la tecnologia, ma anche le competenze e le capacità delle persone che la gestiscono.

Quantum computing: prepararsi a un cambiamento di paradigma

Sebbene il quantum computing non rappresenti una minaccia immediata per la maggior parte delle organizzazioni, il suo potenziale impatto è tale da rendere necessario avviare fin da ora le attività di preparazione.

Comprendere la minaccia quantistica

La minaccia rappresentata dal quantum computing segue una traiettoria temporale diversa rispetto ai tradizionali rischi di cyber security. Sebbene i computer quantistici in grado di compromettere gli attuali standard crittografici possano essere ancora lontani da una diffusione su larga scala, gli attori malevoli stanno già adottando strategie note come“steal now, decrypt later” (“raccogli oggi, decifra domani”).

Questa realtà implica che le organizzazioni debbano iniziare fin da ora a pianificare il passaggio verso soluzioni di crittografia resistenti ai computer quantistici, avviando attività di censimento degli asset crittografici, prioritizzazione dei rischi e valutazione delle roadmap dei fornitori, prima che la minaccia diventi concreta e diffusa.

Dopo aver finalizzato gli standard post-quantum nell'agosto 2024, il National Institute of Standards and Technology (NIST) ha avviato la pubblicazione di strumenti crittografici quantum-safe e di linee guida utili per supportare le organizzazioni in questa transizione.

Le organizzazioni possono e dovrebbero avviare fin da subito un percorso di preparazione al paradigma quantistico, partendo da attività di individuazione degli asset crittografici e pianificazione della migrazione. In particolare:

  • Inventario crittografico: Mappare tutti i sistemi, le applicazioni e i dati che dipendono da meccanismi crittografici per comprenderne il livello di esposizione e individuare eventuali vulnerabilità.
  • Prioritizzazione degli asset: Identificare i dati e i sistemi che subirebbero gli impatti più significativi in caso di compromissione delle attuali protezioni crittografiche.
  • Pianificazione della transizione: Definire una strategia di migrazione verso algoritmi crittografici quantum-safe man mano che questi diventeranno disponibili e adottabili su larga scala.
  • Valutazione della supply chain: Verificare che fornitori, partner e terze parti critiche stiano sviluppando a loro volta percorsi di preparazione alla transizione quantistica.

Strategia dei dati, trasformazione digitale e governance

Il principio del"garbage in, garbage out" non è mai stato così rilevante. Le decisioni supportate dall'intelligenza artificiale dipendono dalla qualità dei dati utilizzati e, di conseguenza, la governance dei dati assume un ruolo centrale nella cyber security.

Una governance inefficace genera infatti rischi che vanno ben oltre la tradizionale protezione delle informazioni. Durante la gestione di incidenti cyber, le organizzazioni scoprono spesso l'esistenza di dati precedentemente sconosciuti, conservati in ambienti non monitorati o soggetti a controlli di accesso inadeguati. 

Questa mancanza di visibilità non solo crea superfici di attacco difficili da individuare, poiché i dati non correttamente censiti non possono essere adeguatamente protetti, ma espone anche l'organizzazione a potenziali rischi di non conformità normativa.

Gestione del rischio di terze parti e condivisione dei dati

Con l'aumento della complessità degli ecosistemi di condivisione dei dati, il Third-Party Risk Management (TPRM) è diventato un elemento essenziale nella gestione del rischio cyber.

Le supply chain multilivello rendono spesso difficile comprendere come i dati vengano elaborati, archiviati e protetti, aumentando l'esposizione a minacce e vulnerabilità. Un programma efficace di TPRM dovrebbe includere diversi elementi fondamentali:

  • Accordi sui livelli di servizio (SLA) con requisiti di sicurezza espliciti: I contratti dovrebbero definire chiaramente obblighi di sicurezza e conformità, includendo, ove possibile, il diritto di audit anziché affidarsi esclusivamente alle autodichiarazioni dei fornitori.
  • Valutazioni e monitoraggio continuativi: I programmi di Third-Party Risk Management risultano più efficaci quando prevedono attività di monitoraggio continuo e revisioni periodiche del livello di rischio dei fornitori. Anche il diritto di audit produce valore solo se viene effettivamente esercitato. 
  • Gestione differenziata dei fornitori in base al rischio: Non tutti i fornitori presentano lo stesso livello di criticità. Le organizzazioni dovrebbero adottare approcci graduati, concentrando le attività di controllo più approfondite sui partner strategici e sulle relazioni di maggior impatto.

Come implementare concretamente governance e sicurezza dei dati

Le organizzazioni che desiderano migliorare la propria governance dei dati dovrebbero partire da esercitazioni pratiche piuttosto che dalla sola definizione di policy teoriche.

Ad esempio, le attività di business continuity possono iniziare con semplici workshop che coinvolgano responsabili aziendali, figure tecniche e personale non tecnico, ponendo una domanda apparentemente semplice: "Cosa accadrebbe se improvvisamente il vostro telefono e il vostro computer smettessero di funzionare?"

Da queste riflessioni possono svilupparsi in modo naturale discussioni più approfondite sulle dipendenze informative dell'organizzazione e sui requisiti di protezione dei dati.

Lo stesso principio dovrebbe essere applicato alle policy aziendali. I team cyber dovrebbero interrogarsi sulla reale comprensibilità delle procedure da parte degli utenti non tecnici. Formazione, sensibilizzazione e collaborazione tra funzioni aziendali possono favorire sia l'adozione delle misure di sicurezza da parte della forza lavoro sia una migliore comprensione del business da parte dei team di governance.

Trovare il corretto equilibrio tra protezione dei dati e supporto alle esigenze operative rappresenta una delle principali sfide della governance moderna. Policy eccessivamente restrittive tendono infatti a incentivare comportamenti alternativi non controllati, alimentando il fenomeno dello shadow IT.

Un approccio efficace combina controlli tecnologici con iniziative culturali e organizzative. Una collaborazione costante con le business unit favorisce una comprensione reciproca delle esigenze, mentre strumenti di monitoraggio e controlli compensativi consentono ai team cyber di mantenere la necessaria visibilità sui comportamenti degli utenti.

Team cyber e competenze

La forza lavoro specializzata in cyber security si trova ad affrontare sfide senza precedenti. Il settore evolve rapidamente e il divario di competenze continua ad ampliarsi. Le organizzazioni hanno bisogno di professionisti capaci di coniugare una solida conoscenza dei principi tradizionali della sicurezza con competenze sulle tecnologie emergenti, ma figure con questo profilo risultano sempre più difficili da reperire. 

In particolare, il ruolo del Chief Information Security Officer (CISO) ha subito una profonda evoluzione negli ultimi anni.

Oggi ai CISO non è più richiesto soltanto di essere esperti tecnici. Sono sempre più chiamati a operare come leader aziendali, con responsabilità che spaziano dalla conformità normativa al reporting verso il consiglio di amministrazione, fino al contributo alla pianificazione strategica dell'organizzazione.

Questa evoluzione riflette una trasformazione più ampia: la cyber security non è più vista esclusivamente come una funzione tecnica di controllo, ma come un fattore abilitante per il business e un elemento sempre più centrale nella governance aziendale.

Oggi i CISO devono essere in grado di quantificare il valore di business della cyber security, comunicare con dirigenti non tecnici e allineare la strategia di sicurezza agli obiettivi aziendali. Tutto questo richiede competenze tecniche e trasversali che molte organizzazioni non riescono a permettersi finché non ne hanno un bisogno ormai impellente.

Luca Savoia IT Risk Advisory Partner

La retribuzione associata al ruolo di Chief Information Security Officer (CISO) è cresciuta in misura significativa, riflettendo sia l'ampliamento delle responsabilità sia la crescente rilevanza strategica della funzione. Tuttavia, questa evoluzione evidenzia anche una sfida importante: creare una pipeline di professionisti in grado di combinare competenze tecniche avanzate e solide capacità manageriali, requisiti oggi indispensabili per una leadership efficace in ambito cyber.

Per colmare i gap di competenze interne e beneficiare di esperienze maturate in contesti differenti, molte organizzazioni stanno ricorrendo alla figura del virtual CISO (vCISO).

La sfida dell'innovazione 

Una delle principali criticità nella gestione delle risorse umane riguarda la ricerca di professionisti capaci sia di innovare sia di governare processi e organizzazioni, soprattutto nelle aziende di medie dimensioni.

La velocità con cui evolvono le tecnologie impone ai professionisti della cyber security di aggiornare continuamente le proprie competenze, mantenendo al contempo una solida conoscenza dei principi fondamentali della sicurezza informatica. 

Questa sfida è particolarmente evidente in ambiti quali l'intelligenza artificiale e il quantum computing, dove l'incontro tra tecnologie emergenti e requisiti di sicurezza genera livelli di complessità che pochi professionisti padroneggiano completamente.

Per questo motivo, un numero crescente di organizzazioni si affida a consulenti e advisor specializzati per integrare le competenze interne, supportando sia la definizione della strategia sia l'implementazione operativa delle iniziative.

Costruire team cyber sostenibili

L'approccio tradizionale basato sull'assunzione di singoli specialisti della cyber security sta diventando sempre meno sostenibile per molte organizzazioni. La competizione per attrarre i migliori talenti continua infatti a spingere verso l'alto le retribuzioni, mentre il ritmo dell'innovazione rende difficile per i team interni mantenere competenze aggiornate rispetto alle nuove minacce e tecnologie. 

Automazione e AI consentono certamente ai team di ampliare la propria capacità operativa, ma stanno guadagnando terreno anche modelli basati su servizi condivisi. Questo approccio risulta particolarmente diffuso nelle operazioni di fusione e acquisizione, dove capogruppo o società di investimento mettono a disposizione competenze e servizi cyber a favore delle società partecipate.

Anche le collaborazioni con partner esterni assumono un ruolo sempre più strategico, offrendo metodologie consolidate e consentendo di colmare eventuali carenze di competenze in modo efficiente e sostenibile.

Misurare il valore della cyber security

Le organizzazioni stanno superando l'utilizzo di metriche puramente tecniche per valutare l'efficacia della cyber security e iniziano sempre più a misurarne il valore in funzione dell'impatto sul business. Questo cambiamento è fondamentale per ottenere investimenti, dimostrare il ritorno economico delle iniziative e rafforzare il supporto degli stakeholder

Il tema dei costi: la cyber security come investimento, non come spesa

La crescente sofisticazione delle minacce e la complessità degli ecosistemi digitali possono far percepire la cyber security come un centro di costo in continua espansione. Le organizzazioni più mature stanno invece ridefinendo questa prospettiva, considerandola un investimento strategico per il business.

Sempre più aziende riconoscono infatti il vantaggio competitivo derivante da una solida postura di sicurezza. In particolare nei mercati B2B, la capacità di dimostrare adeguati livelli di cyber security rappresenta un elemento distintivo che clienti e partner valutano nell'ambito dei propri processi di gestione del rischio. Questo crescente interesse è certamente influenzato dagli obblighi di compliance che richiedono una maggiore attenzione alla supply chain, ma anche dalla crescente consapevolezza generata da incidenti cyber di grande visibilità che hanno dimostrato le conseguenze operative ed economiche delle interruzioni. I team cyber capaci di quantificare e comunicare efficacemente questo valore possono ottenere livelli di coinvolgimento e supporto senza precedenti.

Naturalmente, i clienti non sono gli unici stakeholder interessati. Le compagnie assicurative specializzate in cyber risk valutano sempre più attentamente le misure di sicurezza adottate dalle organizzazioni, mentre istituti finanziari e investitori iniziano a integrare la maturità cyber nelle proprie valutazioni del rischio. Sia l'accesso alle coperture assicurative sia le condizioni di finanziamento rappresentano oggi incentivi concreti per investire in programmi di sicurezza efficaci.

Measuring.jpg


Le organizzazioni più avanzate stanno progressivamente abbandonando le metriche tradizionali per adottare indicatori direttamente collegati ai risultati di business e al valore generato per gli stakeholder, tra cui:

  • Obiettivi di tempo di ripristino: quanto rapidamente l'organizzazione è in grado di ripristinare le normali attività a seguito di un incidente.? 
  • Metriche di impatto sul business: qual è il costo effettivo di un incidente di sicurezza in termini di ricavi, relazioni con i clienti e posizionamento competitivo. 
  • Indicatori di fiducia degli stakeholder: in che misura le capacità di cyber security influenzano la fiducia di clienti, investitori e partner.
  • Supporto all'innovazione: quanto efficacemente il programma di cyber security consente all'organizzazione di innovare e sviluppare nuovi servizi.
ROI.jpg


Le organizzazioni che adottano un approccio proattivo ottengono risultati significativamente migliori rispetto a quelle che intervengono soltanto in risposta agli incidenti. Tuttavia, è importante concentrare gli investimenti su alcune aree prioritarie:

  • Prioritizzazione basata sul rischio: concentrare risorse finanziarie e umane sugli asset più critici, anziché cercare di proteggere tutto allo stesso livello.
  • Security by Design: integrare i requisiti di sicurezza fin dalle fasi di progettazione di sistemi, applicazioni e processi, anziché intervenire successivamente.
  • Approcci integrati: prediligere soluzioni in grado di soddisfare più esigenze operative, tecniche e normative, riducendo la proliferazione di strumenti specialistici.
  • Automazione ed efficienza operativa: investire in tecnologie e processi capaci di amplificare le competenze delle persone, in particolare nel monitoraggio continuo e nella gestione della visibilità dei rischi.
  • Formazione e sensibilizzazione del personale: promuovere programmi periodici di formazione per ridurre il rischio di errori umani e aumentare la resilienza nei confronti delle tecniche di social engineering. 
  • Preparazione alla gestione degli incidenti: sviluppare e testare regolarmente procedure e capacità di risposta prima che si verifichi un evento reale.
  • Servizi condivisi e competenze specialistiche on demand: valutare modelli condivisi o virtuali, soprattutto per competenze specialistiche che non richiedono una presenza full-time nell'organizzazione. 

Come possono le aziende rafforzare la propria resilienza cyber nel 2027?

Guardando al 2027 e oltre, la resilienza cyber non significherà più soltanto prevenire gli attacchi. Le organizzazioni dovranno dimostrare la capacità di anticipare le interruzioni, mantenere operative le funzioni critiche e adattarsi rapidamente all'evoluzione delle minacce.

In questo scenario, la Security by Design continuerà la propria evoluzione da best practice a vera e propria necessità aziendale. Clienti, autorità di regolamentazione e compagnie assicurative si aspettano sempre più che la sicurezza sia incorporata nei sistemi e nei processi aziendali sin dalla fase di progettazione.

Questo approccio sarà particolarmente importante nelle implementazioni che coinvolgono l'intelligenza artificiale, dove le implicazioni di alcune decisioni progettuali potrebbero emergere soltanto dopo l'entrata in esercizio dei sistemi. Le organizzazioni che non adotteranno principi di Security by Design rischiano di trovarsi svantaggiate sotto il profilo della sicurezza, della competitività e della conformità normativa.

Anche il ritmo del cambiamento tecnologico renderà indispensabili modelli di governance capaci di adattarsi rapidamente a nuove sfide senza rinunciare a principi guida coerenti e duraturi. Le organizzazioni più resilienti saranno quelle in grado di sviluppare strutture di governance flessibili, capaci di operare in modo efficace oltre i confini organizzativi e tecnologici, apprendere continuamente e anticipare l'emergere di nuove minacce e opportunità

In un panorama tecnologico plasmato da trasformazioni profonde, le organizzazioni più resilienti stanno sviluppando capacità che consentano loro di affrontare il cambiamento indipendentemente dalle specifiche tecnologie, piattaforme o strumenti adottati. Ciò significa adottare un approccio continuativo e basato sul rischio alla valutazione delle minacce, progettare architetture il più possibile indipendenti e investire nello sviluppo delle competenze delle persone, piuttosto che nella sola acquisizione di strumenti.

Gestione dei rischi a livello di ecosistema

Nel 2027 la resilienza richiederà alle organizzazioni di ampliare la propria prospettiva oltre i confini aziendali, considerando la sicurezza dell'intero ecosistema in cui operano. Questo include non solo i tradizionali partner della supply chain, ma anche fornitori tecnologici, service provider e persino concorrenti che condividono infrastrutture o servizi critici.

Gli elementi chiave di una gestione del rischio estesa all'intero ecosistema comprendono:

  • Condivisione delle informazioni sulle minacce: collaborare con partner per identificare e contrastare minacce che possono colpire più organizzazioni o settori.
  • Risposta coordinata agli incidenti: sviluppare capacità di gestione degli incidenti in grado di operare efficacemente oltre i confini organizzativi tradizionali.
  • Valutazioni del rischio standardizzate: adottare framework, metriche e tassonomie comuni per valutare e comunicare il rischio all'interno dell'intero ecosistema. 
  • Capacità di difesa collettiva: partecipare a iniziative di settore finalizzate allo sviluppo di strumenti, procedure e capacità di difesa condivise

L'innovazione costruita sulla sicurezza 

Il panorama della cyber security nel 2027 presenterà sfide senza precedenti, ma anche opportunità straordinarie. Le organizzazioni che sapranno affrontarle in modo strategico, adottando tecnologie avanzate senza rinunciare a una governance efficace, investendo nelle persone e nelle competenze e sfruttando l'automazione come fattore abilitante, potranno beneficiare di significativi vantaggi competitivi. 

Il percorso verso questo obiettivo richiede alcuni impegni fondamentali:

  • Accogliere il cambiamento preservando i principi fondamentali: le tecnologie continueranno a evolvere, ma i principi cardine della sicurezza devono rimanere solidi e coerenti nel tempo. 
  • Investire nelle persone e nelle partnership: le sfide della cyber security nel 2027 e negli anni successivi metteranno sotto pressione le capacità interne di molte organizzazioni, rendendo sempre più importanti lo sviluppo continuo delle competenze e la costruzione di partnership strategiche con soggetti esterni. 
  • Misurare l'impatto sul busines: i programmi di cyber security dovranno dimostrare il proprio valore in termini di risultati aziendali, e non soltanto attraverso indicatori tecnici. Ciò richiederà ai professionisti della sicurezza di affiancare alle competenze specialistiche una crescente comprensione delle dinamiche di business.
  • Adottare una visione ecosistemica del rischio: nessuna organizzazione può raggiungere un'autentica resilienza operando in isolamento. La cyber security deve essere affrontata come una sfida condivisa che richiede cooperazione tra tutti gli attori dell'ecosistema.

Le organizzazioni che avranno maggiore successo non considereranno la cyber security un ostacolo all'innovazione. Al contrario, perseguiranno un modello di innovazione costruito sulla sicurezza, coniugando ambizione, governance e resilienza per adottare nuove tecnologie in modo responsabile. In un contesto in cui l'affidabilità digitale sta diventando una vera e propria aspettativa di mercato, saranno avvantaggiate le organizzazioni capaci di dimostrare concretamente come identificano, gestiscono e mitigano il rischio cyber.

Guardando al 2027 e oltre, avranno successo le organizzazioni che inizieranno a prepararsi fin da oggi, sviluppando le competenze, le partnership e i modelli di governance necessari per affrontare un contesto delle minacce sempre più complesso e in rapida evoluzione, cogliendo al contempo le opportunità offerte dalle tecnologie emergenti.

Contattaci

I nostri esperti